Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Amazon Bedrock
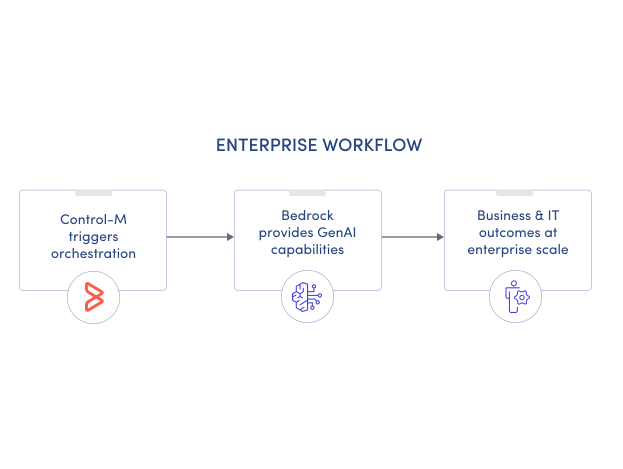
Ihr Amazon Bedrock AI-Workflow startet, bevor Amazon Bedrock ausgeführt wird – und er kann scheitern, wenn etwas stromaufwärts kaputtgeht. Eingabedaten sind nicht bereit. Ein schneller Vorbereitungs- oder Validierungsschritt wird nicht abgeschlossen. Control-M orchestriert die gesamte Kette: Datenaufnahme, Prompt- und Datenvorbereitung, Amazon Bedrock-Ausführung, Antwortvalidierung und nachgelagerte Verarbeitung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die KI-Inferenz-Workflows über mehrere Tools hinweg ausführen.
MODELLABHÄNGIGKEITEN
Die Prompt-Pipeline war abgeschlossen. Der Bedrock-Job begann nie.
Die vorgelagerte Datenvorbereitung wurde verspätet abgeschlossen oder schlug stillschweigend fehl. Control-M verfolgt die Abhängigkeitsabschluss über Systeme hinweg, validiert Voraussetzungen und startet Bedrock-Workloads nur, wenn die erforderlichen Bedingungen erfüllt sind, wodurch manuelle Prüfungen und verpasste Ausführungen eliminiert werden.
FEHLERWIEDERHERSTELLUNG
Ein Bedrock-API-Aufruf scheiterte um 2:14 Uhr morgens.
Control-M erkennt Ausführungsfehler sofort, wendet konfigurierbare Wiederholungsrichtlinien an, leitet Warnungen an Betriebsteams weiter und verhindert, dass nachgelagerte Workflows auf unvollständigen KI-Ergebnissen laufen, wodurch das operative Risiko und die Wiederherstellungszeit reduziert werden.
EREIGNISAUSLÖSER
Neue Dokumente sind angekommen. Niemand hat den Modell-Workflow ausgelöst
Control-M startet automatisch Bedrock-Workflows von Dateiankünften, API-Ereignissen, Aktualisierungen der Objektspeicherung bis zum Abschluss von vorgelagerten Aufgaben. KI-Pipelines beginnen, wenn die Daten bereit sind – nicht wenn ein Scheduler ausgeführt wird.
MULTI-TOOL-KI
Data bewegte sich durch S3, Spark und Bedrock. Die Sicht verschwand.
Control-M bietet eine einheitliche Workflow-Ansicht für Aufnahme, Transformation, Modellaufruf und Auslieferung. Teams erhalten End-to-End-Status-Transparenz, anstatt einzelne Tools isoliert zu beheben.
SLA-RISIKO
Die KI-Ausgabe hat erneut die Geschäftsfrist verpasst.
Control-M überwacht Workflow-SLAs über die gesamte KI-Pipeline hinweg, prognostiziert Sicherheitsverletzungen, bevor sie auftreten, und eskaliert Probleme automatisch, damit Teams handeln können, bevor nachgelagerte Verbraucher betroffen sind.
Control-M + Amazon-Grundgestein
Control-M +Amazon-Grundgestein
|
API und Automatisierungsfunktionen |
Bedrock Agent Laufzeit-API · Bedrock-Flow-Ausführung · Flow-ID-basierter Aufruf · REST-API-Aufruf · ereignisgesteuerte Ausführung · Webhook-Trigger |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
AWS cloud-native · hybride Umgebungen · Multi-Cloud-Workflows · containerisierte Workloads · Kubernetes-Integration · SaaS und selbstgehostete Orchestrierung |
|
Sicherheitslage |
IAM-Integration · RBAC · Verschlüsselt im Transit · Verschlüsselt im Ruhezustand · CyberArk-Tresorintegration · AWS IAM Rolle übernehmen (kontenübergreifend) · Audit-Protokollierung |
|
Incident Response & MTTR-Enablement |
Konfigurierbare Wiederholungsrichtlinien · automatisierte Fehlerbehandlung · SLA-Verletzungsvorhersage · PagerDuty-Integration · ServiceNow über REST API · Automatisierung des Workflow-Neustarts |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
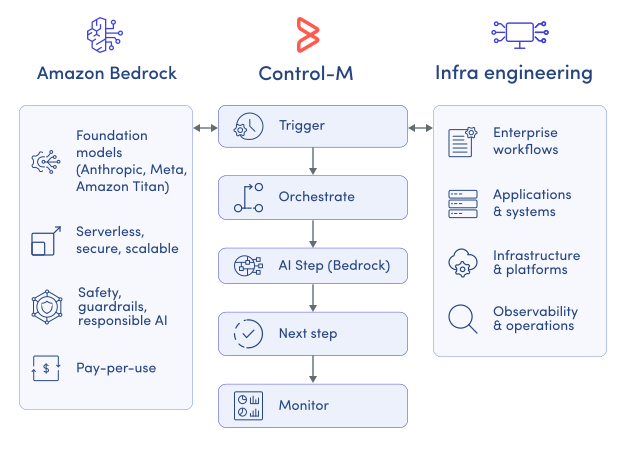
Control-M orchestriert Arbeitsabläufe über Amazon Bedrock, Amazon S3, AWS Lambda, Apache Spark, Kubernetes, Dateiübertragungen und Cloud-Dienste in einem einzigen Jobflow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Cross-Tool-Abhängigkeit: S3-Aufnahme → Spark-Transformation → Amazon Bedrock-Inferenz → Anwendungslieferung
- Datenbewusste Trigger: Dateiankunft, API-Ereignis, Objekterstellung, Workflow-Abschluss
|
Amazonas-Grundgestein |
Modellaufruf · Workflow-Auslösung · Statusüberwachung · Abhängigkeitsmanagement |
|
Amazon S3 |
Dateiankunftserkennung · Objektvalidierung · ereignisbasierte Trigger |
|
AWS Lambda |
Funktionsausführung · Statusverfolgung · bedingte Verzweigung |
|
AWS EMR |
Spark-Job-Orchestrierung · Clustermanagement · Abhängigkeitskoordination |
|
Kubernetes |
Automatisierung von Container-Arbeitslasten · Skalierungs-Workflows · Ausführungsüberwachung |
|
ServiceNow |
Vorfallerstellung · Workflow-Eskalation · Betriebsverfolgung |
|
PagerDuty |
Alarm-Routing · Bereitschaftsbenachrichtigung · Eskalationsmanagement |
ARBEITSABLÄUFE ÜBERWACHEN
Überwachen Sie die Ausführung von Amazon Bedrock über jede Abhängigkeit hinweg.
Amazon Bedrock bietet Modelldienstleistungen, aber keine komplette operative Transparenz über umliegende Systeme hinweg. Control-M bietet zentrale Überwachung über KI-Workflows, Infrastruktur und Geschäftsprozesse hinweg, sodass Teams schnell Probleme und Engpässe identifizieren können:
-
End-to-End-Workflow-Status
-
Laufzeit- und Dauerverfolgung
-
Sichtbarkeit der Upstream-Abhängigkeit
-
Nachgelagerte Impaktanalyse
-
SLA-Risikoindikatoren
SLA-SICHERUNG
Halte KI-gestützte Dienste im Zeitplan.
Die Umsetzung von Groundrock-Modellen ist nur ein Schritt zur Bereitstellung von Geschäftsergebnissen. Control-M verfolgt Workflow-Fristen über den gesamten KI-Lebenszyklus hinweg, identifiziert proaktiv Risiken und automatisiert Eskalationen, bevor Serviceverpflichtungen verpasst werden:
-
Vorhersage von SLA-Bruch
-
Automatisierte Eskalations-Workflows
-
Abhängigkeitsbewusste Planung
-
Versagenskontrollmechanismen
-
Wiederherstellungsautomatisierung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
