Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

Entfalten Sie das außergewöhnliche Potenzial Ihres Orchestrierungsrahmens, Menschen, Anwendungen und Daten mit den wichtigsten Geschäftsergebnissen zu verbinden.
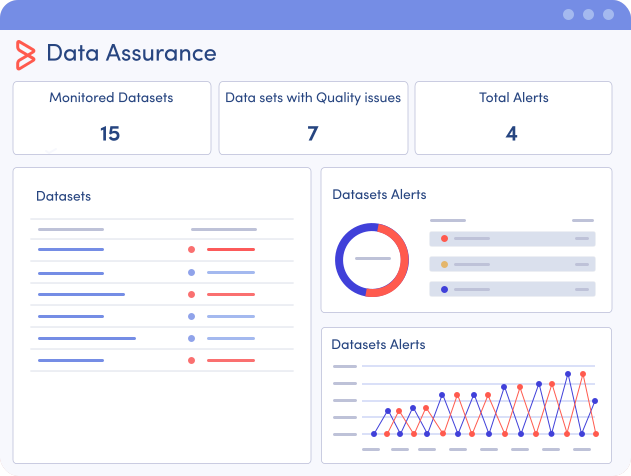
Bringen Sie Datenqualität mit Control-M Data Assurance in Ihre Arbeitsabläufe
Validieren Sie Daten, während sie durch Control-M-Workflows fließen, um zu verhindern, dass Datenprobleme die Geschäftsergebnisse beeinträchtigen.
-
EINGEBAUTE DATENQUALITÄT
Führen Sie Datenqualitätsprüfungen direkt in Ihre Control-M-Workflows an – keine Skripte oder externe Integrationen zu warten
-
VERHINDERN VON EINFLÜSSEN STROMABWÄRTS
Erkennen Sie Probleme frühzeitig, um Sanierungskosten, SLA-Risiken und unzuverlässige Ergebnisse zu senken
-
VERHALTE DICH RICHTIG
Stoppen, warnen oder eine automatisierte Sanierung auslösen, wenn Datenprüfungen fehlschlagen.
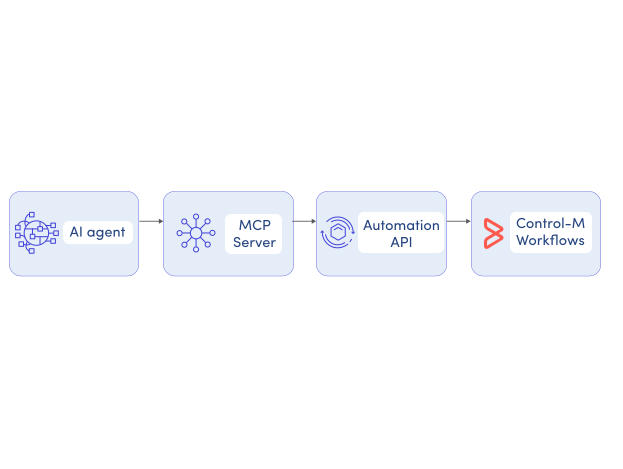
Verwandle konversationelle KI mit dem Control-M MCP Server in gesteuerte Aktionen
Führen Sie Control-M-Aktionen aus KI-Agenten heraus aus, wobei jede Aktion gesteuert, genehmigt und vollständig nachverfolgbar ist
-
KONTROLLIERTE HINRICHTUNG
Entdecken und schlagen Sie Control-M-Aktionen über KI-Agenten vor und führen Sie diese dann mit menschlicher Zustimmung aus
-
KI-KOMPATIBILITÄT
Verbinden Sie führende KI-Agenten mit Control-M ohne individuelle Integration
-
VOLLSTÄNDIGE AUDIT-TRANSPARENZ
Verfolgen Sie jede KI-gesteuerte Aktion mit derselben Sichtbarkeit und Rückverfolgbarkeit wie Ihre Produktionsabläufe.
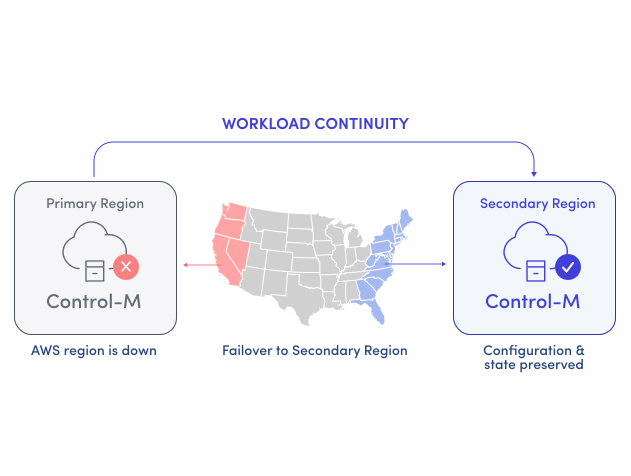
Verbesserung der Kontinuität mit Multi-Region Disaster Recovery für Control-M SaaS (nur in den USA)
Failover von Control-M-SaaS-Tenants in eine sekundäre Region zu schicken, um die Kontinuität von geschäftskritischen und regulierten Workloads zu gewährleisten, selbst wenn eine gesamte AWS-Region nicht verfügbar ist
-
BEREICHSÜBERGREIFENDES ÜBERSCHLAGEN
Failover von Control-M SaaS-Tenants in eine sekundäre Region übertragen, während Konfiguration und Status erhalten bleiben
-
UMWELTBERICHTERSTATTUNG
Ermöglichen Sie Multi-Region Disaster Recovery für Produktions- und Nicht-Produktionsumgebungen
-
DEFINIERTE BERGUNGSZIELE
Standardziele: ~15 Minuten Recovery Point Objective (RPO) / ~6 Stunden Recovery Time Objective (RTO) über regionsübergreifende Backup-Wiederherstellung
Sicherheit mit externer Tresorintegration erhöhen
Übertragen Sie Anwendungszugangsdaten in Unternehmenstresore – unter Einhaltung der Sicherheitsanforderungen und zentralisierender Kontrolle
-
FLEXIBLE TRESORINTEGRATION
Verbinden Sie sich mit Azure Key Vault, HashiCorp oder CyberArk für eine sichere Verwaltung der Zugangsdaten.
-
ERWEITERTER SCHUTZ
Schützen Sie Zugangsdaten bei Dateiübertragungen, Datenbanken, Betriebssystemjobs und einer Vielzahl von Daten-, Cloud- und KI-Anwendungen
-
AUTOMATISIERTE COMPLIANCE
Zentralisieren Sie die Rotation von Zugangsdaten und die Durchsetzung von Richtlinien mit Ihren bestehenden Unternehmenssicherheitstools
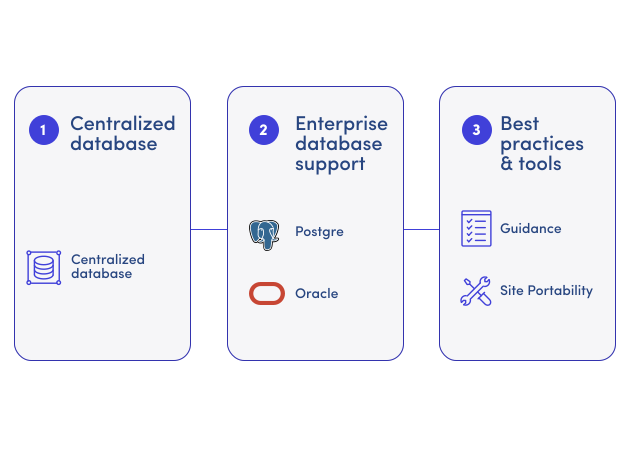
Verbessern Sie die Resilienz für Control-M Managed File Transfer Enterprise
Stärkung der hohen Verfügbarkeit und Vereinfachung der Notfallwiederherstellung für MFT Enterprise mit einer zentralisierten Datenbank sowie Anleitung und Werkzeugen für den Failover-Prozess
-
ZENTRALISIERTE DATENBANK
Speichern Sie MFT Unternehmensdaten und -konfigurationen zentral
-
UNTERNEHMENSDATENBANKUNTERSTÜTZUNG
Betreib den zentralen Speicher auf PostgreSQL oder Oracle
-
BEWÄHRTE PRAKTIKEN UND WERKZEUGE
Nutzen Sie Disaster Recovery Setup-Anleitung und Site-Portabilitätstools für kundenverwaltete Wiederherstellung
Siehe Control-M in Aktion
Klicken Sie sich unsere Demos an, um zu entdecken, wie Control-M bringt KI und agentische Fähigkeiten in die Workflow-Orchestrierung, Teams, die von Einsicht zu kontrolliertem Handeln übergehen.
Lösen Sie gescheiterte Aufträge mit KI-Agenten

Nutze generative KI, um Workflows zu erstellen
Orchestrieren Sie KI-Workflows in Ihrem Unternehmen
FAQs
Was gibt es Neues in der neuesten Control-M-Version?

Wann wurde er veröffentlicht?
Wo sind die vollständigen Release Notes?
Ist es für SaaS und selbstgehostet verfügbar?
FAQs
Was gibt es Neues in der neuesten Control-M-Version?
Wann wurde er veröffentlicht?
Wo sind die vollständigen Release Notes?
Ist es für SaaS und selbstgehostet verfügbar?
Ressourcen
Demo
Control-M's MCP-Server
Sehen Sie, wie der Control-M MCP-Server KI-Agenten mit Live-Workflow-Daten und Aktionen verbindet, um Nutzern zu helfen, fehlgeschlagene Jobs zu identifizieren, Probleme zu verstehen, Behebungen auszu...
