Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Atlassian Bitbucket
Ihr Bitbucket-Workflow beginnt, bevor eine CI/CD-Pipeline überhaupt ausgeführt wird – und sie kann ausfallen, wenn etwas stromaufwärts kaputtgeht. Ein Build-Artefakt fehlt bei JFrog Artifactory. Ein Jenkins-Build-Job verpasst sein erwartetes Abschlussfenster. Control-M orchestriert die gesamte Kette: Artefakt-Einkunft, Build-Vorbereitung, Pipeline-Ausführung und Produktionslieferung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die Bitbucket-Repositories und CI/CD-Pipelines über mehrere Tools hinweg ausführen. So geht Control-M mit jedem einzelnen um.
PIPELINE-BLOCKER
Der Commit fusionierte. Die Deployment begann nie.
Ein Bitbucket-Merge wird erfolgreich abgeschlossen, aber ein externer Validierungsauftrag meldet nie den Status. Control-M verfolgt Upstream-Abhängigkeiten zwischen Werkzeugen, validiert Abschlusszustände und startet die nächste Stufe automatisch, wenn die erforderlichen Bedingungen erfüllt sind.
FEHLGESCHLAGENE ÜBERGABEN
Jenkins war um 2:03 Uhr morgens fertig. Niemand wusste es.
Eine Downstream-Bereitstellung hängt von einem abgeschlossenen Build ab, aber die Übergabe findet nie statt. Control-M erkennt Exit-Zustände, verwaltet plattformübergreifende Abhängigkeiten und löst Downstream-Workflows automatisch ohne manuelles Eingreifen oder Abfrageskripte aus.
VERÖFFENTLICHUNGSSTEUERUNG
Die Produktionsgenehmigung ist eingetroffen. Das Freigabefenster wurde verpasst.
Genehmigungen erfolgen oft außerhalb vordefinierter Ausführungsfenster. Control-M kombiniert Genehmigungsstatus, Planungsregeln und Deployment-Abhängigkeiten, um Releases automatisch auszuführen, wenn Governance-Anforderungen und betriebliche Einschränkungen erfüllt sind.
WIEDERHERSTELLUNG NACH DEM VORFALL
Ein Container-Deployment ist fehlgeschlagen. Alles andere lief weiter.
Control-M isoliert Ausfälle, verhindert kaskadierende Nachfolgeausführungen und führt konfigurierbare Wiederherstellungsmaßnahmen durch. Teams können nur betroffene Workflow-Komponenten neu starten, was die Wiederherstellungszeit verkürzt und unnötige Wiederholungen in der gesamten Pipeline vermeidet.
MULTITOOL-SICHTBARKEIT
Der Stromausfall begann flussaufwärts. Bitbucket bekam die Schuld.
Wenn Workflows Repositories, CI-Server, Cloud-Dienste und Kubernetes-Cluster umfassen, wird die Ursachenerkennung schwierig. Control-M bietet End-to-End-Transparenz, Abhängigkeitsverfolgung und Ausführungskontext über die gesamte Lieferkette.
Control-M + Atlassian Bitbucket
Control-M + Atlassian Bitbucket
|
API und Automatisierungsfunktionen |
REST-API · Pipeline-Aktionen werden getriggert · Pull-Request-Lebenszyklus-Automatisierung · Pipeline-Statusüberwachung · manuelle JSON-Nutzlast · API-Token-Authentifizierung · Benutzername (E-Mail) Kennung · API-gesteuerte Workflow-Trigger |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Bitbucket Cloud · SaaS · hybride Infrastruktur · Containerbasierte Lieferpipelines |
|
Sicherheitslage |
RBAC · API-Token-Authentifizierung · CyberArk-Tresorintegration · HashiCorp-Tresorintegration · Verschlüsselt während des Transports · Audit-Logging · Repository-Berechtigungen |
|
Incident Response & MTTR-Enablement |
Automatisierte Wiederholungsrichtlinien · abhängigkeitsbewusste Wiederherstellung · Workflow-Neustart vom Fehlerpunkt · SLA-Verletzungswarnung · PagerDuty-Integration · ServiceNow-Integration · Benachrichtigungsrouting |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
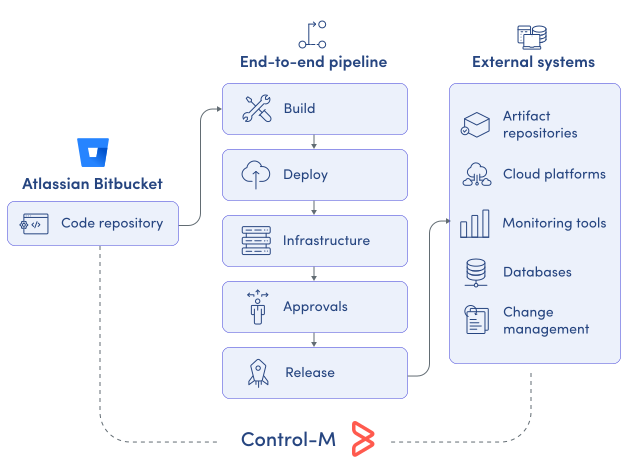
Control-M orchestriert Arbeitsabläufe über Atlassian Bitbucket, Jenkins, Kubernetes, Terraform, Cloud-Dienste, Sicherheits-Scan-Plattformen und Bereitstellungstools in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Cross-Tool-Abhängigkeit: Bitbucket-Commit → Jenkins-Build → Sicherheitsscan → Kubernetes-Deployment
- Datenbewusste Trigger: Status der Pipeline-Abschluss, Pull Request-Genehmigung, Build-Abschluss, API-Antwort
|
Bitbucket |
Pipeline-Ausführung · Pull-Request-Lebenszyklus-Management · Überwachung des Pipeline-Status · Manuelle JSON-Payload-Ausführung |
|
Jenkins |
Build-Ausführung · Statusverfolgung · Downstream-Orchestrierung |
|
Kubernetes |
Automatisierung der Bereitstellung · Rollout-Überwachung · Wiederherstellungsmaßnahmen |
|
AWS CloudFormation |
Infrastrukturbereitstellung · Validierung der Stackabhängigkeit · Umgebungsbereitschaft |
|
Azure DevOps |
Pipeline-Gating · Durchsetzung der Codequalität · Freigabevalidierung |
|
AWS |
Cloud-Ressourcenorchestrierung · Koordination der Bereitstellung · ereignisgesteuerte Automatisierung |
|
PagerDuty |
Einsatzausfallwarnung · Eskalation im Bereitschaftsdienst · Vorfallbenachrichtigung |
ÜBERWACHUNG DER LIEFERUNG
Überwachen Sie Bitbucket-gesteuerte Releases über die gesamte Pipeline hinweg
Bitbucket bietet Transparenz von Repositorys und Pipelines, aber keinen End-to-End-Workflow-Kontext über externe Systeme hinweg. Control-M bietet zentrale Überwachung über Builds, Deployments, Infrastrukturänderungen und Genehmigungen, sodass Teams Risiken und Engpässe schnell identifizieren können:
-
Pipeline-Ausführungsstatus
-
Werkzeugübergreifende Abhängigkeitsansicht
-
Laufzeit-Trendanalyse
-
Zentralisierte Fehlerverfolgung
-
Sichtbarkeit des Veröffentlichungsfortschritts
SLA-SICHERUNG
Halte die Entlassungsverpflichtungen im Zeitplan
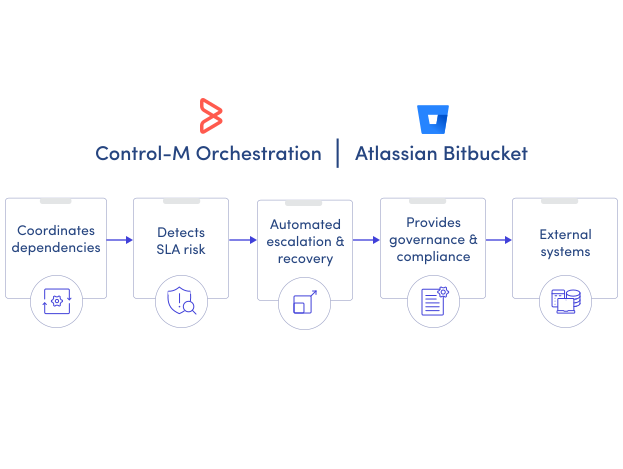
Bitbucket verfolgt die Repository-Aktivitäten, verwaltet jedoch keine unternehmensweiten Release-SLAs. Control-M überwacht die Workflow-Zeit, prognostiziert SLA-Risiken und initiiert automatisierte Wiederherstellungsmaßnahmen, bevor Lieferfristen verpasst werden:
-
Vorhersage von SLA-Bruch
-
Automatisierte Eskalationspfade
-
Abhängigkeitsbewusste Planung
-
Automatisierung von Recovery-Workflows
-
Durchsetzung des Freigabefensters
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
