Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + AWS Auto-Scaling-Gruppen
Ihr AWS Auto Scaling Groups-Workflow startet, bevor eine EC2-Instanzoperation überhaupt ausgeführt wird – und sie kann scheitern, wenn etwas stromaufwärts kaputtgeht. Ein Amazon S3-Deployment-Artefakt kommt zu spät an. Ein AWS CodeBuild-Job verpasst sein Release-Fenster. Control-M orchestriert die gesamte Kette: Ankunft des S3-Artefakts, Anwendungsbau, Ausführung der Auto Scaling Group und Deployment-Validierung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die AWS Auto Scaling Group Workflows über mehrere Tools ausführen. So handhabt Control-M jedes einzelne Beispiel.
ZEITPUNKT DER AUSSETZUNG
Dein Build war um 02:14 fertig. Die EC2-Instanzen sind immer noch gestoppt.
Control-M erkennt einen erfolgreichen Upstream-Abschluss, bewertet Abhängigkeiten und startet automatisch die erforderlichen EC2-Instanzen in der Auto Scaling Group. Die Infrastrukturaktivität beginnt im Workflow-Zustand statt in einem nicht verbundenen Zeitplan, wodurch manuelle Übergaben und vermeidbare Deployment-Verzögerungen eliminiert werden.
FEHLGESCHLAGENE OPERATIONEN
AWS hat 503 zurückgegeben. Dein nächtlicher Infrastruktur-Workflow ist einfach ins Stocken geraten.
Control-M überwacht die Ausführung von Jobs in AWS Auto Scaling Groups und erkennt Fehler sofort, indem es standardmäßige Control-M On-Do-Aktionen und Retry-Logik anwendet, sodass vorübergehende Probleme im Workflow behandelt werden, anstatt die Bediener manuell blockierte Infrastruktur entdecken und neu starten zu lassen.
INSTANZSTEUERUNG
Die Wartung beginnt um Mitternacht. Die falschen EC2-Instanzen laufen noch.
Control-M orchestriert die Operationen der AWS Auto Scaling Group – Gruppen erstellen, aktualisieren und beschreiben sowie Instanzdetails abrufen – als Teil des geplanten Workflows und koordiniert mit der Amazon EC2-Integration für Instanz-Level-Start-/Stopp-/Reboot-Aktionen.
CROSS-TOOL-ABHÄNGIGKEITEN
Ihre Bewerbung ist fertig. Die Infrastruktur-Voraussetzung ist vierzig Minuten zu spät fertig.
Control-M platziert AWS Auto Scaling Groups Jobs im selben Workflow wie Anwendungs-, Daten-, Dateiübertragungs- und Cloud-Jobs. Komplexe Abhängigkeiten bestimmen, wann Infrastrukturaktionen fortgesetzt werden können, und verhindern die nachgelagerte Ausführung, bis die erforderlichen Upstream-Bedingungen tatsächlich erfüllt sind.
SLA-RISIKO
Jede AWS-Operation war erfolgreich. Ihre Produktionsbereitschaftsfrist hat sich trotzdem verschoben.
Einzelne AWS-Operationen können erfolgreich sein, solange der End-to-End-Workflow noch verzögert ist. Control-M verbindet das SLA-Management mit AWS Auto Scaling Groups-Jobs und überwacht die breitere Abhängigkeitskette, um den Operationsteams zu helfen, Terminrisiken zu erkennen, bevor eine verzögerte Übergabe zu einer verpassten Geschäftsfrist wird.
Control-M + AWS Auto-Scaling-Gruppen
Control-M + AWS Auto-Scaling-Gruppen
|
API und Automatisierungsfunktionen |
Control-M Automatisierungs-API · Job:AWS Auto-Skalierungsgruppen · Auto-Skalierungsgruppe erstellen · Auto-Skalierungsgruppe aktualisieren · Auto-Skalierungsgruppe beschreiben · Echtzeit-Abfrage von Instanz-ID-Listen über Lebenszyklusphasen hinweg · Vor- und Nachausführungsschritte · bedingte Logik · REST-API-Konfiguration |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Control-M selbstverwaltet · Linux Agent · Windows Agent · regionale AWS-Endpunkte |
|
Sicherheitslage |
AWS IAM-Authentifizierung · AWS Key & Secret (Standardauthentifizierung) · Zentralisiertes Verbindungsprofil |
|
Incident Response & MTTR-Enablement |
Jobstatus / Ergebnisse / Ausgabeüberwachung · Instanz-ID-Listenabruf über Lebenszyklusphasen hinweg · SLA-Anhang |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Workflows über AWS Auto Scaling Groups, Amazon EC2, AWS CodeBuild, Amazon S3, Dateiübertragungen und Cloud-Dienste hinweg in einem einzigen Jobflow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Cross-Tool-Abhängigkeit: AWS CodeBuild → AWS Auto Scaling Groups → EC2-Instanzbetrieb → Anwendungsvalidierung
- Datenbewusste Trigger: Dateiankunft, API-Ereignis, Build-Abschluss, Upstream-Job-Abschluss
|
AWS Auto-Skalierungsgruppen |
Gruppen erstellen · Gruppen aktualisieren · Gruppen beschreiben · Instanz-ID-Listenabruf · Statusüberwachung |
|
Amazon EC2 |
Koordination der Instanz · Start/Stopp/Neustart/Beenden · Infrastrukturabhängigkeitsmanagement |
|
AWS CodeBuild |
Build-Orchestrierung · Abschlussabhängigkeiten · Downstream-Infrastrukturübergabe |
|
Amazon S3 |
Objektankunftsabhängigkeit · Workflow-Auslösung · Downstream-Koordination |
|
AWS Lambda |
Funktionsausführung · Workflow-Abhängigkeiten · Downstream-Verarbeitung |
|
Dateiübertragungen |
Managed Transfer · Ankunftserkennung · Lieferabhängigkeiten |
|
Control-M |
Planung · komplexe Abhängigkeiten · Ressourcenpools · Ressourcen sperren · Variablen · SLA-Management |
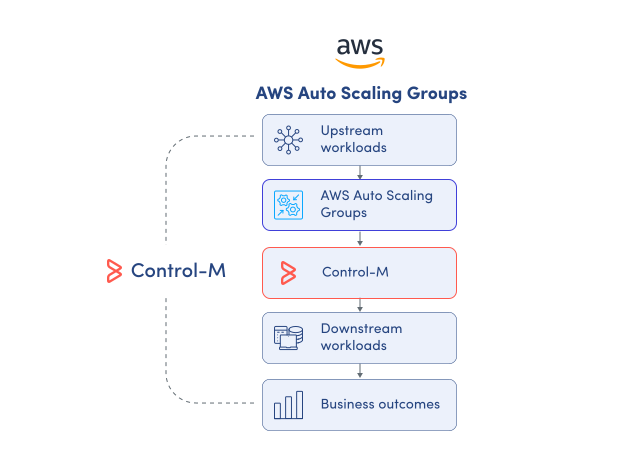
ÜBERWACHUNGSINFRASTRUKTUR
Überwachen Sie die Abläufe der AWS Auto Scaling Group von Anfang bis Ende.
AWS stellt den Infrastrukturzustand offen, aber Produktionsworkflows gehen über eine einzelne Skalierungsgruppe oder EC2-Operation hinaus. Control-M zentralisiert AWS Auto Scaling Groups Jobs mit ihren Upstream- und Downstream-Abhängigkeiten und bietet Plattformteams eine operative Sicht auf die Ausführung:
-
Job-Ausführungsstatus
-
Ergebnisse und Ausgangsüberwachung
-
Plattformübergreifende Abhängigkeitssichtbarkeit
-
Workflow-Geschichte der Infrastruktur
-
End-to-End-SLA-Kontext
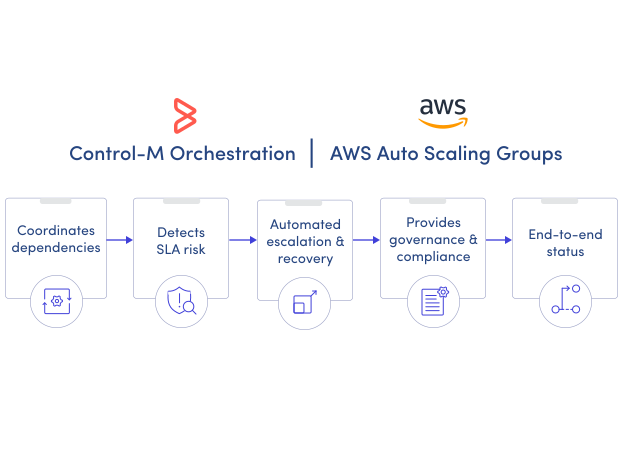
SLA-SICHERUNG
Halte die Infrastruktur-Arbeitsabläufe an Produktionsfristen abgestimmt.
AWS kann einen Infrastrukturbetrieb als erfolgreich melden, ohne zu wissen, ob der gesamte Produktionsablauf rechtzeitig abgeschlossen wird. Control-M fügt ein End-to-End-SLA-Management, dependenzbewusste Planung und automatisierte Fehlerbehandlungen im umliegenden Workflow hinzu:
-
End-to-End-SLA-Tracking
-
Komplexes Abhängigkeitsmanagement
-
Konfigurierbare Fehlerwiederholungen
-
Verifizierungs-Polling-Kontrollen
-
Koordinierte nachgelagerte Ausführung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
