Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Azure Container Instances
Ihr Azure Container Instances-Workflow startet, bevor eine Containergruppe überhaupt ausgeführt wird – und er kann ausfallen, wenn etwas stromaufwärts kaputtgeht. Ein Azure Blob Storage-Objekt kommt zu spät an. Eine Azure Data Factory-Pipeline verpasst ihr erwartetes Abschlussfenster. Control-M orchestriert die gesamte Kette: Blob Storage-Ankunft, Data Factory-Verarbeitung, Azure Container Instances-Ausführung und Downstream-Auslieferung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die Azure Container Instances-Workloads über mehrere Tools hinweg ausführen. So behandelt Control-M jedes einzelne Beispiel.
STROMVERZÖGERUNG
Der Blob kam um 2:13 Uhr morgens an. Dein Container wartete bereits.
Control-M koordiniert die Abhängigkeit zwischen Azure Blob Storage und der Container-Workload und gibt die Ausführung erst frei, wenn der Upstream-Schritt erfolgreich abgeschlossen ist. Der Container läuft in der Reihenfolge mit dem Workflow, anstatt auf einen nicht verbundenen Zeitplan zu vertrauen.
CONTAINERAUSFALL
Der Container endete über Nacht. Der Downstream-Workflow wartete weiterhin.
Control-M überwacht die Azure Container Instances-Containergruppe bis zum Abschluss, wendet die konfigurierte Fehlertoleranz des Control-M-Jobs an und spiegelt eine erfolglose Ausführung im Workflow wider.
FEHLERBEHEBUNG IM LOGG
Der Container ist ausgefallen. Jetzt springst du mit Werkzeugen, um die Stämme zu finden.
Control-M ruft Azure Container Instances-Container-Logs in die Jobausgabe ab, mit konfigurierbaren Taillines und Zeitstempeln. Operatoren erhalten den Ausführungskontext parallel zum orchestrierten Workflow, wodurch das Tool-Switching bei der Diagnose von fehlgeschlagenen oder verzögerten Container-Workloads reduziert wird.
WERKZEUGÜBERGREIFENDER FLUSS
Data Factory abgeschlossen. Die Containerübergabe fand nie statt.
Control-M platziert Azure Data Factory- und Azure Container Instances-Jobs in derselben Planungsumgebung und nutzt Workflow-Abhängigkeiten, um die Übergabe zu koordinieren. Ein erfolgreicher Upstream-Abschluss gibt den Container-Schritt frei, während fehlgeschlagene Voraussetzungen einen ungültigen Downstream-Run verhindern.
SLA-RISIKO
Der Container war erfolgreich. Die Frist für den Service um 7:00 Uhr hat sich trotzdem verschoben.
Control-M verbindet den Container-Auftrag mit dem breiteren Service-Workflow und wendet das Control-M-SLA-Management auf den umliegenden Jobfluss an, einschließlich des Azure Container Instances-Jobs.
INTEGRATIONSFAKTEN
Control-M + Azure Container Instances
|
API und Automatisierungsfunktionen |
Automatisierungs-API · JSON-Jobdefinitionen · Azure Container Instanzen Jobtyp · zentralisierte Verbindungsprofile · Ressourcengruppenzielerfassung · Ausführung von Containergruppen · Überwachung von Containergruppen bis zum Abschluss · Container-Log-Abfrage (konfigurierbare Taillines und Zeitstempel) |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Linux Agent · Windows Agent · Azure-gehosteter Agent · On-Premises-Agent · nicht-Azure-Cloud-Agent · Azure-Management-Endpunkt |
|
Sicherheitslage |
Microsoft Entra ID · Service Principal Authentifizierung · Authentifizierung der verwalteten Identität · Zentralisierte Verbindungsprofile |
|
Incident Response & MTTR-Enablement |
Containerstatusüberwachung · konfigurierbare Status-Abfrage · konfigurierbare Fehlertoleranz · Log-Anhängung an die Jobausgabe · konfigurierbarer Log-Tail · Zeitstempel-Logs · Workflow-Abhängigkeitskontrolle · SLA-Management |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Workflows über Azure Container Instances, Azure Data Factory, Azure Blob Storage, Azure Service Bus, Azure Functions und Azure Synapse in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung in allen Bereichen.
- Cross-tool dependency: Azure Blob Storage → Azure Data Factory → Azure Container Instances → Azure Synapse
- Datenbewusste Trigger: Blob-Ankunft, API-Ereignis, Data Factory-Fertigstellung, Servicebus-Ereignis
|
Azure Container Instances |
Ausführung von Containergruppen · Überwachung bis zum Abschluss · Abruf von Containerprotokollen · Koordination von SLA auf Workflow-Ebene |
|
Azure Blob Storage |
Dateiankunft · Workflow-Abhängigkeit · Downstream-Freigabe |
|
Azure Data Factory |
Pipeline-Ausführung · Vervollständigungsverfolgung · Abhängigkeitskoordination |
|
Azure Service Bus |
Nachrichtengesteuerte Workflow-Übergabe · Serviceübergreifende Orchestrierung |
|
Azure Functions |
Funktionsausführung · Abhängigkeitssequenzierung · Downstream-Verarbeitung |
|
Azure Synapse |
Pipeline-Ausführung · Analytische Verarbeitung · Downstream-Koordination |
|
Azure DevOps |
CI/CD-Workflow-Koordination · Übergabe der Anwendungsübertragung |
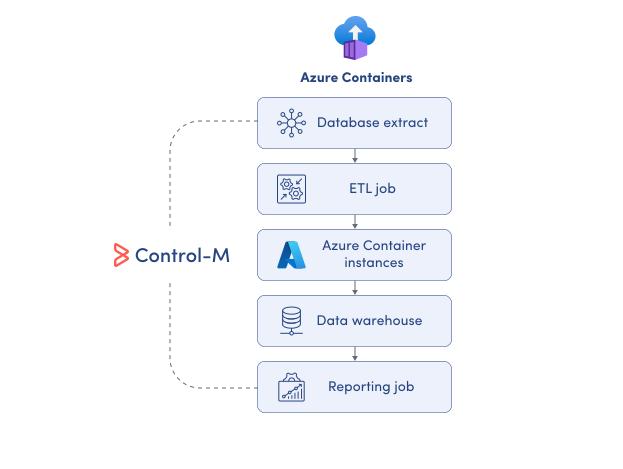
MONITORBEHÄLTER
Überwachen Sie Azure Container Instances im vollständigen Workflow.
Azure stellt Container-Status und Logs bereit, aber die Produktionsausführung erstreckt sich oft über die Container-Gruppe hinaus. Control-M bringt Azure Container Instances in dieselbe operative Ansicht wie Upstream- und Downstream-Jobs und bietet Plattformteams Workflow-Level-Kontext für die Ausführung:
-
Container-Ausführungsstatus
-
Zeitgestempelte Auftragsausgabe
-
Plattformübergreifende Abhängigkeiten
-
Vorgelagerte und nachgelagerte Kontext
-
Sichtbarkeit beim SLA-Status
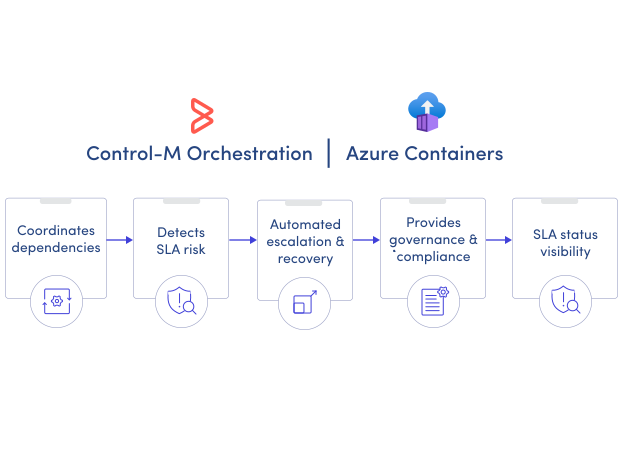
SLA-SICHERUNG
Halte Container-Workflows an Service-Deadlines abgestimmt.
Ein erfolgreicher Container-Betrieb garantiert nicht, dass der vollständige Service rechtzeitig abgeschlossen wird. Control-M verbindet die Ausführung von Azure Container Instances mit End-to-End-Workflow-SLAs, Abhängigkeiten und Planungen, um Teams zu helfen, Lieferrisiken zu identifizieren und die Wiederherstellung im umliegenden Anwendungsfluss zu koordinieren:
-
End-to-End-SLA-Tracking
-
Abhängigkeitskontrolle über mehrere Dienste
-
Fortgeschrittene Terminvereinbarungskriterien
-
Fehlerbewusste Downstream-Ausführung
-
Zentralisierte Workflow-Überwachung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
