Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Azure Resource Manager
Ihr Azure Resource Manager Workflow startet, bevor eine Bereitstellung überhaupt ausgeführt wird – und er kann scheitern, wenn etwas im Upstream kaputtgeht. Eine ARM-Vorlage in Azure Blob Storage ist noch nicht fertig. Ein Terraform-Infrastrukturauftrag ist lang. Control-M orchestriert die gesamte Kette: Vorlagenankunft, Infrastrukturvorbereitung, Azure-Bereitstellung und nachgelagerte Validierung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die Azure Resource Manager Deployments über mehrere Tools hinweg ausführen. So behandelt Control-M jedes einzelne Beispiel.
VORLAGEN-BEREITSCHAFT
Deine ARM-Vorlage hat sich geändert. Die Produktionsbereitstellung begann, bevor die Validierung abgeschlossen war.
Control-M macht die Azure Resource Manager-Bereitstellung davon abhängig, dass die Upstream-Validierung erfolgreich abgeschlossen ist. Die Bereitstellung wird erst freigegeben, wenn der erforderliche Vorgänger den erwarteten Zustand erreicht hat, wodurch verhindert wird, dass eine Infrastrukturänderung vor Workflow-Bereitstellung beginnt.
CROSS-TOOL-ABHÄNGIGKEIT
Terraform wurde spät fertig. Deine Azure-Bereitstellung war bereits für 2:00 Uhr morgens geplant.
Control-M ersetzt nicht verbundene Zeitpläne durch explizite Abhängigkeiten über mehrere Werkzeuge hinaus. Der Azure Resource Manager-Job wartet darauf, dass der erforderliche Terraform-Workflow erfolgreich abgeschlossen ist, und fährt dann automatisch fort – wodurch Zeitannahmen zwischen den Infrastrukturschritten eliminiert werden.
AUSSETZFEHLER
Azure hat eine fehlgeschlagene Bereitstellung zurückgegeben. Die Downstream-Konfiguration ist weiterhin in der Warteschlange.
Control-M überwacht den Jobstatus, die Ergebnisse und die Ausgabe des Azure Resource Manager und wendet Workflow-Abhängigkeiten an, bevor nachfolgende Jobs freigegeben werden. Eine fehlgeschlagene Bereitstellung kann den abhängigen Pfad stoppen, der den Fehler vor der Fortsetzung der Konfigurations- oder Anwendungsworkloads enthält.
SLA-RISIKO
Die Umgebung muss bis 6:00 Uhr morgens bereit sein. Die Bereitstellung verspätet sich.
Control-M verbindet die Ausführung von Azure Resource Manager mit dem SLA des größeren Produktionsworkflows. Teams können die Infrastrukturbereitstellung parallel zu Upstream- und Downstream-Jobs verfolgen, Lieferrisiken identifizieren und eingreifen, bevor eine verzögerte Bereitstellung den Geschäftsdienst beeinträchtigt.
ZERTIFIKATSVERWALTUNG
Ein Client-Geheimnis hat sich geändert. Ihre nächtliche Infrastrukturbereitstellung kann sich nicht mehr authentifizieren.
Control-M zentralisiert Azure Resource Manager Zugangsdaten in einem Verbindungsprofil und unterstützt Service Principal- oder Managed Identity-Authentifizierung. Service Principal-Geheimnisse können auch über unterstützte externe Tresor-Integrationen abgerufen werden, was die Verwaltung von Anmeldedaten innerhalb einzelner Jobs reduziert.
Control-M + Azure Resource Manager
Control-M + Azure Resource Manager
|
API und Automatisierungsfunktionen |
Automatisierungs-API · JSON-Jobdefinitionen · Bereitstellung erstellen · Aktualisierungsbereitstellung · Ressourcengruppenzielerfassung · JSON-Bereitstellungseigenschaften · Control-M-CLI-Bereitstellung |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Linux Agent · Windows Agent · Hybridumgebungen · On-Premises Agent mit Service Principal · Azure VM Agent mit verwalteter Identität · Benutzerdefinierter Azure Resource Manager Endpunkt |
|
Sicherheitslage |
Sichere Verbindungsprofile · Service Principal · Verwaltete Identität · Azure-Mieter-ID · Client-Geheimnis · Unterstützung für externe Tresor für Service Principal-Geheimnisse · Client-ID der verwalteten Identität |
|
Incident Response & MTTR-Enablement |
Bereitstellungsstatusüberwachung · Ergebnis- und Ausgabeerfassung · konfigurierbare Statusabfrage · Downstream-Kaskadenvermeidung · Abhängigkeitsbasierte Fehlereindämmung · SLA-Jobanhängung · zentralisierte Workflow-Überwachung |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Arbeitsabläufe über Azure Resource Manager, Terraform, Azure Blob Storage, Azure Functions, Azure Data Factory, APIs und Dateiübertragungen in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Sichtbarkeit und automatisierter Wiederherstellung in allen Bereichen.
- Cross-tool dependency: Terraform → Azure Resource Manager deployment → Azure Function → application validation
- Datenbewusste Auslöser: Dateiankunft, API-Ereignis, Abschluss von Infrastruktur-Jobs, Bereitstellungsstatus
|
Azure Resource Manager |
Bereitstellung erstellen · Bereitstellung aktualisieren · Statusüberwachung · Ergebnisse und Ausgabe |
|
Terraform |
Arbeitsumgebungsausführung · Infrastrukturbereitstellung · Werkzeugübergreifende Abhängigkeitskontrolle |
|
Azure Blob Storage |
Vorlagenlieferung · Dateiankunftsabhängigkeit · Workflow-Übergabe |
|
Azure Functions |
Funktionsausführung · Nachgelagerte Automatisierung · Nachverfolgung der Vollständigkeit |
|
Azure Data Factory |
Pipeline-Orchestrierung · Statusverfolgung · nachgelagerte Abhängigkeiten |
|
REST-APIs |
Dienstaufruf · Workflow-Übergabe · Anwendungsvalidierung |
|
Dateiübertragungen |
Sichere Zustellung · Ankunftserkennung · Downstream-Auslösung |
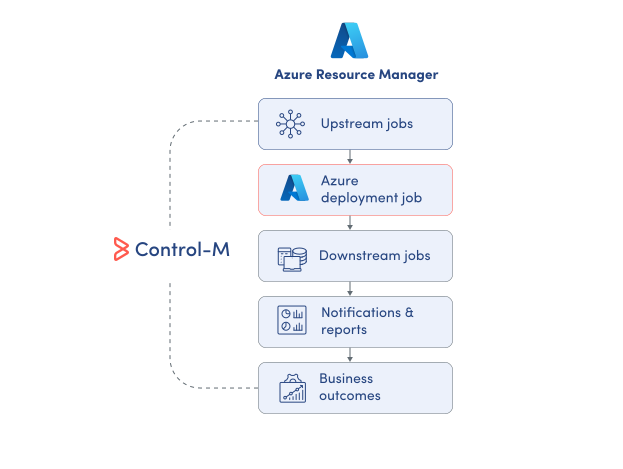
ARBEITSLASTEN ÜBERWACHEN
Überwachen Sie Azure-Deployments im gesamten Workflow.
Der Azure Resource Manager berichtet, was innerhalb der Azure-Bereitstellung passiert, aber die Produktionsausführung erstreckt sich oft über Werkzeuge außerhalb dieser Grenze. Control-M bietet zentrale Transparenz in den Azure-Job und die damit verbundenen Abhängigkeiten:
-
Ausführungsstatus der Bereitstellung
-
Jobergebnisse und Output
-
Upstream- und Downstream-Abhängigkeiten
-
Cross-Tool-Workflow-Status
-
Laufzeit- und Ausfallsichtbarkeit
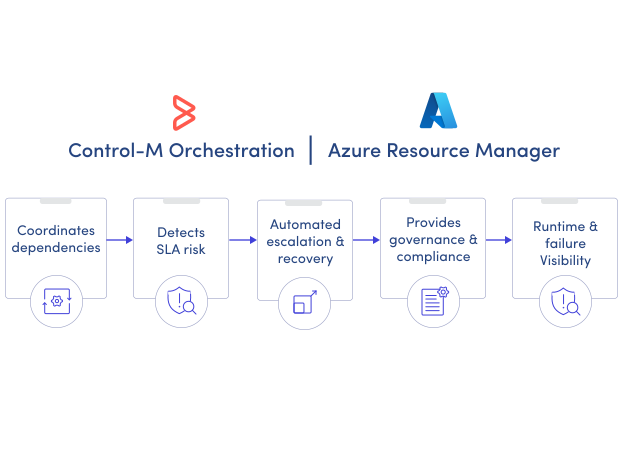
SLA-SICHERUNG
Halten Sie die Infrastrukturbereitstellung mit den Produktions-SLAs im Einklang.
Eine erfolgreiche Azure-Bereitstellung kann für den darauf angewiesenen Dienst immer noch zu spät sein. Control-M verbindet die Infrastrukturausführung mit dem End-to-End-Workflow und bietet SLA-Transparenz über die individuelle Bereitstellung hinaus:
-
End-to-End-SLA-Tracking
-
Sichtbarkeit der Bereitstellungsabhängigkeit
-
SLA-Risikoidentifikation
-
Nachgelagerte Ausführungssteuerung
-
Zentralisierte operative Überwachung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
