Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + GCP Deployment Manager
Ihr GCP Deployment Manager-Workflow startet, bevor eine Deployment-Konfiguration überhaupt ausgeführt wird – und er kann scheitern, wenn etwas im Upstream kaputtgeht. Ein Cloud-Storage-Konfigurationsartefakt kommt zu spät ein. Ein GitHub Actions-Validierungsworkflow schlägt wenige Minuten vor dem Deployment-Fenster fehl. Control-M orchestriert die gesamte Kette: Konfigurationsankunft, CI-Validierung, Ausführung des GCP Deployment Manager und Downstream-Verifikation.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die GCP Deployment Manager Deployments über mehrere Tools ausführen. So handhebt Control-M jedes einzelne Beispiel.
VORSTROMAUFWÄRTS AUSFALL
Dein YAML ist bereit. Der GitHub Actions-Validierungsjob ist zuerst fehlgeschlagen.
Control-M bewertet den Upstream-Job-Zustand, bevor die Bereitstellung freigegeben wird, verhindert, dass die fehlgeschlagene Validierung in GCP kaskadiert, und lässt abhängige Arbeit warten, bis die Bedingungen erfüllt sind – wodurch eine Bereitstellung aus einer nicht validierten Konfiguration vermieden wird.
AUSSETZFEHLER
Die Bereitstellung begann. Eine GCP-Ressourcenoperation wird nie erfolgreich abgeschlossen.
Control-M überwacht den Status, die Ergebnisse und die Ausgabe des Deployment Manager-Jobs und verwendet konfigurierbare Status-Polling und Fehlertoleranz, um den Ausführungszustand zu bestimmen. Downstream-Jobs bleiben gesperrt, wenn die Bereitstellung fehlschlägt, und enthält die Auswirkungen vor Beginn der abhängigen Produktionsarbeit.
FREISETZUNGSKOORDINATION
Die Compute Engine ist bereitgestellt. Der Anwendungs-Rollout startet zu früh.
Control-M modelliert die Bereitstellung und den Anwendungs-Rollout als explizite Abhängigkeiten in einem Workflow. Die nachgelagerte Version läuft erst, nachdem der Infrastrukturschritt seine Abschlusskriterien erfüllt hat, wodurch getrennte Zeitpläne und manuelle Übergaben zwischen Plattform- und Anwendungsteams eliminiert werden.
SLA-RISIKO
Dein Deployment läuft, aber das Produktionsfenster schließt sich schnell.
Control-M hängt das SLA-Management dem Deployment Manager-Job an und bewertet ihn im weiteren Workflow. Betreiber erhalten Einblick in das Deadline-Risiko, solange noch Zeit zum Eingreifen bleibt, anstatt die Verzögerung zu entdecken, wenn abhängige Dienste ihr Zeitfenster verpassen.
MIGRATIONSRISIKO
Der Deployment Manager geht in den Ruhestand. Produktionsabhängigkeiten umgeben weiterhin jede Bereitstellung.
Während Teams bestehende Deployment Manager Estate migrieren, hält Control-M die umliegenden Anwendungs- und Betriebsabhängigkeiten in einem gemeinsamen Workflow sichtbar. Diese Orchestrierungsschicht hilft Teams, Übergangsarbeiten zu koordinieren, ohne die Kontrolle über die Upstream- und Downstream-Prozesse, von denen Produktionsdienste abhängig sind, zu verlieren.
INTEGRATIONSFAKTEN
Control-M + GCP Deployment Manager
|
API und Automatisierungsfunktionen |
Automatisierungs-API REST · Automatisierungs-API CLI · Automatisierungs-API JSON-Jobdefinition · Bereitstellung erstellen · Bereitstellung aktualisieren · Bereitstellung löschen · YAML-Konfiguration · Konfigurierbare Status-Abfrage |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Control-M selbstgehostet (Web) · Automatisierungs-API · Linux-Agent · Windows-Agent · Zentralisiertes Verbindungsprofil. |
|
Sicherheitslage |
GCP-Zugriffskontrolle · Authentifizierung des Servicekontos · IAM-Rollen-Authentifizierung · Sicheres Verbindungsprofil · Jobs-as-Code (Geheimnisse, die im sicheren Verbindungsprofil gespeichert sind, nicht im Code) · Zentralisierte Verwaltung von Zugangsdaten |
|
Incident Response & MTTR-Enablement |
Jobstatusüberwachung · Ergebnis- und Ausgangsüberwachung · konfigurierbare Fehlertoleranz · komplexe Abhängigkeiten · Downstream-Gating · Ressourcenpools · Ressourcen sperren · SLA-Anbindung |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Arbeitsabläufe über GCP Deployment Manager, GitHub Actions, Compute Engine, Cloud SQL, GCP Functions und Cloud-Services in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Cross-Tool-Abhängigkeit: GitHub Actions → GCP Deployment Manager → Compute Engine → Anwendungsverifizierung
- Datenbewusste Trigger: Konfigurationsankunft, API-Ereignis, CI-Abschluss, Upstream-Job-Abschluss
|
GCP Deployment Manager |
Bereitstellung erstellen · Bereitstellung aktualisieren · Bereitstellung löschen · YAML-Konfiguration · Statusüberwachung |
|
GitHub-Aktionen |
Trigger-Workflows · Verfolgung der Ausführung · Gate-Downstream-Implementierungen |
|
Compute Engine |
VM erstellen · VM verwalten · VM löschen · abhängigkeitsbewusste Ausführung |
|
GCP-Funktionen |
Funktionen ausführen · Parameter übergeben · Status überwachen · nachgelagerte Verarbeitung koordinieren |
|
Cloud SQL |
Datenbankbereitschaft (über Control-M für Datenbanken / Abhängigkeitsgating) · Sequenz-Anwendungsabhängigkeiten · Gate-Downstream-Jobs. |
|
Control-M Automatisierungs-API |
REST API · CLI · Jobs-as-Code · Bau · Deploy · Ausführen · Bereitstellung |
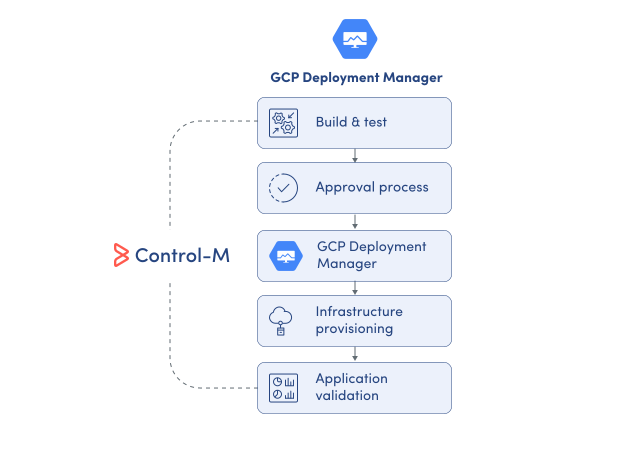
EINSÄTZE ÜBERWACHEN
Überwachen Sie GCP-Deployments über den Deployment Manager selbst hinaus.
Deployment Manager stellt seine eigenen Ressourcenoperationen bereit, aber Produktionsänderungen hängen von den Systemen vor und nach der Infrastrukturbereitstellung ab. Control-M bietet zentrale Workflow-Transparenz über die Deployment-Ausführung, die Abhängigkeiten, den Status, die Ergebnisse, die Ausgabe und Service-Level-Verpflichtungen:
-
Ausführungsstatus der Bereitstellung
-
Ergebnisse und Ausgangsüberwachung
-
Plattformübergreifende Abhängigkeitssichtbarkeit
-
Vorgelagertes Fehlerbewusstsein
-
SLA-Statusverfolgung
SLA-SICHERUNG
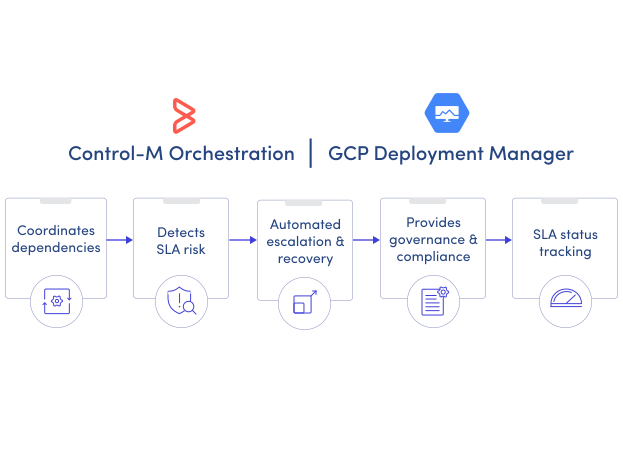
Halte infrastrukturabhängige Releases im Produktionsfenster.
Eine erfolgreiche Infrastrukturbereitstellung garantiert nicht, dass die End-to-End-Veröffentlichung rechtzeitig abgeschlossen wird. Control-M verbindet die Ausführung des GCP Deployment Manager mit dem umfassenderen Service-Workflow, indem Abhängigkeitskontrolle und SLA-Management angewendet werden, damit Teams die Lieferung bis zur tatsächlichen Produktionsfrist steuern können:
-
End-to-End-SLA-Tracking
-
Abhängigkeitsbewusste Planung
-
Downstream-Kaskadenprävention
-
Zentralisierte Ausführungssichtbarkeit
-
Koordinierte Bergungsmaßnahmen
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
