Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + GCP Managed Instance Group
Ihr GCP Managed Instance Group-Workflow startet, bevor ein Update der Compute Engine-Instanzgruppe überhaupt ausgeführt wird – und es kann scheitern, wenn etwas stromaufwärts kaputtgeht. Ein Cloud-Storage-Deployment-Manifest, das nie ankommt. Ein Cloud-Build-Release, der nach dem Wartungsfenster endet. Control-M koordiniert diese GCP-Dienste über ihre jeweiligen Control-M-Jobtypen; das Managed Instance Group-Plugin selbst verwaltet den Lebenszyklus der Instanzgruppen, gezielte Instanzaktionen und die Bereitstellung unverwalteter Gruppen.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die GCP Managed Instance Group-Workflows über mehrere Tools ausführen. So handhabt Control-M jedes einzelne Beispiel.
BEREITSTELLUNGSABHÄNGIGKEITEN
Dein Cloud-Build-Release wurde spät fertiggestellt. Das 02:00-Uhr-Instanzgruppen-Update hat bereits begonnen.
Control-M macht das Update der Managed Instance Group vom erfolgreichen Abschluss eines Cloud-Builds abhängig. Das Update wird erst nach erfolgreichen Voraussetzungen ausgeführt, verhindert vorzeitige Änderungen in der Infrastruktur und sorgt dafür, dass die Versionsreihenfolge über alle Tools hinweg konsistent bleibt.
UPDATE-FEHLSCHLÄGE
Compute Engine hat deine Update-Anfrage angenommen. Der Rollout ist immer noch nicht erfolgreich abgeschlossen.
Control-M überwacht den konfigurierten Jobstatus, die Ergebnisse und die Ausgabe der Managed Instance Groups. Statusabfrage und Fehlerbehandlung legen erfolglose Operationen offen, während Jobabhängigkeiten verhindern, dass nachfolgende Workflow-Phasen bei einem erfolglosen Control-M-Job-Ergebnis fortgesetzt werden.
INSTANZWIEDERHERSTELLUNG
Eine verwaltete VM benötigt Erholung. Deine Wiederherstellungsschritte umfassen drei verschiedene Werkzeuge.
Control-M plant die unterstützte Instanz-Recreation-Aktion innerhalb eines koordinierten Workflows, mit Upstream-Bedingungen und nachgeschalteten Verifikationsjobs. Operatoren können die Ausführung verfolgen und Fehler zentral bearbeiten, anstatt die Wiederherstellung manuell über getrennte Skripte und Konsolen zu koordinieren.
API-RATENBEGRENZUNGEN
Eine Compute Engine-API gibt HTTP 429 zurück. Ihr nächtlicher Wartungsauftrag schlägt fehl.
Control-M zentralisiert die Ausführung und Fehlerbehandlung für Instanzgruppenoperationen, sodass fehlerhafte nächtliche Wartungsaufträge sofort auftauchen und von einer einzelnen Konsole aus erneut ausgeführt werden können, anstatt manuell neu gestartet zu werden.
INSTANDHALTUNGS-SLA-RISIKO
Die Wartung Ihrer Instanzgruppe verspätet sich. Der Service-Übergang um 06:00 Uhr rückt näher.
Control-M hängt SLA-Management an Managed Instance Groups Jobs an und verfolgt Abhängigkeiten im gesamten Workflow. Teams erhalten Einblick in das Deadline-Risiko, können Verzögerungen eskalieren und koordinieren nachgelagerte Übergaben mit definierten Service-Verpflichtungen.
Control-M + GCP Managed Instance Group
Control-M + GCP verwaltete Instanzgruppen
|
API und Automatisierungsfunktionen |
Control-M Automatisierungs-API · Job:GCP Managed Instance Group · JSON-Job-Definitionen · Compute Engine REST API · CTM-Provisionsbild-CLI · Status-Abfrage · konfigurierbare API-Wiederholungen · Lebenszyklusaktionen: Erstellen, Aktualisieren, Löschen und Statusüberwachung von Instanzgruppen; Instanzebene stoppen, starten, neu erstellen und anwenden, ausstehende Updates anwenden; nicht verwaltete Instanzgruppen erstellen und löschen. |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Control-M selbstverwaltet · Linux Agent · Windows Agent · Zentralisierte Verbindungsprofile · Google Cloud Projekte · Google Cloud REST API-Operationen für verwaltete und nicht verwaltete Instanzgruppen · Control-M Application Integrator Plug-in |
|
Sicherheitslage |
Google-Cloud-Service-Konto-Authentifizierung · IAM-basierte Authentifizierung · Zentralisierte Zugangsprofile · Google Cloud IAM-Berechtigungen · Control-M-Zugriffskontrollen · gesicherte Verbindungskonfiguration · Job-Ausführungshistorie |
|
Incident Response & MTTR-Enablement |
Jobstatus-Abfrage · fehlerbasierte Abhängigkeitskontrolle · Job-Output-Inspektion · automatisierte Wiederherstellungsworkflows |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Arbeitsabläufe über GCP Managed Instance Group, Cloud Build, Cloud Storage, Compute Engine, Cloud Monitoring und Cloud-Services in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung in allen Bereichen.
- Cross-Tool-Abhängigkeit: Cloud-Speicher-Artefakt → Cloud Build → GCP Managed Instance Groups Update → Deployment-Verifizierung
- Datenbewusste Trigger: Cloud-Speicher-Dateiankunft, API-Ereignis, Abschluss des Cloud-Builds, Ergebnis eines Upstream-Auftrags
|
GCP Managed Instance Group |
Erstellen und aktualisieren von Gruppen · verwaltende Instanzen steuern · den Jobstatus überwachen · Abhängigkeiten koordinieren |
|
Google Cloud Build |
Koordination des Bauabschlusses · Änderungen an der Gate-Infrastruktur · Nachverfolgen des Projektergebnisses im Upstream |
|
Google Cloud Storage |
Artefaktankommen erkennen · Abhängige Workflows initiieren · Dateibasierte Voraussetzungen koordinieren |
|
Google Compute Engine |
Koordination von VM-Operationen · Sequenzinfrastruktur-Jobs · Verwaltung von Jobübergreifenden Abhängigkeiten |
|
Google Cloud Monitoring |
Koordinieren Sie Überwachungsprüfungen über konfigurierte Jobs oder APIs · Sequenz-Betriebsverifikation |
|
Google Cloud Funktionen |
Funktionsaufträge ausführen · Verifikationsschritte automatisieren · nachgelagerte Aktionen koordinieren |
Koexistenz des Luftstroms
Control-M ersetzt deine Airflow DAGs nicht. Es verläuft die darüberliegende Schicht.
Der Einwand ist häufig: "Wir sind bereits auf Airflow." Das Problem ist nicht, was Airflow macht – sondern was vor und nach Airflow passiert. Genau hier versagen Pipelines tatsächlich.
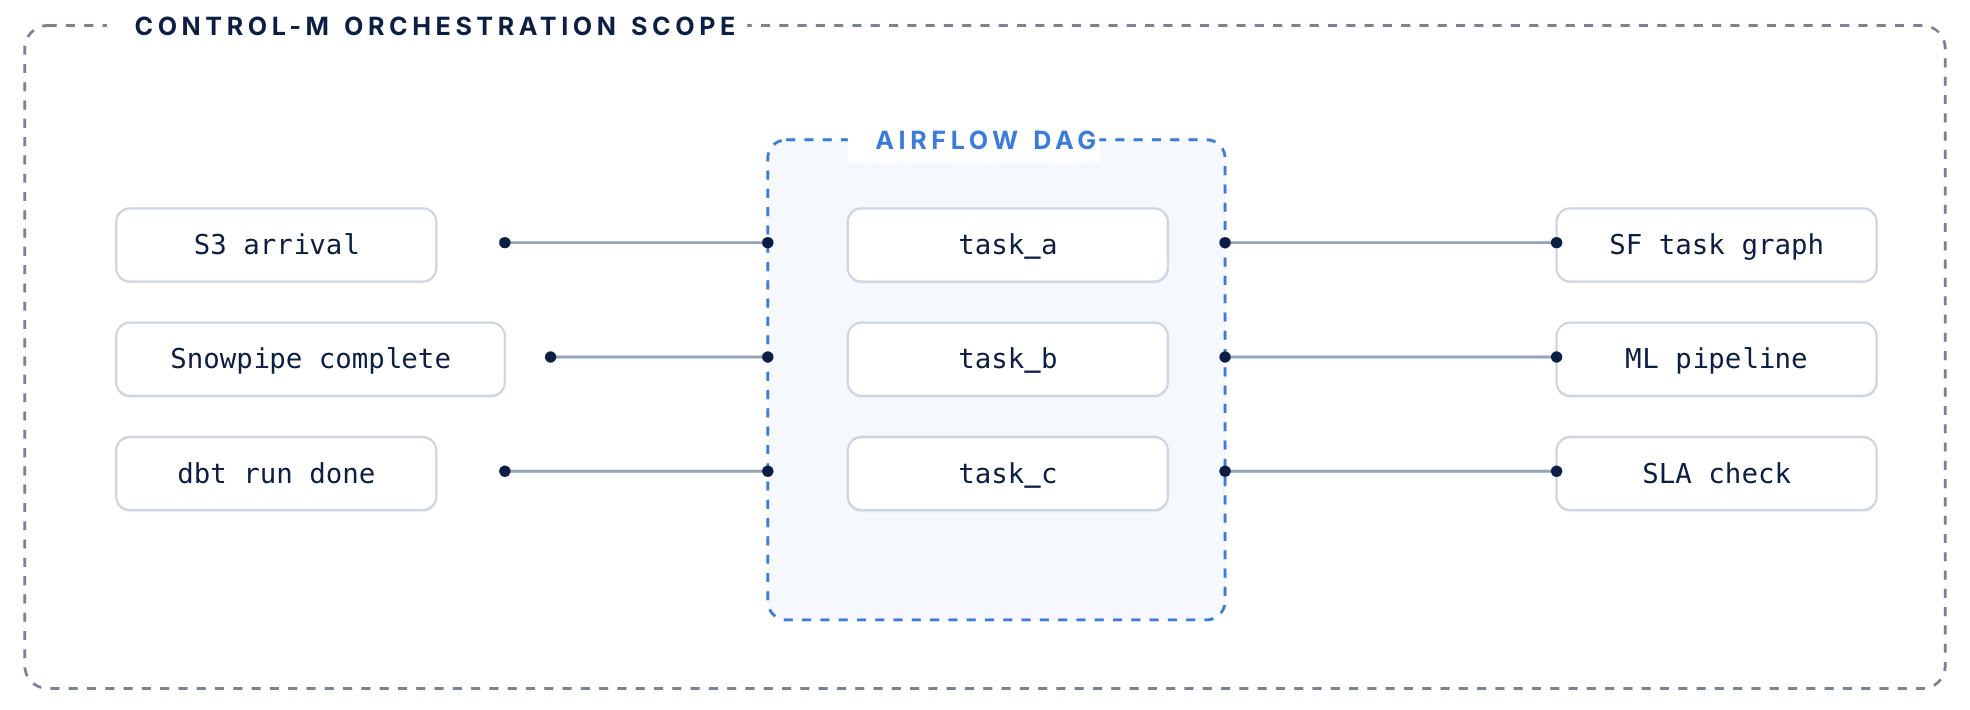
Der Luftstrom steuert seinen DAG. Control-M verwaltet alles Umliegende.
Luftstromregler
Orchestrierung auf DAG-Ebene innerhalb der Datenpipeline
- DAG-Level-Aufgabenorchestrierung innerhalb von Datenpipelines
- Python-Operatoren, Sensoren und Aufgabenabhängigkeiten
- Ausführungsgraph für Jobs, die in deiner Pipeline laufen
- Verwaltet erneute Versuche innerhalb eines einzigen DAG-Kontexts
Control-M fügt hinzu
Die Koordinationsschicht um deine DAGs herum
- Koordinationsschicht rund um DAGs – löst den Airflow basierend auf upstream-Bedingungen aus: Dateiankünfte, API-Ereignisse, andere Werkzeugabschlüsse
- Verfolgt den SLA-Beitrag jedes DAG über den gesamten End-to-End-Workflow, nicht nur über die eigene Routine
- Verwaltet die Fehlerwiederherstellung, wenn upstream-Abhängigkeiten ausfallen, bevor der Luftstrom überhaupt startet.
- Bestehende DAGs müssen nicht umgeschrieben oder migriert werden
ÜBERWACHUNGSINFRASTRUKTUR
GCP Managed Instance Group Jobs von einem Ort aus überwachen
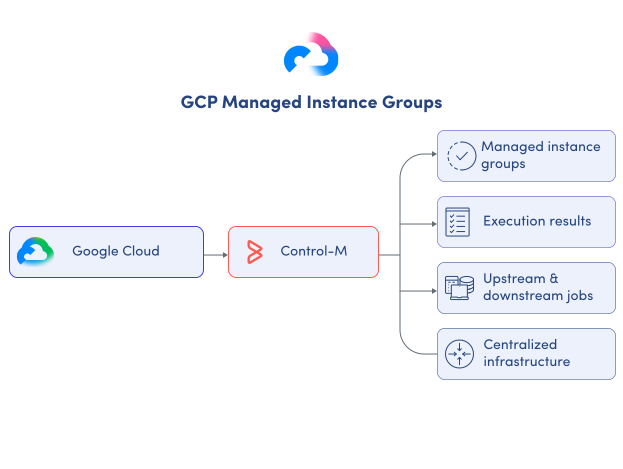
Google Cloud bietet den Status auf Infrastrukturebene, aber das allein zeigt nicht, wie Instanzgruppenoperationen abhängige Unternehmensabläufe beeinflussen. Control-M zentralisiert die Sichtbarkeit der Auftragsausführung über verschiedene Plattformen hinweg und gibt DevOps- und SRE-Teams Zugang zu:
-
Jobstatus der Managed Instance Groups
-
Ausführungsergebnisse und Auftragsausgabe
-
Upstream- und Downstream-Jobabhängigkeiten
-
Auftragsdauer und Ausführungshistorie
-
Zentralisierte Workflow-Überwachung der Infrastruktur
SLA-SICHERUNG
Halten Sie die Wartungsworkflows der GCP Managed Instance Group im Zeitplan
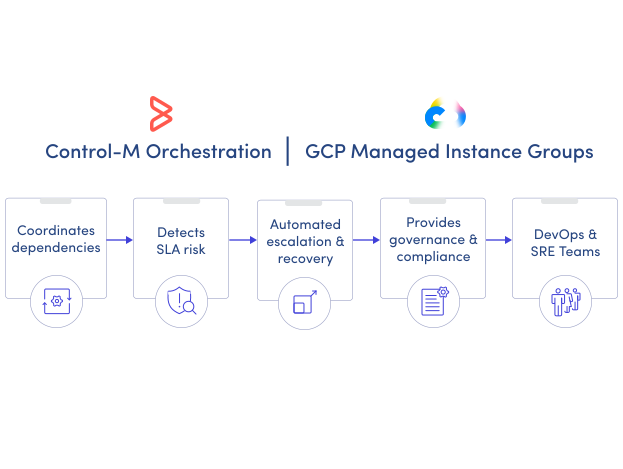
Google Cloud verwaltet den Infrastrukturbetrieb, verfolgt jedoch keine Geschäftsfristen über externe Systeme hinweg. Control-M verbindet Managed Instance Groups-Jobs mit dem End-to-End-SLA-Management und hilft Plattformteams, Verzögerungen zu erkennen, die Wiederherstellung zu koordinieren und kritische Service-Übergaben zu schützen durch:
-
Konfigurierbare Workflow-SLA-Deadlines
-
Überwachung von SLA und Vorhersage von Sicherheitsverletzungen
-
Sichtbarkeit von Upstream-Abhängigkeitsfehlern
-
Automatisierte Job-Wiederholungen und -wiederholungen
-
Koordinierte nachgelagerte Ausführungssteuerung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
