Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Talend OAuth
Ihr Talend-Cloud-Workflow startet, bevor eine einzelne Aufgabe oder ein Plan überhaupt aufgerufen wird – und er kann ausfallen, wenn etwas stromaufwärts kaputtgeht. Fehler 1: Eine Quelldatei, die nie in den S3-Bucket landet, aus dem Ihr Talend-Job liest. Fehler 2: Ein Talend Management Console-Token, das mitten im Lauf abläuft und jede gleichzeitige Aufgabe mit 429 Raten begrenzt. Kette: Control-M orchestriert die gesamte Kette: Ankunft der Upstream-Datei, Validierung von Quelldaten, Ausführung von Talend-Aufgaben/-plänen und Downstream-Lieferung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die Talend-Aufgaben und -Pläne über mehrere Tools ausführen. So geht Control-M mit jedem einzelnen um.
AUFGABENZIELUNG
Du setzt den Aufgabennamen, aber nicht die Task-ID. Der Job stirbt mit "Job-ID ist keine gültige ID."
Eine Änderung der Talend-Backend-API führte dazu, dass Jobs, die nur für den Tasknamen zuständig waren, mit einem Fehler 400 fehlschlugen. Das neueste Talend OAuth-Plugin von Control-M löst die Ziellogik auf, sodass allein der Taskname oder die Task-ID zuverlässig die richtige Aufgabe auslöst – keine falschen Fehler.
TOKEN-RATENBEGRENZUNG
02:00 Schlag, jeder Talend-Auftrag nimmt gleichzeitig seinen eigenen Token, und Envoy bringt 429 zurück.
Gleichzeitige Talend-Jobs fordern jeweils ein frisches OAuth-Token an, das das Tenant-Rate-Limit überschreitet. Control-M staffelt die Ausführung und unterstützt die Wiederverwendung von Token im TDO042024 Verbindungsprofil, sodass sich gleichzeitig Tasks einen gültigen Token teilen und der 429-Burst verschwindet.
INTEGRITÄT DES AUSTRITTSZUSTANDS
Dein Talend-Plan ist fertig, aber der Control-M-Job meldet den falschen Ausgangsstatus.
Eine Fehlertoleranzlücke im Anwendungsintegrator führte dazu, dass Talend-Jobs mit einem falschen Status endeten. Control-M behebt dies mit dem neuesten Patch und einer Fehlertoleranz von 3, sodass der wahre Exit-Status des Jobs immer nachgelagert wird.
ZERTIFIKATSVERWALTUNG
Talend-Authentifizierung ändert sich. Deine Produktionspläne müssen weiterhin ausgeführt werden.
Control-M speichert die Talend OAuth-Zugangsdaten in einem sicheren Verbindungsprofil unter Verwendung der Client-ID- und Client-Secret-Authentifizierung. Externe Tresorunterstützung hält Geheimnisse von Job-Definitionen getrennt und reduziert so die Verarbeitung von Zugangsdaten innerhalb der Produktionsworkflows.
SLA-RISIKO
Talend wurde erfolgreich abgeschlossen. Die End-to-End-Liefer-SLA verliert sich weiterhin.
Control-M platziert den Talend-Job in den vollständigen Produktionsworkflow und kann einen SLA-Job daran anhängen. Teams sehen die Talend-Ausführung zusammen mit den umliegenden Abhängigkeiten, was ihnen hilft, die Lieferung bis zur End-to-End-Geschäftsfrist zu managen.
INTEGRATIONSFAKTEN
Control-M + Talend OAuth
|
workload.types |
Talend-Aufgabenausführung (nach Aufgaben-ID) · Talend-Aufgabenausführung (nach Aufgabennamen) · Talend-Plan-Ausführung (Multitasking) · Talend-Cloud-Datenintegrationsjobs · Laufzeit-API-ausgelöste Aufgaben |
|
trigger.type |
Dateiankunft (S3 · Azure Blob · SFTP) · Upstream-Job-Exitcode · DBT Cloud Laufabschluss · API/Webhook · Zeitplan · Talend Task/Plan-Abschlussereignis |
|
cross_tool.deps |
Apache Airflow DAG-Trigger · dbt Cloud Run Trigger · Snowflake/BigQuery-Laden · Spark/Databricks-Job · REST-API-Aufruf · Dateilieferbestätigung |
|
cloud.platforms |
Talend Cloud (Talend Management Console + Laufzeit-APIs) · Control-M Agent auf AWS · Azure · GCP · On-Premises (Control-M SaaS + selbstgehostet) |
|
error_handling |
konfigurierbarer Neuversuch auf HTTP-Code (Wiederholungsintervall · Wiederholungsversuche) · konfigurierbare Fehlertoleranz · Downstream-Kaskadenverhinderung · Automatisierte Job-Reservierung bei Upstream-Fehlern · Control-M SLA-Jobs · Benachrichtigung über Control-M (E-Mail · ServiceNow) |
|
Durchsatz |
Batch- und API-ausgelöste Aufgaben-/Planausführung · tokenbasierter OAuth 2.0-Zugriff · Nebenzeitigkeitsbewusste Planung zur Einhaltung der Talend-API-Ratenbeschränkungen |
|
Beobachtbarkeit |
Job-Level Auditlog · Talend Plan-/Aufgabenausführungsstatus · SLA-Nachverfolgung mit Bruchvorhersage · Abhängigkeitslinie über den Control-M-Fluss hinweg · Control-M-native Überwachung |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Workflows über Talend OAuth, Snowflake, Databricks, DBT, Dateiübertragungen und Cloud-Dienste in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Cross-Tool-Abhängigkeit: Dateiankunft → Talend-Aufgabe → Snowflake-Laden → Analytics-Handoff.
- Datenbewusste Trigger: Dateiankunft, API-Ereignis, vorgelagerter Job-Exitcode, Talend-Plan-Abschluss
|
Schneeflocke |
Koordinatentransformationen · Abhängigkeiten verwalten · Streckenabschluss |
|
Databricks |
Orchestrieren von Jobs · Abhängigkeiten koordinieren · Die Ausführung überwachen |
|
DBT |
Koordinatenmodellläufe · Gleisfertigstellung · Gate-Downstream-Arbeit |
|
Dateiübertragungen |
Erkennung der Auslieferung · Trigger-Verarbeitung · Koordinierte Übergaben |
|
REST-APIs |
Dienste aufrufen · Anwendungsschritte koordinieren · Workflow-Stufen verbinden |
|
Talend Cloud |
Ausführung Aufgabe nach ID · Ausführung Aufgabe nach Namen · Ausführung Plan (Multitasking) · OAuth 2.0 Token-Management · rate-limit-bewusste Planung |
Koexistenz des Luftstroms
Control-M ersetzt deine Airflow DAGs nicht. Es verläuft die Schicht darüber.
Der Einwand ist häufig: "Wir sind bereits auf Airflow." Das Problem ist nicht, was Airflow macht – sondern was vor und nach Airflow passiert. Genau hier versagen Pipelines tatsächlich.
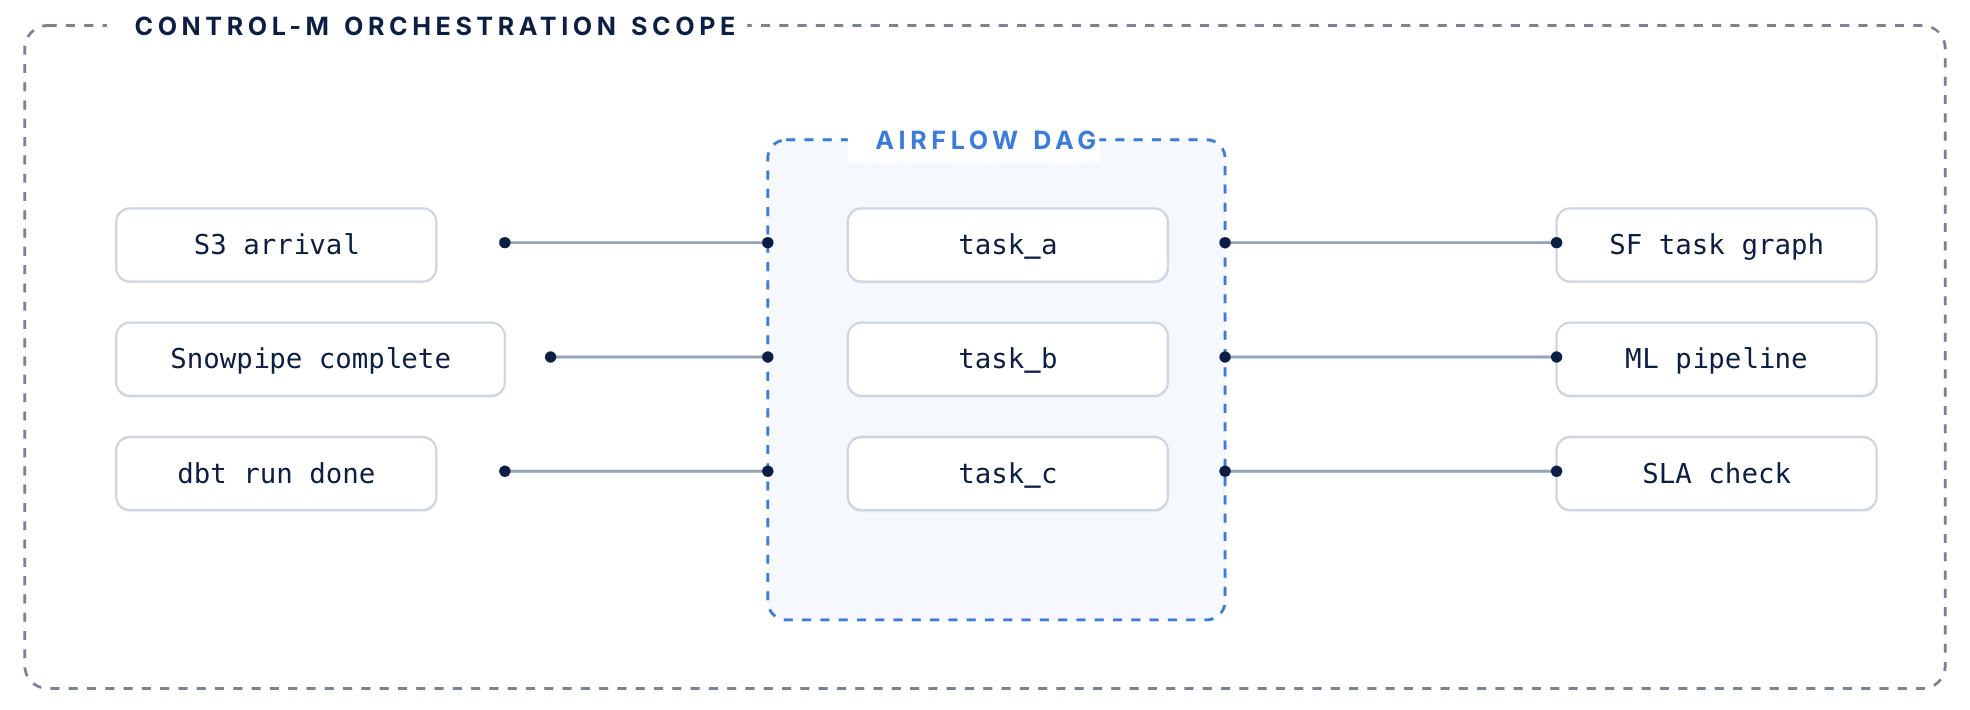
Der Luftstrom steuert seinen DAG. Control-M verwaltet alles Umliegende.
Luftstromregler
Orchestrierung auf DAG-Ebene innerhalb der Datenpipeline
- DAG-Level-Aufgabenorchestrierung innerhalb von Datenpipelines
- Python-Operatoren, Sensoren und Aufgabenabhängigkeiten
- Ausführungsgraph für Jobs, die in deiner Pipeline laufen
- Verwaltet erneute Versuche innerhalb eines einzigen DAG-Kontexts
Control-M fügt hinzu
Die Koordinationsschicht um deine DAGs herum
- Koordinationsschicht rund um DAGs – löst den Airflow basierend auf upstream-Bedingungen aus: Dateiankünfte, API-Ereignisse, andere Werkzeugabschlüsse
- Verfolgt den SLA-Beitrag jedes DAG über den gesamten End-to-End-Workflow, nicht nur über die eigene Routine
- Verwaltet die Fehlerwiederherstellung, wenn upstream-Abhängigkeiten ausfallen, bevor der Luftstrom überhaupt startet.
- Bestehende DAGs müssen nicht umgeschrieben oder migriert werden
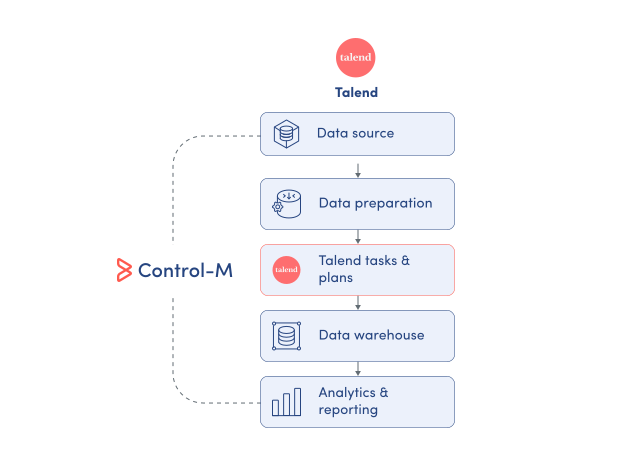
PIPELINES ÜBERWACHEN
Überwachen Sie den Status, die Ergebnisse und die Ergebnisse von Talend an einem Ort
Die Ausführung von Talend ist nur eine Phase einer Produktionsdatenpipeline. Control-M bietet eine zentralisierte Übersicht über Talend-Jobs zusammen mit der Upstream- und Downstream-Arbeit, von der sie abhängig sind, und bietet so den operativen Kontext der DataOps-Teams im gesamten Workflow:
-
Aufgaben- und Planstatus
-
Ergebnisse und Arbeitsergebnisse
-
Aufgaben- und Fehlplan-Logs
-
Upstream- und Downstream-Abhängigkeiten
-
End-to-End-Workflow-Status
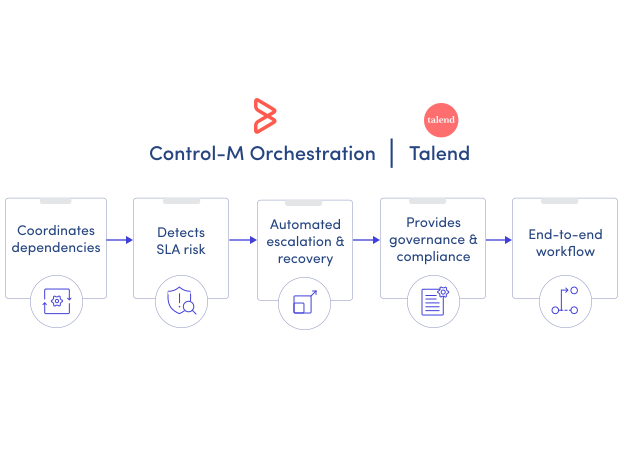
SLA-SICHERUNG
Halten Sie die Talend-Pipelines an Geschäftsfristen ausgerichtet
Eine erfolgreiche Talend-Aufgabe garantiert nicht, dass die vollständige Datenpipeline rechtzeitig abgeschlossen wird. Control-M verbindet die Talend-Ausführung mit umliegenden Abhängigkeiten und SLA-Management, sodass Teams die Lieferfrist über den gesamten Workflow hinweg verwalten können:
-
End-to-End-SLA-Tracking
-
Plattformübergreifende Abhängigkeitssichtbarkeit
-
Vorgelagerte Fehlererkennung
-
Nachgelagerte Ausführungssteuerung
-
Zentralisierte Workflow-Überwachung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
