Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + Terraform
Dein Terraform-Workflow startet, bevor ein Workspace-Run überhaupt ausgeführt wird – und er kann scheitern, wenn etwas im Upstream kaputtgeht. Ein AWS S3-Deployment-Artefakt kommt nie ein. Ein GitHub Actions-Build wird nach dem Fenster für den Infrastrukturwechsel abgeschlossen. Control-M orchestriert die gesamte Kette: Artefakt-Ankunft, Anwendungsbau, Terraform-Ausführung und Downstream-Deployment.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die Terraform-Workflows über mehrere Tools ausführen. So geht Control-M mit jedem einzelnen um.
VORSTROMAUFWÄRTS AUSFALL
Dein Anwendungs-Build ist fehlgeschlagen. Terraform ist immer noch für 2:00 Uhr morgens angesetzt.
Control-M modelliert den Build und Terraform als abhängige Jobs, sodass eine fehlgeschlagene Voraussetzung verhindert, dass der Arbeitsbereich startet. Infrastrukturänderungen warten auf den erforderlichen Anwendungsstatus, anstatt auszuführen, weil ein getrennter Zeitplan sagt, dass es Zeit ist.
LAUFFEHLER
Dein Terraform-Durchlauf ist gescheitert. Drei downstream-Deployment-Jobs warten noch.
Control-M löst den Terraform-Arbeitsbereich aus (planen und anwenden) und sperrt abhängige Jobs auf dessen Fertigstellungsstatus, bevor die Downstream-Kette freigegeben wird. Ein fehlgeschlagener Infrastruktur-Run stoppt die Downstream-Kette, indem er den Fehler eindämmt, anstatt die Anwendungsbereitstellung gegen unvollständige Infrastruktur fortsetzen zu lassen.
GLEICHZEITIGE ÄNDERUNGEN
Zwei Produktionsumstellungen sind bereit. Nur eine darf die Umgebung berühren.
Control-M-Ressourcenpools und Lock-Ressourcen fügen Orchestrierungskontrollen rund um Terraform-Jobs hinzu und koordinieren die Ausführung, wenn Workflows um gemeinsame Umgebungen oder Ressourcen konkurrieren. Teams können kritische Änderungen serialisieren und Kollisionen zwischen unabhängig geplanten Produktionsworkflows reduzieren
SLA-RISIKO
Der Infrastrukturlauf ist verspätet. Deine Veröffentlichung um 6:00 Uhr hängt davon ab.
Control-M kann das SLA-Management an den Terraform-Service anhängen und den Arbeitsbereich im größeren Workflow verfolgen. Betriebsteams erkennen Infrastrukturverzögerungen im Geschäfts-Service-Kontext und können eingreifen, bevor ein verspäteter Terraform-Lauf zu einer verpassten Liefervereinbarung wird.
MANUELLE ÜBERGABEN
Terraform wurde erfolgreich abgeschlossen. Jemand muss noch mit der Anwendungsausbreitung beginnen.
Control-M integriert Terraform-Jobs mit anderen Control-M-Jobs in einer Planungsumgebung. Ein erfolgreicher Abschluss des Arbeitsbereichs kann die nachgelagerte Abhängigkeit automatisch erfüllen und manuelle Übergaben zwischen Infrastrukturbereitstellung, Konfiguration, Bereitstellung, Validierung und anderen Produktionsworkflow-Phasen eliminieren.
INTEGRATIONSFAKTEN
Control-M + Terraform
|
API und Automatisierungsfunktionen |
Control-M Automatisierungs-API · Erstellung von Terraform-Arbeitsbereichen (Terraform Cloud oder Enterprise) · Ausführen (planen und anwenden) auf einem Arbeitsbereich · Parameter für Arbeitsflächenausführungen erstellen · Jobs in Control-M SaaS oder Automatisierungs-API definieren |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Control-M selbstverwaltet · verbindet sich mit jedem Terraform-Endpunkt · Linux-Agent · Windows-Agent · Zentrale Planungsumgebung |
|
Sicherheitslage |
Terraform-Zugangsdaten werden in einem sicheren Verbindungsprofil gespeichert · verbinden Sie sich mit jedem Terraform-Endpunkt · Zentralisierte Verwaltung von Verbindungsprofilen |
|
Incident Response & MTTR-Enablement |
Control-M-Plattformfähigkeiten rund um Terraform-Jobs verfügbar: Ressourcenpools · Ressourcen sperren · SLA-Überwachung · Fortschrittliche Planungskriterien · Fehlertoleranz |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Workflows über Terraform, GitHub, Jenkins, Ansible, Cloud-Dienste und Anwendungsdeployments in einem einzigen Jobflow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung in allen Bereichen.
- Toolübergreifende Abhängigkeit: GitHub → Jenkins bauen → Terraform-Arbeitsbereich → Anwendungsbereitstellung
- Datenbewusste Auslöser: Artefaktankunft, API-Ereignis, Build-Abschluss, Workspace-Abschluss
|
Terraform |
Arbeitsbereich ausführen · Parameter übergeben · Arbeitsbereich erstellen · Variablen erstellen · Ausführungsstatus überwachen |
|
GitHub |
Workflow-Übergabe von Quellen und Änderung · API-gesteuerte Koordination · Upstream-Abhängigkeit |
|
Jenkins |
Build-Orchestrierung · Abschlussabhängigkeit · Downstream-Freigabe-Handoff |
|
Ansible AWX |
Startauftrag-Vorlagen · Koordination des Konfigurationsworkflows · Statusverfolgung |
|
AWS |
Cloud-Service-Orchestrierung · Infrastrukturabhängigkeiten · Downstream-Workload-Ausführung |
|
Azure |
Cloud-Service-Orchestrierung · Infrastrukturabhängigkeiten · Downstream-Workload-Ausführung |
|
Anwendungsbereitstellung |
Abhängigkeitsgating · Geplante Ausführung · SLA-bewusste Workflow-Übergabe |
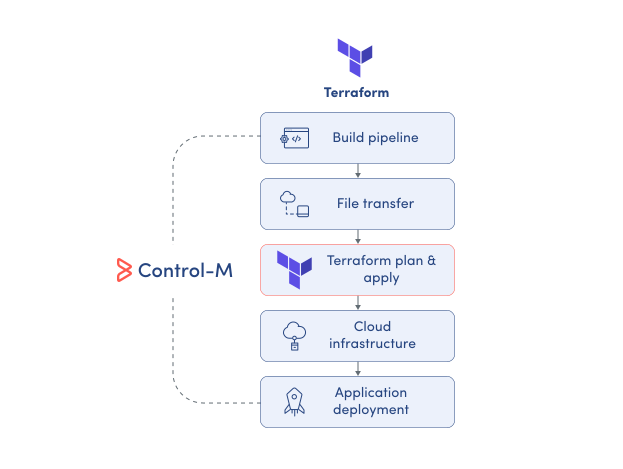
ÜBERWACHUNGSINFRASTRUKTUR
Monitor Terraform läuft im gesamten Produktionsablauf.
Terraform zeigt, was innerhalb seines Arbeitsbereichs passiert. Control-M fügt diesem Lauf den operativen Kontext hinzu und überwacht ihn zusammen mit den Builds, Transfers, Cloud-Jobs und Deployments, von denen es abhängig ist oder die es aktiviert, sodass Teams verfolgen können:
-
Der Abschlussstatus des Terraform-Laufs (planen und anwenden) innerhalb des Flusses
-
Upstream- und Downstream-Abhängigkeiten
-
Plattformübergreifender Ausführungsstatus
-
End-to-End-Workflow-Fortschritt
-
SLA-Risiko und Ausnahmen
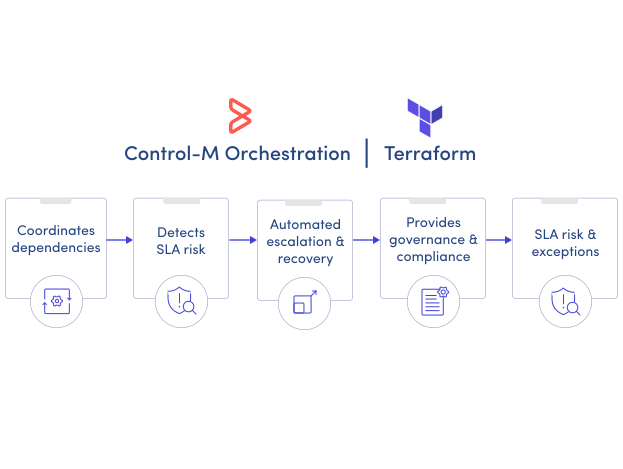
SLA-SICHERUNG
Halte die Infrastrukturänderungen an die Lieferfristen ausgerichtet.
Ein erfolgreicher Terraform-Lauf kann für den Dienst je nach Service immer noch zu spät sein. Control-M verbindet die Infrastrukturausführung mit End-to-End-Service-Timing und hilft Teams, Workflow-Verzögerungen zu erkennen und kritische Lieferverpflichtungen zu schützen mit:
-
End-to-End-SLA-Tracking
-
Prädiktive Verzögerungssichtbarkeit
-
Abhängigkeitsbewusste Infrastrukturplanung
-
Ressourcen- und Sperrkontrollen
-
Zentralisierte operative Überwachung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
