Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

 Control-M + VMware
Ihr VMware-Workflow startet, bevor eine virtuelle Maschine überhaupt eingeschaltet wird – und sie kann ausfallen, wenn etwas stromaufwärts kaputtgeht. Ein Ansible-Provisioning-Playbook scheitert. Eine nächtliche Datenbanksicherung dauert lange. Control-M orchestriert die gesamte Kette: Backup-Abschluss, Infrastrukturbereitstellung, VMware-Ausführung und Anwendungslieferung.
Häufige Workflow-Probleme
Klingt das nach deiner Woche?
Das sind keine Randfälle. Sie sind die normalen Betriebsbedingungen für Teams, die VMware-Jobs über mehrere Tools ausführen. So geht Control-M mit jedem einzelnen um.
VORSTROMAUFWÄRTS AUSFALL
Dein Backup ist um 02:13 fehlgeschlagen. Die Änderung von VMware hat immer noch Abhängigkeiten.
Control-M erkennt den fehlgeschlagenen Upstream-Job, verhindert, dass abhängige VMware-Operationen starten, und stellt die Abhängigkeit in derselben Workflow-Ansicht frei. Die Wiederherstellung kann die Kette fortsetzen, nachdem die Voraussetzung erfolgreich ist, anstatt sich auf einen Operator zu verlassen, der die Ausführungsreihenfolge rekonstruiert.
STROMBETRIEB
Die Anwendung ist bereit. Die erforderliche VM ist noch ausgeschaltet.
Control-M führt VMware-Power-Operationen durch die Integration aus und verfolgt deren Abschluss, bevor abhängige Anwendungsaufträge freigegeben werden. Start-, Stopp-, Reset-, Suspend-, Herunter- und Neustartoperationen werden zu kontrollierten Schritten im Produktionsworkflow statt zu Aktionen der getrennten Infrastruktur.
SNAPSHOT-STEUERUNG
Die Bereitstellung beginnt um 22:00 Uhr. Der erforderliche VM-Snapshot wurde nie abgeschlossen.
Control-M macht die VMware-Snapshot-Operation zu einem expliziten Workflow-Schritt, überwacht dessen Status und hält die nachgelagerte Ausführung bis zum Abschluss zurück. Teams können Snapshots innerhalb des orchestrierten Flows nehmen, rückgängig machen oder löschen, wodurch die manuelle Koordination bei Infrastrukturänderungen reduziert wird.
KONFIGURATIONSDRIFT
Die Arbeitslast benötigt mehr Speicher. Der VM-Wechsel ist weiterhin manuell.
Control-M kann unterstützte VMware-Konfigurationsaufgaben ausführen, einschließlich CPU- und Speicher-Neukonfiguration, und dann die abhängige Workload-Ausführung um das Ergebnis koordinieren. Infrastrukturänderungen und Anwendungsverarbeitung folgen einer kontrollierten Sequenz anstelle separater Tickets, Skripte und Scheduler-Fenster.
FEHLERERKENNUNG
vCenter übernahm die Aufgabe. Die VMware-Operation wurde nie erfolgreich abgeschlossen.
Control-M fragt den VMware-Jobstatus ab, wendet konfigurierte Fehlertoleranz an und stellt Jobstatus, Ergebnisse und Ausgabe zentral sichtbar. Fehlgeschlagene Infrastrukturarbeiten werden im selben operativen Kontext wie ihre Upstream- und Downstream-Abhängigkeiten sichtbar, was die Diagnose und kontrollierte Wiederherstellung beschleunigt.
INTEGRATIONSFAKTEN
Control-M + VMware von Broadcom
|
API und Automatisierungsfunktionen |
Control-M-Automatisierungs-API · VMware-Job-as-Code-Definitionen · zentralisierte Verbindungsprofile · Energieoperationen · Konfigurationsaufgaben · Snapshot-Operationen · JSON-Aufgabenparameter |
|
Bereitstellungsmodelle und Flexibilität der Infrastruktur |
Control-M SaaS · Control-M selbstverwaltet · Linux Agent · Windows Agent · entfernte vCenter-Verbindung · zentralisierte Verbindungsprofile · VMware-Endpunkte |
|
Sicherheitslage |
Sichere Verbindungsprofile · vCenter Benutzername-/Passwort-Authentifizierung · Unterstützung für externe Tresor · zentralisierte Zugangsverwaltung · kontrollierte Verbindungsprofile |
|
Incident Response & MTTR-Enablement |
Jobstatusüberwachung · Ergebnisse und Ausgabe-Sichtbarkeit · konfigurierbare Status-Abfrage · Fehlertoleranz · komplexe Abhängigkeiten · Nachgelagerte Ausführungssteuerung · SLA-Jobs |
End-to-End-Orchestrierung
Ein Produktionsworkflow. Jedes Tool im Stack.
Control-M orchestriert Workflows über VMware, Ansible, Terraform, Kubernetes, Dateiübertragungen und Cloud-Dienste in einem einzigen Job-Flow – mit Abhängigkeitsverfolgung, SLA-Transparenz und automatisierter Wiederherstellung über alle hinweg.
- Toolübergreifende Abhängigkeit: Terraform → Ansible → VMware VM → Anwendungsbereitstellung
- Datenbewusste Auslöser: Dateiankunft, API-Ereignis, Provisionierungsabschluss, Backup-Abschluss
|
VMware |
Strombetrieb · VM-Neukonfiguration · Snapshot-Operationen (Nehmen/Zurücksetzen/Löschen) · Jobstatusüberwachung · Ergebnisse und Ausgabe |
|
Ansible |
Automatisierungsausführung · Statusverfolgung · Abhängigkeitskoordination |
|
Terraform |
Infrastruktur-Workflow-Orchestrierung · Koordination der Bereitstellung · Abhängigkeitsverfolgung |
|
Kubernetes |
Workload-Ausführung · Statusverfolgung · plattformübergreifende Abhängigkeiten |
|
Cloud-Dienste |
Cloud-Job-Orchestrierung · Abhängigkeitsmanagement · Zentralisierte Überwachung |
|
Dateiübertragungen |
Verwaltete Transfers · Ankunftsabhängigkeiten · Lieferbestätigung |
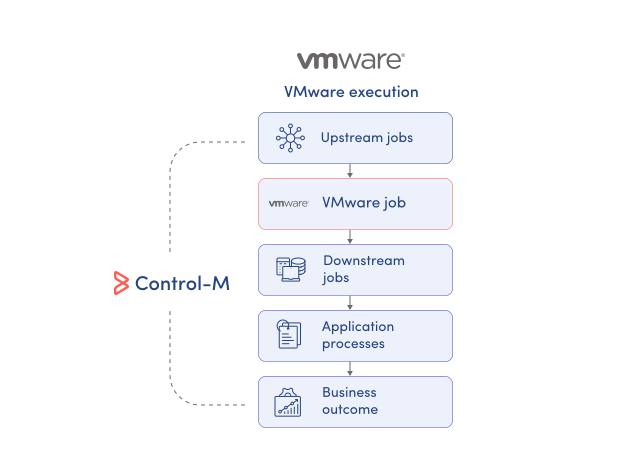
ÜBERWACHUNGSINFRASTRUKTUR
Überwachen Sie die Ausführung von VMware über jede Workflow-Abhängigkeit hinweg.
vCenter zeigt die Aktivitäten der VMware-Infrastruktur an, aber Produktionsworkflows gehen über VMware hinaus. Control-M bietet operative Transparenz über VMware-Jobs und die sie umgebenden Anwendungsprozesse, sodass Plattformteams die Infrastrukturausführung im vollständigen Workflow-Kontext sehen können:
-
VMware-Jobausführungsstatus
-
Jobergebnisse und Output
-
Upstream- und Downstream-Abhängigkeiten
-
Laufzeit und Ausführungshistorie
-
Durchgehende Workflow-Transparenz
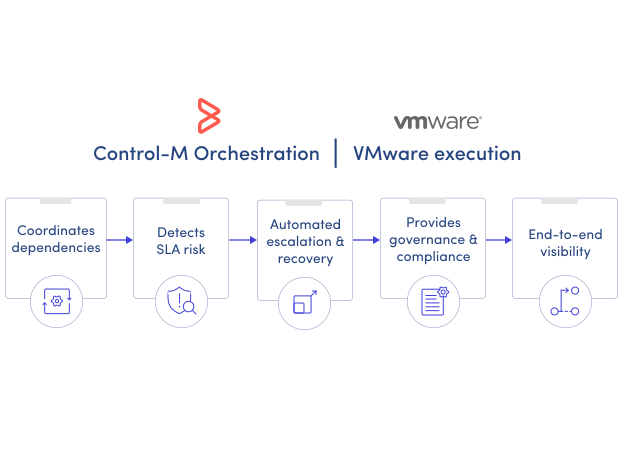
SLA-SICHERUNG
Halte VMware-abhängige Dienste im Zeitplan.
vCenter verfolgt Infrastrukturaufgaben, nicht die Lieferverpflichtungen des Geschäftsablaufs um sie herum. Control-M verbindet die VMware-Ausführung mit End-to-End-Abhängigkeiten und SLA-Management und hilft Teams, Infrastrukturverzögerungen zu erkennen, bevor sie die nachgelagerte Verarbeitung kompromittieren:
-
End-to-End-SLA-Tracking
-
VMware Job SLA Vereinigung
-
Abhängigkeitsbewusste Ausführungssteuerung
-
Zentralisierte Ausfallsichtbarkeit
-
Koordinierte Workflow-Wiederherstellung
Dokumentation
Bring Ordnung in komplexe Arbeitsabläufe
Erfahren Sie, wie Control-M Teams hilft, komplexe Prozesse mit größerer Transparenz, Koordination und Kontrolle zu orchestrieren.
