




Auf einen Blick: Mainframe-Sicherheit ist entscheidend, wird aber von Organisationen oft übersehen und birgt erhebliche Risiken. CISOs müssen Schwachstellen bewerten, Penetrationstests durchführen und Echtzeitüberwachung implementieren, um die Sicherheit zu verbessern.
- Großrechner sind für Geschäftsabläufe unerlässlich, mit potenziellen Bedrohungen durch interne Akteure.
- Echtzeitüberwachungs- und Sanierungspläne sind entscheidend, um die Sicherheitslage von Großrechnern zu verbessern.
Ein Komiker beklagte einst: "Lass mich dir sagen, ich bekomme keinen Respekt." Willkommen im Leben des Chief Information Security Officer (CISO), wo große Organisationen täglich Millionen Mal angegriffen werden und CISO sowie Sicherheitsteams praktisch zu 100 % Recht haben müssen. Es ist nicht überraschend, dass die Hauptsorge, die einen CISO "nachts wachhält", ein Angreifer ist, der erfolgreich die Mesh-Verteidigungssysteme durchdringt, die darauf ausgelegt sind, Eindringlinge und Angriffe zu verhindern.
Aber erfahrene CISOs wissen, dass es noch eine weitere Sorge gibt, die sie selbst nach der Beschriftung der letzten E-Mails des Tages verfolgt: Was weiß ich nicht, das mir schaden könnte?
Der neueste heiße CISO-Schwerpunkt
Als IT-Fachkräfte wird von uns erwartet, über eine angemessen hohe Kompetenz über mehrere Plattformen und Infrastrukturen hinweg zu verfügen. CISOs sind mit Governance-Modellen, Umsetzung komplexer Richtlinien, Validierung der Einhaltung von Richtlinien, Einrichtung von Überwachungsverfahren zur Warnung von Organisationen vor potenziellen Bedrohungen, Erstellung von Reaktionsprogrammen zur Bewältigung eines unwahrscheinlichen Falls eines erfolgreichen Angriffs und der Berichterstattung an den Vorstand über Fortschritte oder Sicherheitslücken der Organisation zuständig.
Mit dem Aufkommen der Cloud- und organisatorischen Einführung dieser "Pay-as-you-use"-Rechenressourcen ist der Schutz dieser Unternehmens-IT-Assets eine entscheidende neue Herausforderung, die für CISOs weltweit oberste Priorität hat. Sie ist groß, neu und hat sich bereits als verwundbare Angriffsfläche für Bedrohungsakteure erwiesen (siehe zum Beispiel den Capital One-Angriff ). Es erfordert schnell zu lernen, wie die Organisation Cloud Computing nutzt, Sicherheitsrisiken zu verstehen und anzugehen und proaktiv neue Schwachstellen zu identifizieren, die auftreten könnten. Fortschritte in der künstlichen Intelligenz (KI) tragen nur zur großen Bedrohungslandschaft bei, gegen die CISOs sich verteidigen müssen.
Hier kommt die unangenehme CISO-Diskussion über Großrechner ins Spiel
Verteilte Systeme und Cloud-Infrastruktur dominieren seit 30 Jahren die IT-Diskussion. Daher haben die meisten CISOs nur sehr wenig Wissen über Mainframes, und das ist auch nichts, was sie unbedingt beleuchten wollen. "Nicht wissen" oder "nicht genug wissen" ist für einen Manager kein gutes Bild. Für Organisationen mit Mainframe-Computern gibt es auch eine bedrohliche Wahrheit, die alle CISOs schnell erkennen – wenn der Mainframe ausfällt, endet das Geschäft. Ein längerer Mainframe-Ausfall ist eine existenzielle Bedrohung für die hochkarätigen Organisationen, die das finanzielle Rückgrat unserer Gesellschaft bilden.
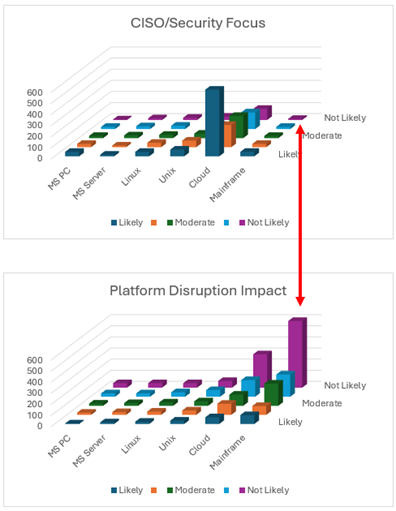
Wesentliche Unterschiede zwischen Großrechner- und verteilten Systemsicherheiten
Es gibt einige wichtige Sicherheitsunterschiede zwischen Mainframe- und Distributed-System-Plattformen. Obwohl Mainframe-Perimeter gut kontrolliert sind, erfolgen fast alle erfolgreichen Mainframe-Angriffe von internen Akteuren, die abtrünnig wurden, oder von Bedrohungsakteuren, die gültige Zugangsdaten erhalten haben. Es gibt verschiedene Möglichkeiten, vollständige Kontrolle über einen Mainframe hinaus zu erlangen, und volle Kontrolle ist ein gefährlicher Zustand für einen Nutzer auf Ihrem Mainframe. Außerdem wissen viele CISOs nicht, dass der Mainframe Tausende bis Zehntausende (manchmal Hunderte) von Nutzern hostet, von denen viele Auftragnehmer sind – eine Quelle vieler Mainframe-Angriffe. Im Internet gibt es viele Seiten, die Angriffspunkte für den Mainframe aufklären und erleichtern – leicht zugänglich und verdaulich, um Mainframe-Fähigkeiten zur Vorbereitung auf Angriffen zu verbessern. Schließlich fehlen dem Mainframe Scan-Tools zur Erkennung von Malware, Ransomware und bösartiger Verschlüsselung – Tools, die auf verteilten Systemplattformen leicht verfügbar sind. Daher wird Echtzeitüberwachung entscheidend, um schädliche Aktivitäten auf dem Mainframe zu erkennen.
CISO-Aktionsplan für Großrechnerplattformen
Interessanterweise ähnelt der Mainframe-Sicherheitsaktionsplan für CISOs den wichtigsten Compliance-Vorschriften (Digital Operational Resilience Act (DORA), Network and Information Systems Directive 2 (NIS2) usw.).
- Bestätigen Sie, dass der Großrechner eine kritische Infrastruktur ist (für die meisten Organisationen mit Großrechnern lautet die Antwort ja).
- Beurteilen Sie die Sicherheitslage Ihres Großrechners durch einen Penetrationstest (Pentest), der die internen Konfigurationen, den Benutzerzugriff und die Schwachstellen untersucht. Tipp: "Nicht wissen" ist selbst eine Schwachstelle, die viele CISOs inzwischen anerkannt haben.
- Verstehe die Sicherheitsüberwachung auf deinem Großrechner.
- Ihr Login-System (RACF, Top Secret oder ACF2) reicht nicht aus, um Bedrohungen zu erkennen – genauso wenig wie die Windows-Sicherheit einen ausreichenden Schutz für Ihre Windows-Server bietet.
- Erkennt und sendet Ihre Mainframe-Sicherheitsüberwachung in Echtzeit aussagekräftige Sicherheitswarnungen an Ihr Sicherheitsinformations- und Ereignismanagement (SIEM), um eine Unternehmensübersicht über Sicherheitsbedrohungen zu erhalten?
- Entwickeln Sie einen Sanierungsplan, um Ihre Mainframe-Sicherheitslage zu verbessern.
- Viele Großrechner haben Hunderte oder Tausende von Benutzer-IDs, auf die seit über zwei Jahren nicht mehr zugegriffen wurde. Das sind Schwachstellen.
- Viele Nutzer sind für Rechte oder Zugriff übermäßig ausgestattet.
Überquerung der CISO-Mainframe-Schlucht: Zusammenfassung
CISO-Governance-Modelle und -Verfahren sind für die Unternehmenssicherheit entscheidend, aber Mainframes werden oft als Altplattformen übersehen, die als sicher gelten. Dies führt dazu, dass CISOs die Sicherheitslage oder Schwachstellen der Mainframe-Plattform "nicht kennen".
Für Organisationen, die die Leistungsfähigkeit von Mainframes nutzen, sind diese Mainframes eine kritische Infrastruktur, von der das gesamte Unternehmen abhängig ist – wenn der Mainframe aufhört, stoppt das Geschäft.
Wichtige Schritte für CISOs, um ihre Hauptrechner in ihre Governance-, Risiko- und Sicherheitsstrategie zu integrieren:
- Bestätigen Sie, dass Ihr Hauptrechner für organisatorische Prozesse entscheidend ist.
- Testen Sie die Großrechner-Infrastruktur – nicht nur den Perimeter.
- Stellen Sie sicher, dass Echtzeit-Mainframe-Sicherheitsüberwachung in Ihr Unternehmens-SIEM integriert ist.
- Entwickeln Sie Sanierungspläne, um Pentest-Schwachstellen zu beheben.
Um mehr darüber zu erfahren, wie BMC Ihrer Organisation helfen kann, ihre Mainframe-Sicherheit zu stärken, besuchen Sie die BMC AMI Security-Webseite.
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.