




Auf einen Blick: Eine Bereitstellungspipeline automatisiert die Auslieferung von Code von der Versionskontrolle bis zur Produktion und steigert so Effizienz und Zuverlässigkeit. Sie besteht aus Phasen wie Versionskontrolle, Akzeptanztests, unabhängiger Bereitstellung und Produktionsbereitstellung, um manuelle Fehler und Risiken zu minimieren.
- CI/CD-Praktiken optimieren den Bereitstellungsprozess.
- Blau/grüne und Kanarienvogel-Einsätze verringern das Risiko während der Produktionsfreisetzungen.
Eine Deployment-Pipeline ist der automatisierte Prozess, der Code aus der Versionskontrolle nimmt und in die Produktion liefert – ohne manuelle Schritte. In jedem Software-Engineering-Team ermöglicht eine gut gestaltete Deployment-Pipeline Entwicklern und DevOps-Profis , ihren Code zuverlässig schnell und in großem Maßstab zu kompilieren, zu bauen, zu testen und bereitzustellen.
Die häufigsten Pipeline-Komponenten sind Build-Automatisierung /kontinuierliche Integration, Testautomatisierung und Deployment-Automatisierung – unterstützt von Tools aus fünf Kategorien: Quellcode, Build-Tools, Containerisierung, Konfigurationsmanagement und Monitoring.
Was ist eine Deployment-Pipeline?
Eine Deployment-Pipeline ist der Prozess, Code aus der Versionskontrolle zu nehmen und ihn den Endnutzern automatisiert und wiederholbar zugänglich zu machen. Vor den Deployment-Pipelines war die Veröffentlichung von Software ein manueller Prozess, der zu Kommunikationsaufwand und menschlichen Fehlern führte.
Das Hauptziel ist die vollständige Automatisierung – es sind keine manuellen Schritte oder Änderungen zwischen irgendwelchen Phasen der Pipeline erforderlich . Die manuelle Ausführung wiederholender Aufgaben führt zu menschlichen Fehlern, die Lieferergebnisse beeinflussen und in manchen Fällen Breach SLAs aufgrund fehlgeschlagener oder missglückter Bereitstellungen beeinträchtigen können.
Was sind die Phasen einer Deployment-Pipeline?
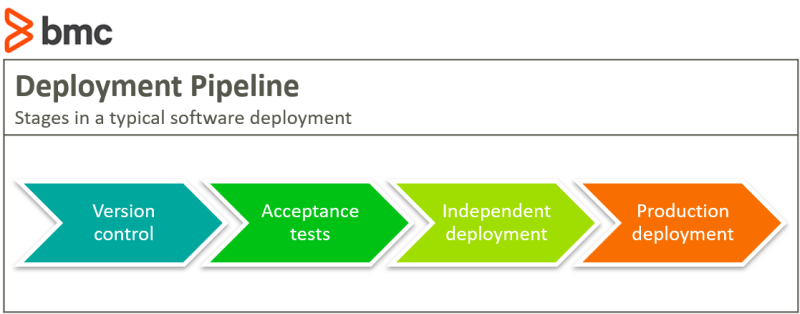
Eine typische Bereitstellungspipeline durchläuft vier Phasen: Versionskontrolle, Akzeptanztests, unabhängige Bereitstellung und Produktionsbereitstellung.
Die Phasen einer typischen Bereitstellungspipeline sind wie folgt.
Versionskontrolle
Akzeptanztests
Akzeptanztestssind der Prozess, bei dem eine Reihe automatisierter Tests an kompiliertem Code durchgeführt werden, um zu überprüfen, dass dieser den vom Unternehmen festgelegten Vorgegebenen Akzeptanzkriterien entspricht.
Unabhängiger Einsatz
Produktionseinsatz
Softwareentwickler committen Codeänderungen in die Quellcodekontrolle (z. B. GitHub). Jeder Commit löst die erste Phase der Bereitstellungspipeline aus, die Codekompilierung, Unit-Tests, Codeanalyse und Installererstellung durchführt. Wenn alle Schritte erfolgreich abgeschlossen sind, werden ausführbare Dateien in Binärdateien zusammengestellt und in einem Artefakt-Repository für die spätere Verwendung gespeichert.
Unabhängige Bereitstellung ist der Prozess, kompilierte und getestete Artefakte in Entwicklungsumgebungen zu übertragen. Diese Umgebungen sollten idealerweise die Produktion so nah wie möglich spiegeln, sodass die Software funktional auf produktionsähnlicher Infrastruktur getestet werden kann, bevor weitere automatisierte oder manuelle Tests durchgeführt werden.
Die Produktionsbereitstellung wird typischerweise vom Operations- oder DevOps-Team verwaltet. Sie folgt einem ähnlichen Prozess wie die unabhängige Bereitstellung, zielt jedoch auf Live-Produktionsserver ab. Um das Risiko zu minimieren, werden in dieser Phase üblicherweise blaue/grüne Deployments oder Canary-Releases verwendet – beides ermöglichen Null-Downtime-Releases und einfache Versions-Rollbacks , falls unerwartete Probleme auftreten. Wo keine Zero-Downtime-Bereitstellung verfügbar ist, werden Release-Fenster im Voraus mit dem Unternehmen vereinbart.
Was ist CI/CD und wie hängt es mit Deployment-Pipelines zusammen?
CI/CD – Continuous Integration and Continuous Delivery – ist die Praxis, die Bereitstellungspipelines schnell, zuverlässig und wiederholbar macht.
Kontinuierliche Integration (CI) ist die Praxis, bei der Entwickler Code mehrmals täglich in ein versionskontrolliertes Repository einmitten. Automatisierte Build-Pipelines, die durch jedes Check-in ausgelöst werden, ermöglichen eine schnelle und präzise Fehlererkennung. Die wichtigsten Vorteile von CI sind: kleinere Änderungen lassen sich leichter in große Codebasen integrieren; Fehler werden früh erkannt und sind günstiger zu beheben; die Codequalität wird konsequent validiert ; und weniger Integrationsprobleme ermöglichen eine schnelle Auslieferung.
Continuous Delivery (CD) ist der Prozess, der es Entwicklungs- und Betriebsingenieuren ermöglicht, Fehlerbehebungen, Funktionen und Konfigurationsänderungen zuverlässig, schnell und nachhaltig in die Produktion zu bringen. Wesentliche Vorteile sind risikoarme Releases, die durch Blue/Green - und Canary-Deployments ermöglicht werden , schnellere Feature- und Bugfix-Lieferungen sowie Kosteneinsparungen durch kleinere, iterative Release-Chargen, die Nutzerfeedback früher einbeziehen .
Was sind blaue/grüne Einsätze?
Eine blau/grüne Bereitstellung reduziert Risiko und Ausfallzeiten, indem sie zwei gespiegelte Produktionsumgebungen unterhält – eine als "blau" bezeichnet, eine als "grün" bezeichnet – wobei jeweils nur eine Live-Verkehr bedient.
Während einer Bereitstellung wird die Software in die nicht-live-Umgebung freigegeben, während der Produktionsverkehr ununterbrochen weiterläuft. Sobald alle Tests bestanden sind, wechselt die Verkehrsleitung in die neu aktualisierte Umgebung. Im nächsten Bereitstellungszyklus kehren sich die Rollen um: Die zuvor aktive Umgebung wird zum Staging-Ziel.
Was sind Kanarienvogel-Deployments?
Eine Canary-Bereitstellung unterscheidet sich von einer blau/grünen Bereitstellung dadurch, dass sie nicht zwei vollständig doppelte Umgebungen benötigt, die parallel laufen. Stattdessen rollt eine Canary-Version eine neue Version für eine bestimmte Anzahl oder einen bestimmten Prozentsatz von Benutzern oder Servern aus, wodurch Live-Produktionstests vor dem vollständigen Rollout ermöglicht werden.
Der Hauptvorteil von Canary-Releases ist die frühzeitige Fehlererkennung: Wenn Probleme auftreten, können Änderungen schnell rückgängig gemacht werden, wodurch die Anzahl der betroffenen Nutzer oder Dienste begrenzt wird.
Welche Werkzeuge können Sie verwenden, um eine CI/CD-Pipeline aufzubauen?
Mehrere weit verbreitete Tools unterstützen den Aufbau zuverlässiger, robuster CI/CD-Pipelines – alle bieten kostenlose Stufen zum Einstieg an:
- Jenkins
- Azure DevOps (früher VSTS)
- CodeShip
Zusammenfassend ist CI der automatisierte Prozess, der es Softwareentwicklungsteams ermöglicht, die Qualität ihres Codes zu überprüfen und zu überprüfen. CD ermöglicht es Entwicklungs- und Betriebsteams, neue Funktionen und Fehlerbehebungen zuverlässig und effizient automatisiert an Endnutzer bereitzustellen.
Häufig gestellte Fragen
Was ist der Unterschied zwischen einer Deployment-Pipeline und einer CI/CD-Pipeline?
Die Begriffe werden oft synonym verwendet, unterscheiden sich jedoch im Anwendungsbereich. Eine CI/CD-Pipeline umfasst speziell die kontinuierliche Integration (automatisiertes Erstellen und Testen auf Code-Commit) und kontinuierliche Lieferung (automatisierter Release-Prozess). Eine Bereitstellungspipeline ist das umfassendere End-to-End-System, das Code von der Quellcodekontrolle über Testumgebungen in die Live-Produktion bewegt – CI/CD ist ein Ansatz zur Implementierung.
Was passiert, wenn eine Phase in der Bereitstellungspipeline fehlschlägt?
Wenn eine Stufe fehlschlägt – wie ein Unit-Test, Code-Analyse-Check oder Akzeptanztest – stoppt die Pipeline und die Änderung wird nicht in die nächste Stufe befördert. Der Entwickler wird benachrichtigt, damit das Problem behoben und die Pipeline erneut ausgelöst werden kann. Dieser gate-basierte Ansatz verhindert, dass gebrochener Code jemals in die Produktion gelangt.
Wie reduziert eine Deployment-Pipeline das Deployment-Risiko?
Durch die Automatisierung jeder Phase des Release-Prozesses und die Durchsetzung von Qualitäts-Gates zwischen den Stufen eliminiert eine Deployment-Pipeline die manuellen Fehler, die die meisten Deployment-Fehler verursachen. Blue/Green-Deployments und Canary-Releases reduzieren das Risiko zusätzlich, indem sie Downtime-Releases und sofortige Rollbacks bei unerwarteten Problemen ermöglichen.
Was ist ein Artefakt-Repository und warum benötigt eine Pipeline eines?
Ein Artefakt-Repository ist ein Speicherort für kompilierte, getestete Build-Ausgaben – binäre Bestandteile, Pakete oder Container-Images. Die Deployment-Pipeline speichert dort nach der Build-Phase verifizierte Artefakte, sodass nachgelagerte Stufen genau denselben validierten Build verwenden, anstatt sie aus der Quelle neu zu kompilieren, was Konsistenz zwischen den Umgebungen gewährleistet.
Kann eine Deployment-Pipeline ohne Containerisierung funktionieren?
Ja. Containerisierung ist eine gängige Werkzeugkategorie in Deployment-Pipelines, aber keine Voraussetzung. Pipelines existieren vor der Containerisierung. Container machen die Umgebungsparität zwischen Entwicklung, Staging und Produktion deutlich leichter, wodurch "Works on My Computer"-Deployment-Fehler reduziert werden.
Verwandte Literatur
- BMC DevOps Blog
- DevOps Guide, eine Serie von 30+ Artikeln über DevOps
- Continuous Delivery vs. Deployment vs. Integration: Was ist der Unterschied?
- Bereitstellung vs. Veröffentlichung von Software: Was ist der Unterschied?
- Testautomatisierung erklärt: Warum und wie man Tests automatisiert
- Shift Left Testing: Was, warum und wie man nach links wechselt
Die in diesem Beitrag geäußerten Ansichten und Meinungen sind die des Autors und spiegeln nicht unbedingt die offizielle Position von BMC wider.
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.