




Auf einen Blick: Reconnaissance, die Anfangsphase des MITRE ATT&CK-Frameworks, konzentriert sich auf das Sammeln von Informationen über potenzielle Ziele, einschließlich Großrechner. Werkzeuge wie Shodan und Nmap sind entscheidend für die Identifizierung exponierter Systeme und das Scannen nach Schwachstellen, was die Notwendigkeit einer verbesserten Großrechnersicherheit unterstreicht.
- Shodan identifiziert exponierte Großrechner und deren Dienste.
- Nmap wird zum Scannen und Entdecken von Schwachstellen verwendet.
Dies ist Teil 1 der MITRE on the Mainframe-Reihe. Für jeden Teil werden wir eine Taktik des MITRE ATT&CK-Frameworks in Bezug auf Mainframe-Begriffe und Technologie veranschaulichen. Das Ziel dieser Serie ist zweigeteilt: 1) zu betonen, dass Mainframe-Sicherheit sehr relevant für die heutige Unternehmenssicherheit ist, und 2) die Mainframe-Sicherheit innerhalb eines branchenanerkannten Sicherheitsrahmens zu überprüfen. Mit anderen Worten: Machen wir Mainframe-Sicherheit zugänglicher, verständlicher und nachvollziehbarer. Um mehr über das MITRE-Framework selbst zu erfahren, besuchen Sie Grant McDonalds BMC-Blog, der die spezifischen Taktiken, Techniken und Ziele von MITRE ATT&CK behandelt.
HINWEIS: Dieser Blog wäre ohne die Recherche von Mainframe-Sicherheitsexperten wie Phil Young, Chad Rikansrud, dem SANS Internet Storm Center und den hier erwähnten Sicherheitsanbietern nicht möglich. Er wird hier geteilt, um weitere Erkundungen zur Mainframe-Sicherheit zu fördern.
Während meiner Zeit in der Incident Response und Sicherheitsoperationen kann ich an einer Hand abzählen, wie oft ich vom Mainframe gehört habe.
Warum das erwähnen? Obwohl der Mainframe ein wichtiges, regelmäßiges Thema bei Mainframe-Unternehmen ist, ist er im heutigen Sicherheitsbereich, der von verteilten und Cloud-Plattformen dominiert wird, nicht so verbreitet. Denken Sie an Security Operations Center (SOCs) aller Größen. Sie sind wahrscheinlich Überwachungsgeräte, die von Netzwerk über Endpunkt, Datenspeicher usw. reichen. Doch wie viele haben ernsthaft über "Big Iron" nachgedacht?
Man könnte meinen, dass Mainframes Teil der größeren Sicherheitsdebatte in den meisten großen Organisationen wären, zumindest in dem Ausmaß der Frage: "Sollten wir den Mainframe stärker integrieren?" Basierend auf meinen Beobachtungen und Erfahrungen im Bereich Sicherheitsoperationen ist dies jedoch oft nicht der Fall. Ironisch ist, dass der Mainframe als alle oben genannten Gerätetypen qualifiziert – ein Data Warehouse, ein Hochleistungsrechenzentrum und ein Netzwerkhub – und dennoch selten als gleich wichtig angesehen wird.
Warum ist das also so und wie können wir es überwinden? Es gibt reichlich Vordenker zu dieser Frage und zu Mainframe-spezifischen Sicherheitsherausforderungen, sowohl operativ als auch wahrnehmungsbezogen. Hier sind einige Empfehlungen:
Warum zOS-Mainframe-Sicherheit wichtig ist von Chad Rikansrud
Das fehlende Bindeglied in deinem SOC: Secure the Mainframe von Christopher Perry
Sicherung des Hauptrechners: Wie Unternehmen Sicherheitsanalysten befähigen können, das Rückgrat ihres Unternehmens zu schützen von Christopher Perry
Ohne Zweifel ist das Fehlen der Einbeziehung von Mainframes in Sicherheitsaspekte ein vielschichtiges Problem, und ich ermutige alle im Sicherheitsbereich, dessen Ursachen zu berücksichtigen. Es gibt sicherlich keine einfache Antwort, aber die Feinheiten der Herausforderung können uns im Sicherheitsbereich helfen, besser vorbereitet zu sein.
Damit gesagt, werfen wir einen Blick auf die Relevanz von Mainframe-Sicherheit und betrachten sie im MITRE ATT&CK-Framework.
Teil 1 – Aufklärung
In einem früheren Leben, wenn du mir gesagt hättest: "Eddie, wir brauchen dich, um den kritischsten Server unseres Unternehmens zu überwachen. Tatsächlich können wir es uns nicht einmal leisten, dass schlechte Akteure wissen, wo sie danach suchen müssen. Geh und sichere ihn."
Ich würde wahrscheinlich antworten: "Absolut. Also... wo ist es?"
Ja, es ist wahrscheinlich im COLO (Co-Location Center oder Rechenzentrum , in dem Geräte, Platz und Bandbreite zur Vermietung an Privatkunden zur Verfügung stehen). Dies ist jedoch auch die erste Frage, die ein Angreifer stellt. Unabhängig davon, ob das Ziel ein Großrechner, ein öffentlich zugänglicher Server oder sogar ein netzwerkverbundenes Peripheriegerät ist, muss jeder Angreifer zunächst wissen, wo er suchen muss. Hier kommt die Taktik der Aufklärung ins Spiel und deshalb ist sie die erste Taktik, die im MITRE ATT&CK Framework Matrix for Enterprise behandelt wird.
HINWEIS: MITRE ATT&CK Taktiken sind nicht sequentiell, das heißt, nur weil Aufklärung zuerst kategorisiert wird, muss sie in der Praxis nicht unbedingt zuerst stattfinden. Zum Beispiel kann ein Angreifer zunächst Zugang zu Zugangsdaten (Zugangszugangsnachweis) erhalten und dann die Aufklärung im internen Netzwerk durchführen. Oder er führt nach Erhöhung seiner Privilegien erneut interne Aufklärung durch und erhält Zugang zu sensibleren Bereichen des Netzwerks.
Pro MITRE:
"Aufklärung besteht aus Techniken, bei denen Gegner aktiv oder passiv Informationen sammeln, die zur Unterstützung der Zielerfassung genutzt werden können. Solche Informationen können Details zur Opferorganisation, Infrastruktur oder Personal/Personal umfassen. Diese Informationen können vom Angreifer genutzt werden, um andere Phasen des Lebenszyklus des Gegners zu unterstützen, etwa durch die Nutzung gesammelter Informationen zur Planung und Durchführung von Initial Access, zur Zielerfassung und Priorisierung nach Kompromittierungen oder zur Förderung und Leitung weiterer Aufklärungsmaßnahmen."
Kommen wir nun zu einigen Aufklärungstaktiken im Kontext des Großrechners.
Durchsuche offene Webseiten/Domains
" Mainframes sind im Internet durchsuchbar? Klingt unwahrscheinlich."
Ein kostenloses und nützliches Aufklärungswerkzeug zur Suche im Internet der Dinge (IoT) ist Shodan. Shodan ist eine Suchmaschine, die es dem Nutzer ermöglicht, bestimmte Computertypen (Webcams, Router, Server usw.) mit verschiedenen Filtern zu finden, die mit dem Internet verbunden sind. Einige haben es auch als Suchmaschine für Service-Banner beschrieben, also Metadaten, die der Server an den Client zurücksendet. Dies können Informationen über die Serversoftware, welche Optionen der Dienst unterstützt, eine Begrüßungsnachricht oder alles Weitere sein, was der Client vor der Interaktion mit dem Server herausfinden kann. Shodan sammelt Daten hauptsächlich auf Webservern (HTTP/HTTPS – Ports 80, 8080, 443, 8443), sammelt aber auch auf mainframe-relevanten Ports wie FTP (Port 21), SSH (Port 22) und Telnet (Port 23, 992, 1023 und 2323).
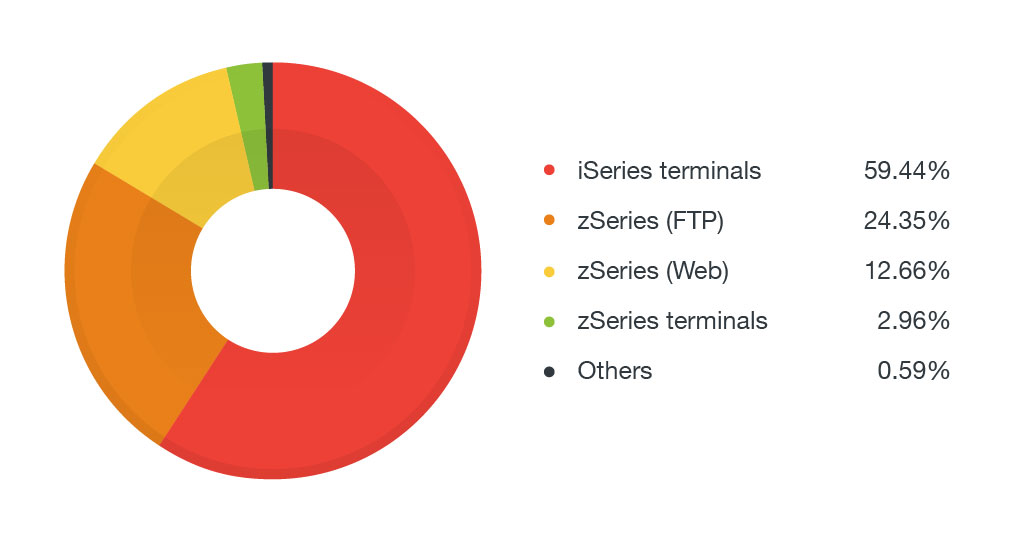
Laut einem TrendMicro-Bericht vom Juli 2017 über öffentlich exponierte Großrechner:
"Shodan-Daten zeigten, dass Legacy-Mainframes, insbesondere der IBM OS/390 (zSeries) und IBM AS/400 (iSeries) sowie deren entsprechende FTP- und Webserver, offengelegt waren. Die Daten zeigten außerdem, dass Telekommunikation und ISPs die Branchen mit der meisten exponierten/online Legacy-Mainframes waren."
Zur Veranschaulichung lieferte der Bericht auch Zahlen zu den exponierten Systemtypen und der geografischen Aufteilung:
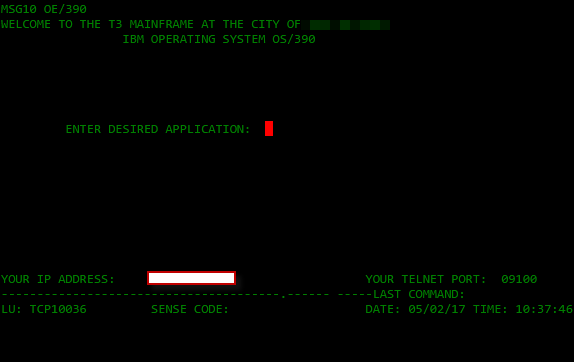
Mit dem oben genannten Wissen könnte ein Angreifer Shodan-Filter in wenigen Minuten lernen und mit Aufklärung gegen öffentlich zugängliche Großrechner beginnen. Nach der Aufklärung könnte er Abhördienste abtasten, um unbefugten Zugriff über gängige Großrechnerdienste wie FTP oder Telnet zu erlangen.
Beispielsweise kann unsicheres FTP als Einstiegspunkt dienen, von dem Angreifer autorisierten Zugriff auf Mainframes erhalten können. FTP wird typischerweise verwendet, um Transaktionsbefehle im Mainframe hochzuladen, wie Job Control Language (JCL), das einem Bash-Skript unter Linux® oder einer Batchdatei unter Windows entspricht, und Restructured Extended Executor (REXX), das Python ähnelt. Wenn ein FTP erfolgreich kompromittiert und zugegriffen wird, können Angreifer ein bösartiges JCL-Programm hochladen. Wenn es ausführbare Berechtigungen zum Ausführen erhält und genügend Rechte im Terminal hat, kann es beliebige Befehle ausführen, um einen Mainframe zu kompromittieren.
All das nur, weil ich weiß, wo man suchen muss!
Außerdem entdeckte der Mainframe-Sicherheitsexperte Philip Young (alias Soldier von FORTRAN), dass die Verwendung bestimmter Schlüsselwörter und nicht nur Filter und deren gezielte Anpassung weitere Ergebnisse erzielen kann. Dies liegt daran, dass der spezifische Text, den HTTP-Banner anzeigen könnten, sich von dem unterscheidet, was man erwarten würde. Um mehr darüber zu erfahren, wie Shodan Banner-Grabbing nutzt, um öffentliche Mainframes zu finden, lesen Sie Youngs Blogbeitrag " Finding Mainframes on Shodan".
Aktives Scannen (Scannen von IP-Blöcken/Schwachstellen-Scanning)
Ein unverzichtbares Werkzeug im Kit jedes Sicherheitsprofis ist Nmap, ein kostenloses und quelloffenes Dienstprogramm für Netzwerkerkennung und Sicherheitsaudits. Mit einer einfachen und intuitiven Kommandozeilenoberfläche können Nutzer Nmap nutzen, um spezifische IP-Adressen und CIDR-Blöcke nach offenen Ports, Abhördiensten und sogar spezifischen Schwachstellen zu scannen. Obwohl es kein spezielles Schwachstellenbewertungstool ist, spricht diese Funktion für die Vielseitigkeit von Nmap. Nicht nur das, Nmap nutzt die Lua-Skriptsprache für verschiedene Sicherheitsanwendungen – einschließlich der Aufklärung des Großrechners! (Für diejenigen, die eine grafische Benutzeroberfläche (GUI) bevorzugen, hat Nmap auch ein schönes Overlay namens "Zenmap", das sehr beliebt ist.)
So hat Young beispielsweise Lua-Skripte geschrieben, die IBM® CICS-Transaktions-IDs® , CICS-Benutzer-IDs, NJE-Zielknotennamen (Network Job Entry), TN3270-Hidden Fields, TSO-Konten, VTAM-Anwendungs-IDs und sogar Screenshot-Banner von TN3270 aufzählen – alle mit Nmap. Nutzer können sogar über Reconnaissance hinausgehen und Nmap für Brute-Force-Angriffe gegen NJE und TSO nutzen. Diese Tools und weitere Tools sind alle öffentlich im Github-Repository von Young verfügbar und haben maßgeblich dazu beigetragen, das Bewusstsein für Mainframe-Sicherheit zu schaffen.
Sogar der prominente Sicherheitsanbieter SANS hat die Verfügbarkeit von Legacy Mainframes im Internet demonstriert. Ohne eigene Skripte nutzte das SANS Internet Storm Center Nmap, um Telnet- und SSL-Telnet-Ports zu identifizieren. SANS entdeckte, dass Mainframe-IBM® z/OS-Hosts® gut von Nmap fingerabdrückt werden und, obwohl sie oft als OS/390 gekennzeichnet sind, dennoch sehr gut auffindbar waren.
Wenn Sie nach weiteren Aufklärungswerkzeugen zum Experimentieren suchen, ist masscan ein weiteres mächtiges Werkzeug. Der Schöpfer Robert David Graham behauptet, dass masscan das gesamte Internet in unter fünf Minuten scannen und dabei 10 Millionen Pakete pro Sekunde von einer einzigen Maschine übertragen kann. Es versteht sich von selbst, dass Sie, wenn Sie mit Tools wie Nmap oder Masscan experimentieren möchten, dies bitte in einer Laborumgebung tun und niemals wahllos IP-Blöcke scannen.
Ein wichtiger Hinweis ist, dass Nmap nicht nur ein externes Scan-Tool ist, sondern ebenso nützlich für interne Scans, sobald ein Gegner einen Fuß im Netzwerk hat. Daher ist es auch entscheidend, die Netzwerkvertrauensverhältnisse (weiter unten zu erläutern) und welche Systeme als potenzielle Drehpunkte für einen Gegner dienen könnten, um effektive interne Aufklärung durch einen Angreifer zu verhindern.
Sammeln Sie Informationen über Opfer-Host/Identität/Netzwerk/Organisation
An diesem Punkt denkt man vielleicht: "All das oben Genannte klingt interessant, aber unser Hauptrechner wird doch niemals öffentlich sichtbar gemacht. Wir müssen uns keine Sorgen machen!"
Leider geht Aufklärung etwas tiefer als nur das "niedrig hängende Obst" öffentlich exponierter Systeme. Wie MITRE treffend anmerkt, besteht ein Großteil der Aufklärung aus passiver Informationsbeschaffung und wird möglicherweise nie ein Werkzeug wie Nmap oder Shodan einbeziehen. Das heißt, es geht darum, Informationen über Wirt, Identität, Netzwerk und Organisation zu sammeln.
Hier ist die gute Nachricht: Nutzer können einen Unterschied machen, um die Sicherheitslage der Organisation für jede der oben genannten Kategorien zu stärken.
Host: Gute Cyberhygiene, wie das Aktualisieren von Software, Firmware und Konfigurationen von Zugriffstools, die den Großrechner (direkt oder indirekt) einbeziehen können, verhindert, dass ein Angreifer eine Schwachstelle in einer dieser Ressourcen ausnutzt. Anwendungs-Whitelisting und Sicherheitskonfigurationsmanagement (SCM), die auf Unternehmensebene durchgesetzt werden, sind sehr effektive Methoden, um sichere Basislinien im gesamten Unternehmen zu gewährleisten. Auch wenn dies Zero-Day-Angriffe nicht verhindert, wird es die Angriffsfläche des Hosts sicherlich erheblich verringern. Oft ist es der Pivot (siehe: Lateral Movement in MITRE) von kompromittierten nicht-Mainframe-Systemen, die die größte Bedrohung darstellen.
Identität: Die Sicherung potenziell sensibler Informationen wie persönliche E-Mail-Adressen, personenbezogene Daten (PII der Mitarbeiter) und Zugangsdaten verringert zudem die potenzielle Angriffsfläche. Diese Informationen so weit wie möglich innerhalb eines internen oder unternehmensbezogenen Netzwerks zu schützen, idealerweise mit Multifaktor-Authentifizierung, erschwert die Aufklärung für Angreifer. Bezüglich der Sicherheit von Zugangsdaten ist heute in Unternehmen eine zunehmend verbreitete Praxis der Einsatz von Passwortmanagern (oder Passwort-"Vaults"), die Benutzernamen und Passwörter speichern und organisieren und gleichzeitig Sicherheitsfunktionen wie die Erstellung komplexer Passwörter jedes Kontos, sicheren Austausch von Zugangsdaten und Echtzeitwarnungen bieten, wenn alte oder schwache Zugangsdaten online offengelegt werden.
Netzwerk: Während reifere Unternehmen sich vielleicht nicht allzu viele Sorgen um öffentlich zugängliche Mainframes machen, sollten sie sich um das Potenzial von "Insider-Bedrohungen" und lateralen Bewegungen (die in einem zukünftigen Beitrag behandelt werden) zum Mainframe achten, sobald sich ein Angreifer in der Umgebung befindet. Die meisten, wenn nicht alle Mainframe-Nutzer nutzen heute Terminal-Emulation von einer verteilten Plattform wie Windows, um sich in den Mainframe einzuloggen. Eine Möglichkeit, sicherzustellen, dass interne Aufklärung begrenzte Ergebnisse bringt, besteht darin, Netzwerkvertrauensbeziehungen in Active Directory (AD)-Umgebungen mit Tools wie Bloodhound zu kartieren. Je besser man sein internes Netzwerk kennt, desto besser kann man verhindern, dass ein Angreifer diese Tools nutzt, um Eskalationspfade für Privilegien zu identifizieren. Mit einem privilegierten Konto kann ein Angreifer wahrscheinlich zusätzliche Einblicke in die Umgebung gewinnen oder im schlimmsten Fall einen potenziellen Angriffsvektor zum Mainframe entdecken.
Organisation: Gegner durchforsten oft Open-Source-Informationen, um potenzielle hochrangige Ziele für Social Engineering oder Phishing-Angriffe zu finden. Obwohl es durchaus verständlich ist, den eigenen generischen Jobtitel auf LinkedIn zu veröffentlichen, wäre es nicht ratsam, technische Details zum Arbeitsumfang oder zur Art der zugegriffenen Systeme einzugehen. Die traurige Realität der heutigen Welt ist, dass all unsere öffentlich zugänglichen Aktivitäten zu Aufklärungsmitteln für Gegner werden. Auch wenn es nicht praktikabel ist, sich aus dem öffentlichen Leben herauszuhalten, sollte jeder Nutzer bei der Kommunikation mit Unknown Parteien und dem Hochladen von Daten jeglicher Art eine "Zero Trust"-Haltung einnehmen, unabhängig davon, wie vertrauenswürdig der Empfänger ist.
Der Großrechner profitiert seit Langem von "Sicherheit durch Obskurität". Mit zunehmender Komplexität der IT-Ökosysteme wird der Großrechner jedoch nicht einfach aus der operativen Gleichung ausgeschlossen. Wenn überhaupt, ist es wichtiger denn je geworden, da Online-Transaktionen und der Bedarf an blitzschneller und zuverlässiger Datenverarbeitung in einer vernetzten Welt weiterhin zunehmen. Daher ist eine verstärkte Diskussion über Großrechnersicherheit in der Sicherheitsgemeinschaft insgesamt notwendig. Eine Möglichkeit, dies zu fördern, besteht darin, die Mainframe-Sicherheit für alle zugänglicher, verständlicher und nachvollziehbarer zu machen.
Genau das zielt die MITRE for Mainframe-Serie an. Für unseren nächsten MITRE for the Mainframe-Beitrag werden wir den Initial Access und wie ein Angreifer einen Fuß auf deinem Mainframe erlangen kann, besprechen.
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.