




Auf einen Blick: NIST Cybersecurity Framework 2.0 führt die Govern-Funktion ein und verbessert damit Cyber-Risikomanagement-Strategien für Organisationen. Dieses Update ermöglicht es Nutzern, auf CSF 1.1-Bestrebungen aufzubauen und gleichzeitig Compliance-Lücken zu identifizieren.
- CSF 2.0 bietet vereinfachte Sprache für ein besseres Verständnis der Stakeholder.
- Überarbeitete Funktionen Reagieren und Wiederherstellen legen Wert auf verbesserte Kommunikation und Testung.
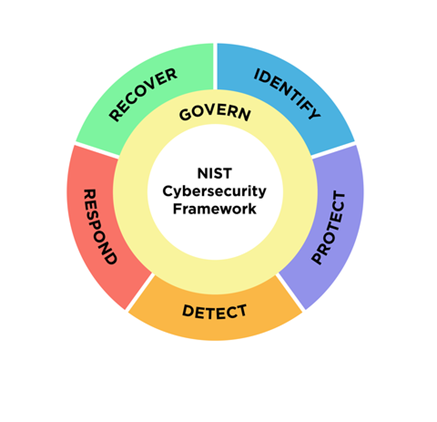
Am 26. Februar 2024 hat das U.S. National Institute of Standards and Technology (NIST) das erste größere Update seines Cybersecurity-Frameworks seit seiner Einführung im Jahr 2014 abgeschlossen. Da das ursprüngliche Framework international verwendet und in 13 Sprachen übersetzt wird, wird erwartet, dass Version 2.0 große Auswirkungen haben wird. Bereits mit dem Original vertrauten Personen wissen, dass es aus fünf Schlüsselbereichen besteht: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen. Version 2.0 verfügt nun über eine sechste Funktion, die auf alle ursprünglichen fünf Säulen anwendbar ist: Governieren. Im gesamten Blog werde ich Cybersecurity Framework 2.0 als "CSF 2.0" bezeichnen.
Was ist der Zweck der Regierungsfunktion?
Govern wird die Cyberrisikomanagementstrategie, Erwartungen und Richtlinien einer Organisation festlegen und anschließend weiterhin überwachen.
Es wird in folgende Kategorien unterteilt:
- Organisatorischer Kontext
- Risikomanagementstrategie
- Risikomanagement der Cybersicherheit in der Lieferkette
- Rollen, Verantwortlichkeiten und Befugnisse
- Richtlinien, Prozesse und Verfahren
- Aufsicht
Ist die Govern-Addition die einzige Änderung?
Die kurze Antwort lautet "nein". Während die fünf Funktionen weitgehend gleich bleiben, gibt es weitere neue Änderungen, wie folgt:
- Implementierungsbeispiele: CSF 2.0 enthält nun Beispiele, wie die Kontrollen implementiert werden. Obwohl es recht vorschreibend ist, ist es nicht detailliert. Ein Beispiel hier könnte die Implementierung der Multi-Faktor-Authentifizierung (MFA) sein, aber nicht, welche MFA-Faktoren verwendet werden sollten; das liegt weiterhin im Ermessen des internen Teams.
- Klarheit: Obwohl das ursprüngliche Framework verständlich war, wurde dennoch technische Sprache verwendet. CSF 2.0 vereinfacht die Dinge und hilft hoffentlich allen Beteiligten, die Kontrollen besser zu verstehen.
- Regierungsfunktion: Ja, die Regierungsfunktion ist neu, aber vieles davon stammt aus der Neugestaltung früherer Kontrollen im ursprünglichen Rahmenwerk.
- Aktualisierte Response- und Recovery-Funktionen: Respond and Recover haben eine umfassende Überarbeitung durchlaufen, mit bemerkenswerten Änderungen bei Kommunikation und Test.
- Profile: Profile und Community-Profile existierten bereits in CSF1.1, wurden jedoch inzwischen für CSF 2.0 neu gestaltet. Die Community kann nun Beispiele dafür liefern, wie CSF 2.0 auf bestimmte Anwendungsfälle wie Finanzen, Automobilherstellung usw. angewendet werden kann. NIST stellt außerdem Vorlagen für Organisationsprofile bereit, die einen direkten Vergleich für die Gap-Analyse ermöglichen.
Was müssen Mainframe-Sicherheitsteams tun?
Einige gute Nachrichten: Wenn Sie CSF 1.1 implementiert haben, wäre all diese harte Arbeit nicht umsonst gewesen und wird in CSF 2.0 übergehen. Es wird Lücken geben, die Änderungen erfordern, daher ist das Erste, was Sie tun sollten, eine Lückenanalyse. Das NIST bietet in diesem Bereich eine Vielzahl von Ressourcen und Unterstützung. Dies gibt Ihnen die Möglichkeit, alle Beteiligten zusammenzubringen und sollte mit der neuen vereinfachten Sprache den Prozess effizienter machen als zuvor. Die Stärkung der Response- und Recover-Funktionen könnte mögliche Schmerzpunkte sein, aber all dies führt zu einer strengeren Sicherheitslage.
Zusammenfassung
Sechs Jahre nach der Einführung von CSF 1.1 haben wir ein umfassendes Update vom NIST erhalten. SCF 2.0 sieht zwar deutlich anders aus als Version 1.1, aber ein Großteil der Arbeit ist bereits erledigt, wenn man CSF 1.1 implementiert hat. Eine Lückenanalyse wird für jede Organisation der erste Schritt sein. Wenn Investitionen in Respond and Recover notwendig sind, hilft das nicht nur, sich auf andere Vorschriften wie den Digital Operational Resilience Act (DORA) der EU vorzubereiten, sondern verbessert auch die gesamte Sicherheitslage Ihrer Organisation. Soweit ich sehe, gewinnen alle!
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.