




Auf einen Blick: SecOps und DevSecOps verbessern die Softwaresicherheit, indem sie Sicherheit in IT-Betrieb und Entwicklungsprozesse integrieren. SecOps konzentriert sich darauf, Sicherheit im gesamten IT-Lebenszyklus einzubetten, während DevSecOps Sicherheitspraktiken direkt in die Entwicklung integriert und so die frühe Schwachstellenerkennung erleichtert.
- SecOps fördert die Zusammenarbeit zwischen Sicherheits- und Betriebsteams.
- DevSecOps integriert Sicherheit in den Entwicklungsprozess für eine verbesserte Effizienz.
Mit einer Vielzahl von Philosophien und Methoden, die in der Tech-Welt übernommen werden, kann es verwirrend sein, herauszufinden, was jede einzelne umfasst. Wenn man sich intensiver auf einen ganzen Kulturwandel wie DevOps konzentriert, hat selbst dieser Ansatz so viele verschiedene Definitionen, wie es Entwickler gibt. Tiefer in DevOps gehen Ideologien wie SecOps und DevSecOps, die selbst die erfahrensten Teammitglieder manchmal ratlos zurücklassen.
Machen Sie sich keine Sorgen mehr. Wir haben einen vollständigen Leitfaden zusammengestellt, der die Unterschiede zwischen SecOps und DevSecOps definiert sowie wie sie Ihrer Organisation zugutekommen könnten.
Was ist DevOps?
Zunächst einmal ist es notwendig, das Konzept von DevOps zu verstehen, bevor man mit dem Vergleich der anderen beiden übergehen kann. Obwohl die Definition stark variiert, ist DevOps im Kern die Kombination von Werkzeugen, Praktiken und Philosophien, die die Fähigkeit einer Organisation erhöht, Dienstleistungen und Anwendungen mit hoher Geschwindigkeit bereitzustellen.
Früher musste IT Operations (ITOps) Infrastruktur manuell bauen, was Tage oder sogar Wochen vergehen ließ, bevor Code getestet und bereitgestellt werden konnte. Mit DevOps ist dieser gesamte Prozess automatisiert. Durch die Integration der Entwicklungs- und ITOps-Teams verbessert und optimiert DevOps den aktuellen Softwareentwicklungsprozess, sodass Anwendungen viel schneller entwickelt und bereitgestellt werden können.
Vorteile der Einführung von DevOps umfassen:
- Verbesserte Zusammenarbeit
- Mit Innovationen schneller auf den Markt gebracht
- Verbesserte Problemlösung
- Mehr Zeit zum Innovieren
- Erhöhter ROI
Was ist SecOps?
SecOps ist eine Methodik, die darauf abzielt, Sicherheitsaufgaben zu automatisieren, indem Sicherheitsteams und ITOps-Teams zusammengeführt werden. Durch die Automatisierung dieser geschäftskritischen Aufgaben beginnt die Sicherheit nicht mehr, sobald das Sicherheitsteam die App in die Hand hat – oft nur ein nachträglicher Gedanke; stattdessen wird Sicherheit in den gesamten Lebenszyklus eines Produkts integriert.
Ähnlich wie DevOps ist SecOps eine Philosophie, die eine stärkere Zusammenarbeit zwischen Designern, Programmierern und Sicherheitsverantwortlichen fördert. Dieses Team kann Sicherheitsbedrohungen während des gesamten Entwicklungszyklus berücksichtigen und wie diese Bedrohungen sowohl die Software als auch die Nutzer beeinflussen könnten, denen sie begegnen könnten.
Der größte Unterschied zwischen SecOps und anderen Programmierphilosophien wie DevOps oder Agile besteht darin, dass SecOps darauf ausgerichtet ist, sicherzustellen, dass jedes Mitglied des Entwicklungszyklus-Teams über die Sicherheit informiert und dafür verantwortlich ist. Ingenieure könnten Code-Injektionsversuche melden oder Vertriebsmitarbeiter bemerken und verdächtige E-Mails weiterleiten. Diese Methodik zielt darauf ab, Risiken zu verhindern, bevor sie überhaupt ein Problem werden.
Ein großer Vorteil von SecOps ist, dass Sicherheitsteams skalieren können, Aufgaben auf andere Mitarbeiter verteilt werden und Sicherheitsminderungen an jeder Ecke "eingebaut" werden. Das Sicherheitsteam wird nicht mehr isoliert sein, sondern eng mit den meisten Teammitgliedern zusammenarbeiten, insbesondere mit denen, die stark in die Entwicklung eingebunden sind.
Weitere Vorteile von SecOps für Unternehmen umfassen:
- Verbesserte Produktivität
- Verbesserter Ressourcenverbrauch
- Erhöhte Kapitalrendite
- Weniger App-Unterbrechungen
- Weniger Cloud-Sicherheitsbedrohungen
- Effizientere Prüfungsprozesse
Was ist DevSecOps?
Kurz gesagt ist DevSecOps die Integration von DevOps und SecOps. Wie DevOps, da es auch darauf abzielt, Ergebnisse durch Zusammenarbeit und Kommunikation zu verbessern, ist DevSecOps eine weitere Philosophie, die die Integration von Sicherheit in Anwendungen während des Entwicklungsprozesses fördert.
Bei DevSecOps führen Entwickler während der Programmierung Tests durch und führen dann zusätzliche Sicherheitstests durch, um sie an Bereitstellung und Produktion weiterzugeben. Wenn sie zu irgendeinem Zeitpunkt ausfallen, wird der Code an den Entwickler zurückgeschickt, um ihn zu beheben, bevor er überhaupt die Produktionsphase erreicht. Mit diesem Prozess ist das Risiko, dass die Software mit Sicherheitslücken bereitgestellt wird, deutlich geringer.
Die Implementierung von DevSecOps erhöht die Sicherheitsmaßnahmen erheblich, indem etwaige Schwachstellen früh im Entwicklungszyklus entdeckt werden. Es stellt außerdem sicher, dass es eine automatisierte Möglichkeit gibt, Code zu überprüfen, und sichere Designmuster und Prinzipien unter Entwicklern zu fördern. Dies lehrt Entwickler, Sicherheit beim Codeschreiben zu berücksichtigen, was wiederum den Wert steigert und Kosten senkt.
Eine verbesserte Automatisierung in der gesamten Software-Lieferpipeline reduziert die Menge an Ausfallzeiten und Angriffen und eliminiert zugleich Fehler. Weitere Vorteile von DevSecOps umfassen:
- Stärkere Zusammenarbeit und Kommunikation zwischen Teams
- Größere Agilität und Geschwindigkeit für Sicherheitsteams
- Frühzeitige Bewusstsein und Minderung von Schwachstellen im Code
- Verbesserte Fähigkeit zu schnellen Veränderungen
- Verbesserte Möglichkeiten für Qualitätssicherungstests
SecOps oder DevSecOps: Wofür sollte man sich entscheiden?
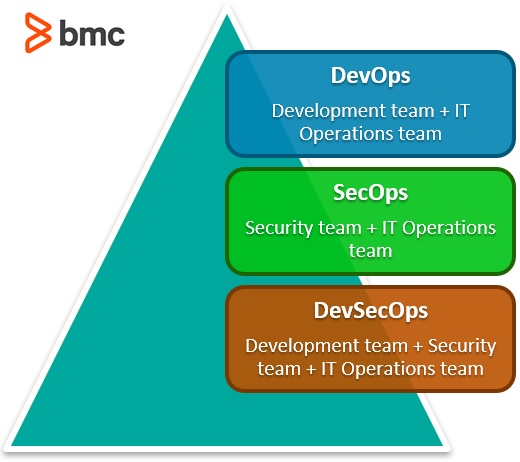
Am Ende des Tages sind sowohl SecOps als auch DevSecOps sehr ähnliche Philosophien. Der entscheidende Unterschied: SecOps konzentriert sich stärker auf die Integration der Sicherheits- und Betriebsteams, während DevSecOps das Entwicklungsteam zur Unterstützung von Sicherheits- und ITOps-Teams einführt.
Das wichtigste Verständnis, das man aus all diesen Begriffen und Definitionen mitnehmen kann, ist die agile Natur und die kollaborative Komponente, die sie alle gemeinsam haben. Durch den Abbau von Silos und die Integration von Automatisierung und Agilität werden Verantwortlichkeiten geteilt, die Kommunikation verbessert und Sicherheit gestärkt. Angesichts der zunehmenden Risiken für Organisationen im Jahr 2020 ist die Integration von Sicherheit in jegliche Art von Prozess entscheidend, und die Automatisierung dieses Prozesses gewährleistet maximalen Nutzen und Sicherheit.
Zusätzliche Ressourcen
Mehr zu diesem Thema finden Sie im BMC DevOps Blog und im BMC Security & Compliance Blog oder lesen Sie diese Artikel:
- Ist DevOps tot?
- Stand von DevOps 2020: Eine Berichtsübersicht
- Wie man das Potenzial von SecOps maximiert.
- DevOps Guide mit 30+ Artikeln zu DevOps-Praktiken, Unternehmenskultur und Empfehlungen
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.