




Auf einen Blick: GRC, oder Governance, Risk, and Compliance, ist für Organisationen unerlässlich, um Risiken zu managen, Compliance sicherzustellen und strategische Ziele durch integrierte Richtlinien und Praktiken zu erreichen. Effektive GRC-Rahmenwerke fördern bessere Entscheidungsfindung und helfen, operative Silos zu beseitigen.
- GRC-Rahmenwerke legen einheitliche Richtlinien und Praktiken fest.
- Technologielösungen verbessern das GRC-Management und verringern die Compliance-Belastung.
Jede Organisation, die ihre Geschäftsziele erreichen will, steht weiterhin vor einer Vielzahl von Herausforderungen aufgrund der sich ständig verändernden Komplexität des Geschäftsumfelds:
- Regulierung (z. B. SOX, HIPAA, DSGVO, PCI-DSS)
- Menschen (Vielfalt, Millennials, Qualifikationslücke usw.)
- Technologie (IoT, KI)
- Prozesse
- Viele weitere Aspekte
Aus diesem Grund besteht ein wachsender Bedarf für Unternehmen, Mechanismen einzuführen, damit das Unternehmen die Welle dieser Komplexitäten erfolgreich überwinden kann. GRC – Governance, Risiko und Compliance – ist eines der wichtigsten Elemente, die jede Organisation einsetzen muss, um ihre strategischen Ziele zu erreichen und die Bedürfnisse der Stakeholder zu erfüllen.
Was ist GRC?
GRC steht als Akronym für Governance, Risiko und Compliance, aber der Begriff GRC bedeutet weit mehr als das. Die OCEG (früher bekannt als "Open Compliance and Ethics Group") gibt an, dass der Begriff GRC bereits 2003 erstmals erwähnt wurde, aber 2007 in einem peer-reviewten Artikel ihres Mitgründers erwähnt wurde.
Das OCEG betrachtet GRC als eine gut koordinierte und integrierte Sammlung aller Fähigkeiten, die notwendig sind, um eine prinzipientreue Leistung auf jeder Ebene der Organisation zu unterstützen. Zu diesen Fähigkeiten gehören:
- Die Arbeit der internen Revision, Compliance, Risiko, Rechtsabteilung, Finanzen, IT, Personalwesen
- Die Arbeit, die von den Geschäftsbereichen, der Führungsebene und dem Vorstand selbst geleistet wird
- Die ausgelagerten Arbeiten werden von anderen Parteien durchgeführt und von externen Interessengruppen durchgeführt
Prinzipielle Leistung bezieht sich auf eine Sichtweise und einen Geschäftsansatz, der Organisationen dabei unterstützt, Ziele zuverlässig zu erreichen, gleichzeitig Unsicherheit zu bewältigen und integrität zu handeln.
Verwaltung
Risiko
Einhaltung

Wenn sie aufgeschlüsselt werden, können die Bestandteile aus ITIL® 4 definiert und wie folgt erklärt werden:
Die Methoden, mit denen eine Organisation gelenkt und kontrolliert wird. Im GRC ist Governance notwendig, um die Richtung (durch Strategie und Politik), die Überwachung von Leistung und Kontrollen sowie die Bewertung von Ergebnissen notwendig.
Ein mögliches Ereignis, das Schaden oder Verlust verursachen oder die Erreichung der Ziele erschweren könnte. Im GRC stellt das Risikomanagement sicher, dass die Organisation Risiken identifiziert, analysiert und kontrolliert, die die Erreichung strategischer Ziele entgleisen können.
Die Sicherstellung, dass ein Standard oder eine Reihe von Richtlinien eingehalten wird oder dass korrekte, konsistente Buchhaltungs- oder andere Praktiken angewendet werden. Im GRC stellt die Einhaltung sicher, dass die Organisation je nach Kontext Maßnahmen ergreift und Kontrollen umsetzt, um sicherzustellen, dass die Einhaltung der Anforderungen konsistent erfüllt wird.
Treiber für GRC
Zweifellos ist der größte Treiber für GRC die Regulierung. Während traditionelle Branchen wie Banken, Versicherungen, Gesundheitswesen und Telekommunikation in der Vergangenheit die Hauptlast der Regulierung getragen haben, befeuert das heutige digitale Zeitalter ein Risiko in der Regulierung, das alle Unternehmen, groß oder klein, betrifft.
Die Nutzung von Daten, insbesondere personenbezogenen Daten, birgt ein enormes geschäftliches Potenzial sowie das Missbrauchsrisiko. Daher achten Regierungen und internationale Behörden genauer darauf, wie digitale Unternehmen Daten verwalten. Der Anstieg von Cyberangriffen, die persönliche Daten offenlegen, sowie das wachsende Bewusstsein von Einzelpersonen und Bürgerrechtsorganisationen haben neues Licht darauf geworfen, wie Unternehmen Informationen und Technologie durch Prozesse, Menschen und Kultur verwalten.
Vorteile des GRC-Rahmens
Laut CIO.com umfassen die Vorteile von GRC:
- Verbesserte Entscheidungsfindung
- Optimalere IT-Investitionen
- Beseitigung von Silos
- Verringerte Fragmentierung zwischen den Abteilungen und Abteilungen
Ein kollektiver Ansatz ist die beste Option für jede Organisation, die sich mit der sich ständig verändernden regulatorischen Landschaft vertraut machen möchte. Wenn GRC im gesamten Unternehmen durchgeführt wird, die richtigen Personen zur richtigen Zeit die richtigen Informationen erhalten und die richtigen Ziele und Kontrollen festgelegt sind, sagt OCEG , dass wir mit Kostenreduktionen, Doppelarbeit und beeinträchtigten Abläufen rechnen können.
Die Organisation kann zudem von besserer Entscheidungsfindung, Agilität und Selbstvertrauen profitieren sowie durch nachhaltige, zuverlässige Leistung und Wertschaffung.
Der GRC-Ansatz
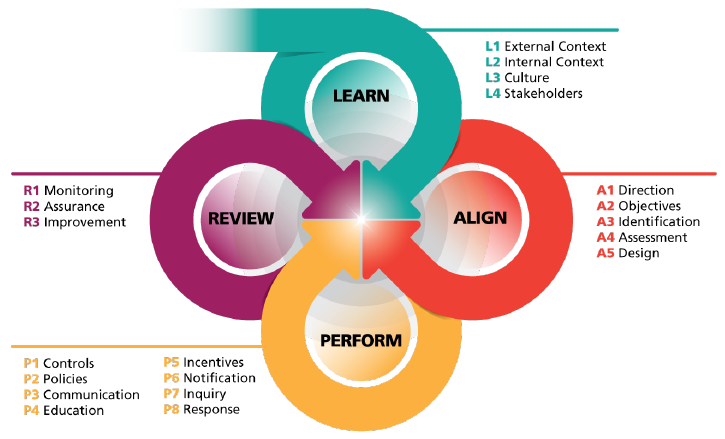
Wie bereits erwähnt, wird GRC am besten ganzheitlich umgesetzt, die die gesamte Organisation umfasst. Das bedeutet nicht zwangsläufig, dass eine Dacheinheit für die Koordination erforderlich ist, auch wenn dies für bestimmte Arten von Unternehmen funktionieren könnte. Das OCEG hat einen Open-Source-Ansatz namens GRC Capability Model (auch Red Book genannt) definiert, der die verschiedenen Teildisziplinen Governance, Risiko, Audit, Compliance, Ethik/Kultur und IT zu einem einheitlichen Ansatz integriert. Das Capability Model besteht aus vier Komponenten:
- ERFAHREN Sie mehr über den Organisationskontext, die Unternehmenskultur und die wichtigsten Interessengruppen, um Ziele, Strategie und Maßnahmen zu informieren.
- RICHTEN Sie Strategie auf Ziele und Aktionen auf Strategie aus, indem effektive Entscheidungsfindung genutzt wird, die Werte, Chancen, Bedrohungen und Anforderungen berücksichtigt.
- FÜHRE Maßnahmen durch, die Dinge fördern und belohnen, die wünschenswert sind, unerwünschte Dinge verhindern und beheben und so schnell wie möglich erkennen, wenn etwas passiert.
- ÜBERPRÜFEN Sie die Gestaltung und operative Effektivität der Strategie und der Maßnahmen sowie die fortlaufende Angemessenheit der Ziele zur Verbesserung der Organisation.
Diese Komponenten beschreiben einen iterativen kontinuierlichen Verbesserungsprozess, um eine prinzipielle Leistung zu erreichen, und werden weiter in Elemente unterteilt, die dann durch Praktiken, Aktionen und Kontrollen unterstützt werden. Die Aktionen und Kontrollen werden in drei Typen eingeteilt, die Organisationen je nach Kontext kombinieren können:
- Proaktiv
- Detektiv
- Responsive
GRC-Anwendungsfälle
Organisationen nutzen GRC, um Prozesse und Werkzeuge zu integrieren, um Risiken zu managen, Compliance-Anforderungen zu erfüllen und ihre eigenen Ziele zu erreichen. Hier sind typische Anwendungsbeispiele:
- Festlegung von Richtlinien und Praktiken
- Ein GRC-Rahmen hilft Organisationen, Richtlinien und Praktiken zu etablieren, um das Compliance-Risiko zu minimieren.
- IT- und Sicherheits-GRC-Lösungen nutzen zeitnahe Informationen zu Daten, Infrastruktur und Anwendungen (virtuell, mobil, Cloud).
- Effizienzsteigerung
- Die Zentralisierung von Themen in einem Framework eliminiert doppelte Aufwand.
- GRC schafft eine "einzige Wahrheitsquelle", um allen konsistente und aktuelle Informationen bereitzustellen.
- Optimierung der GRC-Aktivitäten
- Die Überwachung von Compliance, Risiken und Governance kann automatisiert werden, um manuelle Arbeit zu reduzieren.
- Viele Aufgaben können systematisiert werden, um Zeit zu sparen und Fehler zu reduzieren.
- Verwaltung von Finanz- und KI-gesteuerten Modellen
- GRC leitet die Modellentwicklung, Validierung und -nutzung.
- Das erleichtert die Katalogisierung und Verwaltung aller verwendeten Modelle.
- GRC stellt sicher, dass die Modelle den geltenden Vorschriften entsprechen.
- GRC stellt Richtlinien und Standards bereit, wie Organisationen KI ethisch nutzen können.
- Risikobewertung und -reduzierung
- Organisationen können mit der Prävention vorankommen, indem sie den Rahmen nutzen, um Risiken zu identifizieren.
- GRC erleichtert die Erstellung von Szenarien zur Analyse und die Entwicklung proaktiver Schutzmaßnahmen zur Problemvermeidung.
- Unterstützung für Unternehmen mit Compliance-Versagen
- GRC kann Organisationen dabei helfen, Vorfälle zu verfolgen und zu analysieren, um die Ursachen zu identifizieren, und bietet eine Audit-Spur.
- Das Rahmenwerk unterstützt bei Wirkungsanalysen, Vorfallreaktion und Korrekturmaßnahmen.
- GRC bietet Unterstützung im Falle zukünftiger Ausfälle.
- Verbesserung der Einhaltung der Vorschriften
- GRC hilft Organisationen, Bereiche zu identifizieren, in denen sie nicht konform und verwundbar sind.
- Es unterstützt proaktive Berichterstattung.
- GRC trägt dazu bei, eine Kultur der Einhaltung zu schaffen.
- Bessere Richtlinien und Verwaltung
- Organisationen können ihre Richtlinien standardisieren und konsequent umsetzen.
- Es ist einfacher, auf regulatorische Änderungen schnell, sogar automatisch zu reagieren.
- Unternehmen können schnellere und fundiertere Entscheidungen treffen.
GRC-Lösungen
Um den Bedürfnissen von GRC gerecht zu werden, greifen viele Organisationen auf technologische Lösungen zurück. Diese Lösungen ermöglichen es der Führung, GRC im gesamten Unternehmen zu überwachen, indem sie sicherstellen, dass Geschäftsprozesse und Informationstechnologie weiterhin mit den Governance-, Risiko- und Compliance-Anforderungen der Organisation übereinstimmen. Zu den Fähigkeiten gehören:
- Risikomanagement (Protokollierung, Analyse und Management)
- Dokumentenmanagement
- Prüfungsmanagement
- Berichterstattung
- Analytik
Ein GRC-Tool allein reicht jedoch nicht aus, um eine effektive GRC zu garantieren. Technologie hat keine Ethik – Menschen haben sie. Daher muss GRC aus der Perspektive von Menschen und Prozessen betrachtet werden, noch bevor Technologie berücksichtigt wird.
Technologie ist jedoch ein sehr guter Ermöglicher, um die "Compliance"-Belastung zu reduzieren, die mit der Sammlung und Verwaltung von Unterlagen einhergehen, die erforderlich sind, um nachzuweisen, dass die Organisation die GRC-Anforderungen erfüllt, ohne die Mitarbeiter zu überlasten, die sich stattdessen auf die Wertschöpfung konzentrieren sollten.
Herausforderungen bei der Implementierung von GRC-Systemen
Trotz der vielen Vorteile kann die Implementierung von GRC-Systemen für manche Organisationen schwierig sein. Um die Einführung reibungslos zu gestalten und den vollen Nutzen aus dem Framework zu ziehen, sollten Sie überlegen, wie man Probleme wie:
- Change Management
- Obwohl GRC gute Entscheidungen in einem sich schnell verändernden Geschäftsumfeld unterstützt, lehnen einige Organisationen Veränderungen ab oder fehlen die Agilität, um auf neue Erkenntnisse zu reagieren.
- Datenmanagement
- GRC ermöglicht es, Datensilos aufzulösen, sodass Daten aus jedem Teil der Organisation innerhalb der Organisation geteilt werden können. Die Beseitigung doppelter Daten und die Bewältigung von Datenmanagementproblemen sind jedoch sehr reale Herausforderungen.
- Fehlendes umfassendes GRC-Rahmenwerks
- Einige Organisationen haben Schwierigkeiten, GRC nahtlos in Geschäftsaktivitäten zu integrieren, was zu einem fragmentierten GRC-Rahmen führt.
- Entwicklung der ethischen Kultur
- Die kollaborative Natur von GRC und der Bedarf an Teilen und Transparenz können den Status quo einiger Organisationen infrage stellen. Klare Führung und Anerkennung ethischen Verhaltens sind Schlüssel zur Etablierung einer neuen Kultur.
- Unzureichende Technologie und andere Ressourcen
- Alt-IT-Systeme haben möglicherweise nicht die Flexibilität oder das Potenzial zur Skalierung, was die Einführung verlangsamt und mehr manuelle Arbeit verursacht.
- Die Umsetzung erfordert eine Investition von Zeit, Talent und Geld, was in manchen Organisationen möglicherweise nicht möglich ist.
- Unzureichende Ausbildung
- Ihre Organisation verfügt möglicherweise nicht über Fachkräfte in der Umsetzung und bei den Themen der GRC-Themen. Das Ergebnis kann zu Widerstand gegen die Einführung von GRC und zu schlechter Umsetzung führen.
Zusätzliche Ressourcen
Erfahren Sie mehr zu diesem Thema im BMC Security & Compliance Blog und unserem Leitfaden zur Sicherheit & Compliance.
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.