




Auf einen Blick: Ein Informationssicherheitsmanagementsystem (ISMS) ist ein strukturiertes Rahmenwerk zur Verwaltung von Sicherheit und Risiken innerhalb von Organisationen, geleitet von Standards wie ISO 27001. Es betont kontinuierliche Verbesserung durch das Plan-Do-Check-Act-Modell.
- ISMS richtet die Sicherheit an die geschäftlichen Bedürfnisse aus und umfasst Risikomanagement und Compliance.
- Wichtige Komponenten sind Zugriffskontrolle, Asset Management und Incident Management.
Jeder technologiegetriebene Geschäftsprozess ist Sicherheits- und Datenschutzbedrohungen ausgesetzt. Ausgefeilte Technologien sind in der Lage, Cyberangriffe zu bekämpfen, aber diese reichen nicht aus: Organisationen müssen sicherstellen, dass Geschäftsprozesse, Richtlinien und das Verhalten der Belegschaft diese Risiken minimieren oder mindern.
Da dieser Weg weder einfach noch klar ist, übernehmen Unternehmen Rahmenwerke, die helfen, die besten Praktiken für Informationssicherheit (InfoSec) zu erreichen. Hier kommen Informationssicherheitsmanagementsysteme ins Spiel – schauen wir uns das mal an.
Was ist ein ISMS?
Ein Informationssicherheitsmanagementsystem (ISMS) ist ein Rahmen aus Richtlinien und Kontrollen, die Sicherheit und Risiken systematisch und im gesamten Unternehmen – Informationssicherheit – steuern. Diese Sicherheitskontrollen können gemeinsamen Sicherheitsstandards folgen oder stärker auf Ihre Branche ausgerichtet sein.
ISO 27001 ist zum Beispiel eine Sammlung von Spezifikationen, die beschreiben, wie ISMS-Richtlinien und -Kontrollen erstellt werden, verwaltet und implementiert werden. Die ISO schreibt keine spezifischen Maßnahmen vor; stattdessen gibt sie Richtlinien zur Entwicklung geeigneter ISMS-Strategien.
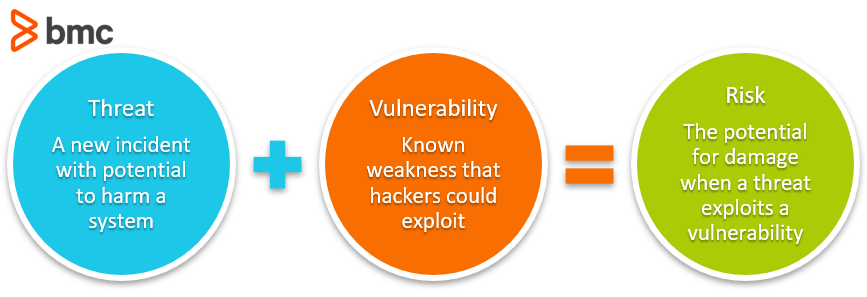
Der Rahmen für ISMS konzentriert sich üblicherweise auf Risikobewertung und Risikomanagement. Betrachten Sie es als einen strukturierten Ansatz für den ausgewogenen Abwägung zwischen Risikominderung und den anfallenden Kosten (Risiko).
Organisationen, die in streng regulierten Branchenbereichen wie Gesundheitswesen oder Finanzen tätig sind, benötigen möglicherweise ein breites Spektrum an Sicherheitsaktivitäten und Risikominderungsstrategien.
(Berücksichtigen Sie das InfoSec-Management in Ihre gesamte IT-Sicherheitspolitik.)
Kontinuierliche Verbesserung der Informationssicherheit
Während ISMS darauf ausgelegt ist, ganzheitliche Fähigkeiten im Bereich Informationssicherheitsmanagement zu etablieren, erfordert die digitale Transformation von Organisationen, dass sie kontinuierliche Verbesserungen und Weiterentwicklungen ihrer Sicherheitsrichtlinien und -kontrollen übernehmen.
Die von einem ISMS definierte Struktur und Grenzen gelten möglicherweise nur für einen begrenzten Zeitrahmen, und die Belegschaft hat in den Anfangsphasen Schwierigkeiten, sie zu übernehmen. Die Herausforderung für Organisationen besteht darin, diese Sicherheitskontrollmechanismen weiterzuentwickeln, wenn sich ihre Risiken, Kultur und Ressourcen verändern.
Laut ISO 27001 folgt die ISMS-Implementierung einem Plan-Do-Check-Act (PCDA)-Modell zur kontinuierlichen Verbesserung von ISM-Prozessen:
- Plane. Identifiziere die Probleme und sammle nützliche Informationen, um Sicherheitsrisiken zu bewerten. Definieren Sie die Richtlinien und Prozesse, die zur Bekämpfung der Ursachen des Problems verwendet werden können. Entwickeln Sie Methoden zur kontinuierlichen Verbesserung der Fähigkeiten im Informationssicherheitsmanagement.
- Tun Sie es. Setzen Sie die entwickelten Sicherheitsrichtlinien und -verfahren um. Die Umsetzung folgt den ISO-Standards, aber die tatsächliche Umsetzung basiert auf den verfügbaren Ressourcen Ihres Unternehmens.
- Check. Überwachen Sie die Wirksamkeit von ISMS-Richtlinien und -Kontrollen. Bewerten Sie greifbare Ergebnisse sowie Verhaltensaspekte, die mit den ISM-Prozessen verbunden sind.
- Handeln. Konzentrieren Sie sich auf kontinuierliche Verbesserungen. Dokumentieren Sie die Ergebnisse, teilen Sie Wissen und nutzen Sie eine Rückkopplungsschleife, um zukünftige Iterationen der Umsetzung von ISMS-Richtlinien und -Kontrollen im PCDA-Modell anzugehen.
Beliebte ISMS-Rahmenwerke
ISO 27001 ist führend in der Informationssicherheit, aber auch andere Rahmenwerke bieten wertvolle Orientierung. Diese anderen Rahmenwerke orientieren sich oft an ISO 27001 oder anderen branchenspezifischen Richtlinien.
- ITIL, das weit verbreitete Service-Management-Framework, verfügt über eine eigene Komponente namens Information Security Management (ISM). Das Ziel von ISM ist es, IT und Unternehmenssicherheit in Einklang zu bringen, um sicherzustellen, dass InfoSec in allen Aktivitäten effektiv verwaltet wird.
- COBIT, ein weiteres IT-orientiertes Framework, widmet viel Zeit darauf, wie Asset-Management und Konfigurationsmanagement die Grundlage für Informationssicherheit sowie für nahezu alle anderen ITSM-Funktionen sind – selbst solche, die nicht mit InfoSec zu tun haben.
ISMS-Sicherheitskontrollen
ISMS-Sicherheitskontrollen umfassen mehrere Bereiche der Informationssicherheit, wie im ISO 27001-Standard festgelegt. Der Katalog enthält praktische Richtlinien mit folgenden Zielen:
- Informationssicherheitsrichtlinien. Eine übergeordnete Ausrichtung und Unterstützung helfen dabei, geeignete Sicherheitsrichtlinien festzulegen. Die Sicherheitsrichtlinie ist einzigartig für Ihr Unternehmen und entwickelt im Kontext Ihrer sich wandelnden Geschäfts- und Sicherheitsbedürfnisse.
- Organisation der Informationssicherheit. Dies adressiert Bedrohungen und Risiken innerhalb des Unternehmensnetzwerks, einschließlich Cyberangriffen von externen Akteuren, internen Bedrohungen, Systemausfällen und Datenverlust.
- Vermögensverwaltung. Diese Komponente umfasst organisatorische Vermögenswerte innerhalb und außerhalb des IT-Netzwerks des Unternehmens, was den Austausch sensibler Geschäftsinformationen umfassen kann.
- Personalsicherheit. Richtlinien und Kontrollen bezüglich Ihres Personals, Ihrer Aktivitäten und menschlichen Fehler, einschließlich Maßnahmen zur Reduzierung des Risikos durch Insider-Bedrohungen und Schulungen der Belegschaft, um unbeabsichtigte Sicherheitslücken zu vermeiden.
- Physische und ökologische Sicherheit. Diese Richtlinien umfassen Sicherheitsmaßnahmen zum Schutz physischer IT-Hardware vor Schäden, Verlust oder unbefugtem Zugriff. Während viele Organisationen die digitale Transformation nutzen und sensible Informationen in sicheren Cloud-Netzwerken außerhalb des Hauses speichern, muss die Sicherheit physischer Geräte, die zum Zugriff auf diese Informationen genutzt werden, berücksichtigt werden.
- Kommunikation und Betriebsmanagement. Systeme müssen unter Respekt und Wartung von Sicherheitsrichtlinien und -kontrollen betrieben werden. Der tägliche IT-Betrieb wie Servicebereitstellung und Problemmanagement sollte IT-Sicherheitsrichtlinien und ISMS-Kontrollen befolgen.
- Zugriffskontrolle. Dieser Politikbereich befasst sich mit der Begrenzung des Zugangs für autorisiertes Personal und der Überwachung des Netzwerkverkehrs auf anomales Verhalten. Zugriffsberechtigungen beziehen sich sowohl auf digitale als auch auf physische Technologiemedien. Die Rollen und Verantwortlichkeiten von Einzelpersonen sollten klar definiert sein, wobei der Zugang zu Geschäftsinformationen nur bei Bedarf verfügbar ist.
- Beschaffung, Entwicklung und Wartung von Informationssystemen. Sicherheitsbewährte Praktiken sollten über den gesamten Lebenszyklus des IT-Systems hinweg aufrechterhalten werden, einschließlich der Phasen Beschaffung, Entwicklung und Wartung.
- Informationssicherheit und Vorfallmanagement. Identifizieren und lösen Sie IT-Probleme so, dass die Auswirkungen auf Endnutzer minimiert werden. In komplexen Netzwerkinfrastrukturumgebungen können fortschrittliche technologische Lösungen erforderlich sein, um aufschlussreiche Vorfallkennzahlen zu identifizieren und potenzielle Probleme proaktiv zu mindern.
- Business Continuity Management. Vermeiden Sie wann immer möglich Unterbrechungen der Geschäftsprozesse. Idealerweise wird jede Katastrophensituation sofort von einer Wiederherstellung und Verfahren zur Schädenminimierung begleitet.
- Compliance. Sicherheitsanforderungen müssen von den Aufsichtsbehörden durchgesetzt werden.
- Kryptographie. Unter den wichtigsten und effektivsten Kontrollen zum Schutz sensibler Informationen ist sie für sich genommen kein Allheilmittel. Daher regeln ISMs, wie kryptografische Kontrollen durchgesetzt und verwaltet werden.
- Lieferantenbeziehungen. Drittanbieter und Geschäftspartner benötigen möglicherweise Zugriff auf das Netzwerk und sensible Kundendaten. Es ist möglicherweise nicht möglich, Sicherheitskontrollen bei einigen Lieferanten durchzusetzen. Dennoch sollten angemessene Kontrollen ergriffen werden, um potenzielle Risiken durch IT-Sicherheitsrichtlinien und vertragliche Verpflichtungen zu mindern.
Diese Komponenten und Domänen bieten allgemeine Best Practices für den Erfolg im Bereich InfoSec. Obwohl diese von Framework zu Framework subtil variieren können, wird die Berücksichtigung und Ausrichtung dieser Domains viel in Bezug auf Informationssicherheit bieten.
Verwandte Literatur
- BMC Sicherheits- und Compliance-Blog
- Das MITRE ATT&CK-Framework erklärt
- Top-IT-Sicherheits-, InfoSec- und Cybersecurity-Konferenzen
- 7 geschäftskritische IT-Richtlinien und deren Umsetzung
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.