




Auf einen Blick: Das MITRE ATT&CK-Framework bietet einen umfassenden Überblick über Cyberangriffstaktiken und -techniken und verbessert die organisatorische Sicherheit. Es kategorisiert das Verhalten von Angreifern und bietet Verteidigungsstrategien an, die auf realen Vorfällen basieren.
- Unterstützt die Identifizierung und Reaktion auf Cyberbedrohungen.
- Deckt verschiedene Betriebssysteme und mobile Plattformen ab.
Das MITRE ATT&ACK-Framework ist eine kostenlose, global zugängliche Ressource, die Organisationen durch mutmaßliche Sicherheitsverletzungen führen kann – und die Unternehmenskultur rund um das Risikomanagement verändern kann. Das MITRE ATT&CK-Framework basiert auf dokumentiertem Wissen über:
- Verhalten von Gegner/Angreifern
- Bedrohungsmodelle
- Techniken
- Minderungstaktiken
Die Idee dahinter ist, dass Organisationen sich durch das Verständnis der vielfältigen Angriffsarten von Angreifern besser auf die Risiken vorbereiten können. In diesem Artikel werden wir erläutern, was das MITRE ATT&CK Framework ist und wie es Ihre Sicherheitsinitiativen unterstützen kann.
Was ist das MITRE ATT&CK-Framework?
Das ATT&CK-Framework bietet die Perspektive des Angreifers auf jede Phase des Cyberangriffslebenszyklus, von Anfang bis Ende. MITRE ATT& CK wurde 2013 von der gemeinnützigen Organisation MITRE als gemeinschaftsgeführte Initiative entwickelt. Sein Name leitet sich vom Akronym für Adversarial Tactics, Techniques, and Common Knowledge (ATT&CK) ab. Das Konzept – eine End-to-End-Cyberattack-Taxonomie als Referenz zur Gewinnung der Eindringlingsperspektive zu verwenden – ist nicht neu. (Die Lockheed Martin Cyber Kill Chain ist ein weiteres beliebtes Framework zur Modellierung und zum Verständnis von Angreiferverhalten.) Zuvor waren so umfangreiche Informationen nur auf zwei Arten verfügbar:
- Durch erfahrene Cybersicherheits-Incident-Responder mit umfassender Erfahrung.
- Als klassifizierte Dokumentation in großen Unternehmen , die regelmäßig Advanced Persistent Threats (APTs) mit einer dedizierten, internen Sicherheitsbelegschaft adressieren.
Doch das ATT&CK-Framework ist einzigartig darin, wie es die verschiedenen Angriffstechniken und -verfahren in konkreten Beispielen untersucht, geeignete Minderungsstrategien vorschlägt und die Sprache standardisiert. Der Mehrwert der Verwendung des MITRE ATT&CK-Rahmens hat also drei zentrale Punkte:
- Tiefgehende reale Beispiele relevanter und angemessener gegnerischer Verhaltensweisen
- Umweltspezifische Angriffstechniken und -methoden
- Standardisierte Sprache für verschiedene Angreifermethoden
Das Rahmenwerk ermöglicht Sichtbarkeit und Zugriff, sodass Cybersicherheitspersonal eine Vielzahl von Cybersicherheitsrisiken mit dem richtigen Ansatz des Risikomanagements identifizieren und darauf reagieren kann. Das ATT&CK-Rahmenwerk deckt mehrere Cybersicherheitsdisziplinen ab, darunter:
- Erkennung
- Intelligenz
- Eindämmung
- Risikomanagement
- Sicherheitstechnik

Das MITRE ATT&CK-Framework deckt mobile, Enterprise (Cloud) und Pre-Exploit-Phasen für verschiedene Cybersecurity-Disziplinen ab, darunter:
Wer kann das ATT&CK-Framework verwenden?
Was die Nutzung dieses Frameworks betrifft, kann das Wissen jede Organisation leiten, sei es privat, gemeinnützig oder staatlich. Das MITRE ATT&CK-Framework unterstützt sowohl mobile als auch Unternehmensumgebungen. Die eigentliche Unterscheidung erfolgt jedoch nach Betriebssystemen. Die derzeit unterstützten Betriebssysteme sind:
- Unternehmen: PRE, Windows, macOS, Linux, Cloud & Netzwerk
- Mobil: Android & iOS
Andere Betriebssysteme, einschließlich z/OS, sind nicht verfügbar, könnten aber in Zukunft hinzugefügt werden.
Die ATT&CK-Matrix für Unternehmen
Die ATT&CK-Matrix kategorisiert verschiedene Taktiken, die Gegner in verschiedenen Phasen des Angriffs anwenden. Betrachten Sie die Matrix als eine Referenztabelle, die beschreibt, wie diese Techniken eine bestimmte Aufgabe oder ein Ziel in den verschiedenen Phasen eines Angriffs erfüllen können. Im Folgenden finden Sie die 14 Kategorien von Unternehmenstaktiken im gesamten Angriffslebenszyklus. Wir haben einige Beispiele aufgenommen, wobei die vollständigen Matrix-Kategorien umfassende Techniken bieten.
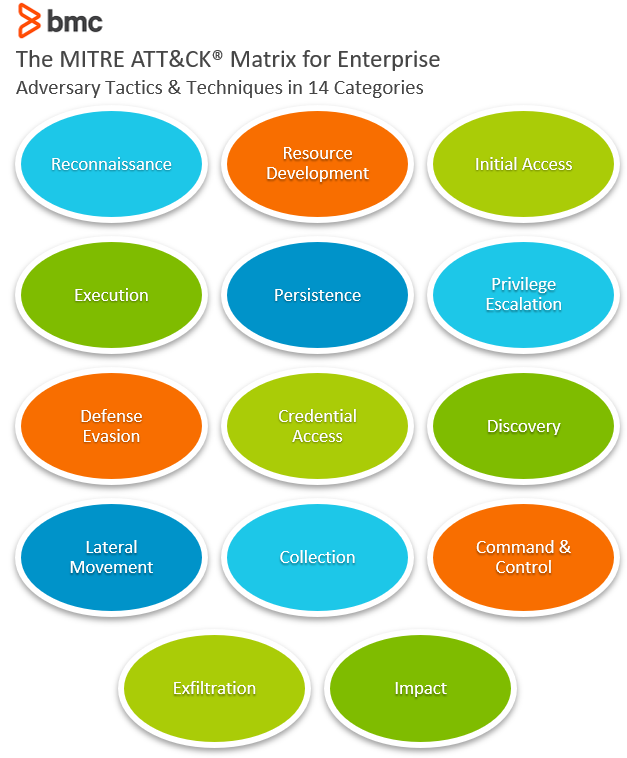
Aufklärung (10 Techniken)
Der erste Schritt im Lebenszyklus des Angreifers ist das Sammeln von Informationen, um gezielte Ziele zu erleichtern. Beispieltechniken, die die Angreifer hier anwenden könnten, sind:
- Aktives Scannen
- Phishing
- Sammeln von opferbezogenen Informationen
Ressourcenentwicklung (6 Techniken)
In der Ressourcenentwicklungsphase etabliert der Gegner die Ressourcen und Fähigkeiten, die für die Durchführung eines Cyberangriffs notwendig sind. Einige Techniken hier umfassen:
- Erwerb und/oder Kompromittierung von Infrastruktur
- Kompromittieren oder Konten aufbauen
- Entwicklung von Fähigkeiten
Erster Zugang (9 Techniken)
In dieser Phase handelt es sich um die ersten Versuche des Gegners, auf ein IT-Netzwerk zuzugreifen. Gängige Techniken, um im Netzwerk Fuß zu fassen, wie zum Beispiel:
- Drive-by-Kompromiss
- Spearphishing
- Ausnutzung externer Ferndienste und schwacher Passwörter
Angreifer können diese kompromittierten Konten und Schwachstellen nutzen, um später umfassendere Angriffe durchzuführen.
Ausführung (10 Techniken)
In der Ausführungsphase führen Angreifer bösartigen Code auf dem Zielnetzwerk aus. Sie können dies tun, indem sie eingebaute Skriptumgebungen und Interpreter kompromittieren, um benutzerdefinierten Code für die Netzwerkerkundung auszuführen, Daten und Zugangsdaten zu stehlen. Häufige Zielinterpreter sind:
- PowerShell, Windows Command Shell und Unix Shell
- Python- und JavaScript-Installationen
Persistenz (18 Techniken)
Hier versucht der Angreifer, einen Fuß zu fassen und Verteidigungsversuchen zu umgehen. Sobald ein Codeskript ausgeführt wurde, können die Angreifer defensive Aktionen (von Ihrer Organisation) verhindern, die den Angriffslebenszyklus unterbrechen würden. Diese Unterbrechungen können durch Systemneustarts, Änderungen der Zugangsdaten und Konfigurationszurücksetzungen verursacht werden. Gegner bestehen mit Techniken wie:
- Konten manipulieren
- Änderung von SSH-Authentifizierungsschlüsseln, Authentifizierungspaketen, Diensten und Registry-Schwächen
Privilegien-Eskalation (12 Techniken)
Die Eskalation von Privilegien tritt auf, wenn die Angreifer Zugriff auf erhöhte Berechtigungen im Netzwerk erhalten, wie etwa Root- und Admin-Zugriffsrechte. Zu den Techniken gehören:
- Sudo-Caching
- Umgehung von Benutzerzugriffskontrollen
- Hafenüberwachung
Verteidigungsausweichen (37 Techniken)
Nun vermeiden die Angreifer die Entdeckung, indem sie Sicherheitssysteme und Skripte deaktivieren oder deinstallieren. Sie tarnen böswillige Aktivitäten unter bekannten und vertrauenswürdigen Prozessen, die unter dem Radar bleiben, und umgehen potenzielle Abwehrmechanismen. Gängige Techniken in dieser Phase sind:
- Missbrauch von Höhenkontrollmechanismus
- Erhöhte Hinrichtung
- Token-Imitation
Zugang zu Zertifikaten (15 Techniken)
Der Zugriff auf Zugangsdaten ist die Phase, in der Angreifer Kontozugangsdaten stehlen. Angreifer nutzen Techniken wie Keylogging, Brute Force, Passwortknacken – sogar Raten –, um auf Systeme zuzugreifen und abrupte Konten im Netzwerk zu genehmigen.
Entdeckung (25 Techniken)
Gegner entdecken das größere Netzwerk und verstehen, welche Einstiegspunkte und entsprechenden Netzwerkumgebungen nach der Kompromittierung für ihre Ziele am besten geeignet sind. Beispiele hier sind:
- Berichterstattung
- Entdeckung von Infrastruktur und Cloud-Diensten
- Netzwerkschnüffeln
- Entdeckung von Richtlinien- und Berechtigungsgruppen
Seitliche Bewegung (9 Techniken)
In dieser Phase bewegen sich die Angreifer seitlich über die Netzwerkumgebung, wechseln zwischen Systemen und berücksichtigen unauffälligere Operationen. Der Prozess beinhaltet die Kompromittierung von mehr legitimen Zugangsdaten sowie Netzwerk- und Standard-Betriebssystemtools. Techniken umfassen:
- Internes Spearphishing
- Ferndienstausnutzung
- SSH-Entführung
Sammlung (17 Techniken)
Gegner sammeln Informationen und Quellen, die notwendig sind, um Daten zu stehlen und zu exfiltrieren, darunter, aber sicherlich nicht beschränkt auf, E-Mails, Tastatureingaben, Datenbanken und Archive.
Führung und Kontrolle (16 Techniken)
In dieser Phase kontrollieren die Angreifer das Netzwerk und die Systeme mit verschiedenen Tarnstufen. Die Systeme reagieren auf Befehle des Gegners und ahmen normales Netzwerkverhalten nach, um eine mögliche Entdeckung zu vermeiden. Die Angreifer kommunizieren die Befehle mit:
- Bestehende Anwendungsschichtprotokolle
- Datenkodierung
- Datenverschleierung
- Mehrstufige Kanäle
Exfiltration (9 Techniken)
In dieser Phase exfiltrieren die Angreifer schließlich relevante Daten aus dem kompromittierten Netzwerk. Die Daten werden oft komprimiert und verschlüsselt, bevor sie außerhalb des Netzwerks übertragen werden. Gängige Techniken in dieser Phase sind:
- Automatisierte Exfiltration
- Exfiltration über Webdienste oder physische Medien
Wirkung (13 Techniken)
Der Angriffszyklus endet mit der Manipulation, Störung oder Zerstörung kompromittierter Systeme, Netzwerkkomponenten, Konten und Daten. Techniken in dieser Phase können umfassen:
- Entfernung des Kontozugriffs
- Datenvernichtung
- Datenverschlüsselung und -manipulation
- Disk-Löschungen
- Denial-of-Service-Angriffe auf das Netzwerk
- Ressourcenkaperung
MITRE ATT&CK und der Hauptrechner
Obwohl die ATT&CK-Matrix den Großrechner noch nicht enthält, können Organisationen das Wissen des Frameworks über Verhaltensweisen nutzen. Der Großrechner ist wie jedes andere System in Ihrer Umgebung – er ist anfällig für Angriffe von innerhalb und außerhalb Ihres Perimeters. Das Verhalten und die Methoden der Angreifer teilen viele Merkmale, egal welches System sie zu kompromittieren versuchen. Indem Sie sich dieser Verhaltensweisen und Methoden bewusst sind, können Sie Ihre Abwehr verstärken und feststellen, wann ein potenzieller Bedrohungsvorfall schnell von Ihren Betriebs- und Sicherheitsteams untersucht werden sollte. (Erfahren Sie, wie ein wirklich selbstverwalteter Großrechner möglich ist.)
Verwandte Literatur
- BMC Sicherheits- und Compliance-Blog
- Mainframe mit deiner XDR-Strategie verbinden
- Digital Forensics & Incident Response (DFIR): Eine Einführung
- Forrester: Ein falsches Gefühl von Mainframe-Sicherheit
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.