




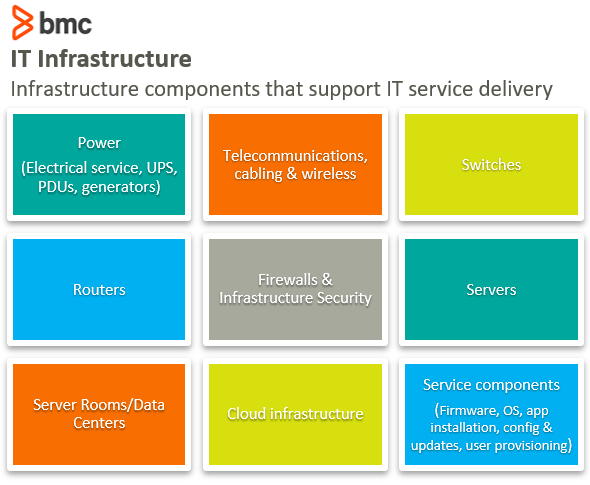
Auf einen Blick: Die IT-Infrastruktur umfasst die Hardware, Software, Netzwerke und Einrichtungen, die für die Bereitstellung von IT-Dienstleistungen unerlässlich sind. Wichtige Komponenten sind Netzwerkswitches, Router, Firewalls und Server, die zusammen ein effizientes Management und die Kommunikation innerhalb von Netzwerken unterstützen.
- Netzwerkswitches verbinden Geräte in einem lokalen Netzwerk (LAN).
- Firewalls schützen Netzwerke, indem sie den Datenverkehr steuern.
- Server stellen zentralisierte Ressourcen für Nutzer bereit.
IT-Infrastruktur
Ich stelle mir Infrastruktur gerne als alles vor, von Wall Jack zu Wall Jack. Infrastruktur so zu betrachten, ermöglicht effektive Gespräche mit denen, die mit den verschiedenen Komponenten weniger vertraut sind.
Der Begriff IT-Infrastruktur ist im ITIL definiert als ein kombinierter Satz aus Hardware, Software, Netzwerken, Einrichtungen usw. (einschließlich aller IT-bezogenen Ausrüstungen), die zur Entwicklung, Tests, Bereitstellung, Überwachung, Steuerung oder Unterstützung von IT-Dienstleistungen verwendet werden.
Zugehörige Personen, Prozesse und Dokumentationen sind kein Teil der IT-Infrastruktur.
[Helix-Video]
Personen
Umschalten
Ein Netzwerk-Switch ist das Gerät, das die Verbindung zwischen Netzwerkgeräten in einem lokalen Netzwerk (LAN) bereitstellt. Ein Switch enthält mehrere Ports, die physisch mit anderen Netzwerkgeräten verbunden sind, darunter:
- Weitere Schalter
- Fräser
- Server
Frühe Netzwerke verwendeten Bridges, bei denen jedes Gerät den Datenverkehr aller anderen Geräte im Netzwerk "sah". Switches ermöglichen es zwei Geräten im Netzwerk, miteinander zu kommunizieren, ohne diesen Datenverkehr an alle Geräte im Netzwerk weiterleiten zu müssen.
Fräser
Router bewegen Pakete zwischen Netzwerken. Routing ermöglicht es Geräten, die auf verschiedenen LANs getrennt sind, miteinander zu kommunizieren, indem der nächste "Hop" bestimmt wird, der es dem Netzwerkpaket schließlich ermöglicht, sein Ziel zu erreichen.
Wenn du jemals deine IP-Adresse auf einer Arbeitsstation manuell konfiguriert hast, war der Standard-Gateway-Wert, den du eingegeben hast, die IP-Adresse deines Routers.
Firewalls
Firewalls sind Sicherheitsgeräte am Rand des Netzwerks. Die Firewall kann als Wächter oder Torwächter betrachtet werden.
Eine Reihe von Regeln definiert, welche Arten von Netzwerkverkehr durch die Firewall zugelassen werden und welche blockiert werden.
In der einfachsten Version einer Firewall können Regeln erstellt werden, die einen bestimmten Port und/oder ein Protokoll für den Datenverkehr von einem Gerät (oder einer Gruppe von Geräten) zu einem Gerät oder einer Gruppe von Geräten erlauben. Wenn Sie zum Beispiel Ihren eigenen Webserver hosten und ihn auf nur Webverkehr beschränken möchten, haben Sie typischerweise zwei Firewall-Regeln, die ungefähr so aussehen:
Server
| Quelle | Ziel | Port / Protokoll | Beschreibung |
| Jede | 10.1.1.100 | 80 / http | Webverkehr in |
| Jede | 10.1.1.100 | 443/ https | Sichere Webverkehr in |
Die Quelle ist das originelle Gerät. In diesem Fall bedeutet 'jeder' 'beliebigen Computer die Kommunikation erlauben'. Das Ziel ist die spezifische IP-Adresse Ihres internen Webservers. Port/Protokoll definiert, welche Art von Datenverkehr vom Quell- zum Zielgerät erlaubt ist. Die meisten Firewall-Geräte erlauben eine Beschreibung für jede Regel, die keinen Einfluss auf die Regel selbst hat. Sie wird nur für Notizen verwendet.
Firewall-Geräte können schnell kompliziert werden. Es gibt viele verschiedene Arten von Firewalls, die das Management des Datenverkehrs auf unterschiedliche Weise angehen. Detaillierte Firewall-Fähigkeiten und -Methoden liegen außerhalb des Rahmens dieses Beitrags.
Ein Netzwerkserver ist einfach ein weiterer Computer, aber in der Regel größer in Bezug auf Ressourcen, als die meisten Menschen denken. Ein Server ermöglicht es mehreren Nutzern, auf seine Ressourcen zuzugreifen und diese zu teilen. Es gibt mehrere Servertypen, wobei die folgenden zu den häufigsten gehören:
- Ein Dateiserver bietet Endnutzern einen zentralen Speicherort für Dateien. Bei korrekter Konfiguration können Dateiserver bestimmten Benutzern den Zugriff auf Dateien ermöglichen oder verhindern.
- Ein Verzeichnisserver stellt eine zentrale Datenbank von Benutzerkonten bereit, die von mehreren Computern genutzt werden kann. Dies ermöglicht eine zentrale Verwaltung von Benutzerkonten, die zum Zugriff auf Serverressourcen verwendet werden.
- Webserver verwenden HTTP (Hyper Text Transfer Protocol), um Dateien über einen Webbrowser an Nutzer bereitzustellen.
- Es gibt auch Anwendungsserver, Datenbankserver, Druckserver usw.
Physische Anlagen
Die physische Anlage besteht aus allen Netzwerkverkabelungen in deinen Bürogebäuden sowie im Serverraum/Rechenzentrum. Dieser allzu oft vernachlässigte Teil deiner Infrastruktur ist meist das schwächste Glied und die Ursache der meisten Systemausfälle, wenn sie nicht richtig verwaltet werden. Es gibt zwei Haupttypen von Verkabelungen in der Infrastruktur:
- KAT 5/6/7
- Glasfaser
Jede Verkabelungsart hat mehrere verschiedene Untertypen, abhängig von der Geschwindigkeit und der Entfernung, die zum Anschließen von Geräten benötigt wird.
Nach der strengen ITIL-Definition gelten Menschen nicht als Teil der Netzwerkinfrastruktur. Ohne kompetente, gut qualifizierte Personen, die für den Betrieb und die Wartung Ihrer Infrastruktur verantwortlich sind, werden Sie jedoch die Fähigkeiten Ihrer Organisation künstlich einschränken.
- In größeren Organisationen gibt es Spezialstellen für jeden der in diesem Artikel genannten Bereiche.
- In kleineren Organisationen werden Sie feststellen, dass der allgemeine Systemadministrator (Systemadministrator) viele der Aufgaben übernimmt.
Serverräume/Rechenzentrum
Der Serverraum oder das Rechenzentrum in großen Organisationen kann als zentraler Kern Ihres Netzwerks betrachtet werden. Er ist der Ort, an dem Sie alle Ihre Server platzieren, und er fungiert in der Regel als Zentrum der meisten Netzwerke.
Infrastruktursoftware
Infrastruktursoftware ist vielleicht die "grauste" aller Infrastrukturkomponenten. Allerdings betrachte ich Serverbetriebssysteme und Verzeichnisdienste (wie MS Active Directory) als Teil der Infrastruktur. Ohne Mehrbenutzer-Betriebssysteme kann die Hardware ihre Infrastrukturfunktionen nicht ausführen.
Verwandte Literatur
- BMC IT Operations Blog
- IT-Infrastrukturplanung: Wie man anfängt
- Einführung in die Lastverteilung
- Was ist Software Defined Networking? SDN erklärt

Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.