




Auf einen Blick: Die Sicherung von Rechenzentren und Serverräumen ist entscheidend für den Schutz kritischer Infrastruktur und Daten. Dieser Leitfaden beschreibt wichtige Maßnahmen zur physischen Sicherheit, darunter die Einhaltung von Standards wie ISO 27001 sowie Best Practices für Notfallmaßnahmen und Umweltkontrollen.
Implementiere mehrschichtige Authentifizierung und eingeschränkten Zugriff.
Sorgen Sie für Brandsicherheit und warten Sie die HLK-Systeme zuverlässig.
Einrichtung automatisierter Notfalldienste für eine schnelle Reaktion.
Informationssicherheit ist ein entscheidendes Thema in der IT-Branche für Unternehmen, insbesondere wenn geschäftskritische Daten in Cloud-Rechenzentren außerhalb des Hauses gespeichert werden. Tatsächlich ist Cyberkriminalität das dringendste Problem, da laut einer aktuellen Umfrage 79 % der Organisationen, die Cloud-Computing-Dienste nutzen, einen Cloud-bezogenen Datenleck-Vorfall erlebt haben. Doch die Sicherheit des Cloud-Rechenzentrums geht um mehr als nur die Verteidigung gegen die weit verbreiteten Cyberkriminalitäts-Angriffsvektoren. Die physische Sicherheit von Hardware-Assets ist ebenso entscheidend für einen sicheren und zuverlässigen Betrieb eines Cloud-Rechenzentrums. In diesem Blog werden wir besprechen, was die physische Sicherheit eines Cloud-Rechenzentrums beinhaltet, welche Anwendungsstandards gelten und branchenbewährte Best Practices zur Sicherung Ihrer Cloud-Rechenzentrumsressourcen sind.
Sicherheitskontrollen für Rechenzentren und Serverräume
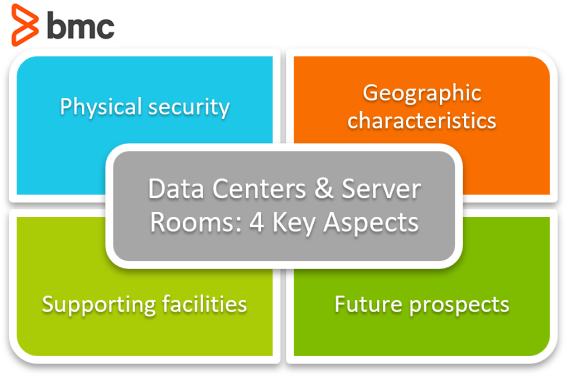
Cloud-Sicherheitskontrollen für Rechenzentren und Serverräume umfassen vier zentrale Aspekte des Rechenzentrums:
- Physische Sicherheit. Die Sicherheit statischer Systeme, die ein Rechenzentrum ausmachen. Die Gebäudestruktur, Hardwareressourcen, Infrastruktur für Versorgungsdienste sowie tragbare und mobile Objekte, die eine Rechenzentrumsanlage bilden, sind enthalten. Die Eigenschaften dieser Systeme bestimmen die Sicherheits- und physischen Bedrohungen, denen ein Rechenzentrum ausgesetzt ist, einschließlich Brand, unbefugter Zugriff, Arbeitsbedingungen für die Belegschaft und Zuverlässigkeit.
- Geographische Merkmale. Der Standort eines Rechenzentrums bestimmt die natürlichen Bedrohungen wie Erdbeben, Überschwemmungen und Vulkanausbrüche. Darüber hinaus hängen menschenverantwortliche Bedrohungen wie Einbruch, Unruhen, Unterbrechungen, Schäden und Abfangaktionen stark vom Standort der Zentrumsanlage ab.
- Unterstützende Einrichtungen. Bezieht sich auf die Dienstleistungen, die für einen reibungslosen Betrieb der Rechenzentren notwendig sind. Zu diesen Einrichtungen gehören die Infrastruktur von Versorgungsdiensten wie Energie, Wasser, Kühlung, Kommunikation und Klimaanlage. Notfalldienste wie Feuerwehr, Polizei und Notfallversorgung beeinflussen ebenfalls die Risikominderungskapazität eines Rechenzentrums.
- Zukünftige Aussichten. Wirtschaftliche, politische, geografische und demografische Faktoren beeinflussen, wie gut ein Standort langfristig für den Betrieb von Rechenzentren geeignet ist. Die Dienstleistungen und Einrichtungen, die Ihrem Serverraum zur Verfügung stehen, reichen vielleicht vorerst aus, aber bietet der Standort ausreichend Kapazität, Dienstleistungen und Einrichtungen, um in Zukunft skalieren zu können?
Sicherung deines Serverraums
Der erste Schritt zur Sicherung eines Serverraums besteht darin, einen zu entwerfen, der vollständig den führenden Industriestandards entspricht. Organisationen wie das National Institute of Standards and Technology (NIST) sowie staatliche Regulierungsbehörden stellen Leitlinien, Standards und Rahmenwerke bereit, die alle Aspekte der Serverraumsicherheit abdecken: physische, ökologische und Informationssicherheit. Einige der gängigen Sicherheitsstandards und Rahmenrichtlinien für Serverräume umfassen:
- ISO 27001
- ISO 20000-1
- SSAE 18 SOC 1 Typ II, SOC 2 Typ II und SOC 3
- NIST SPs (einschließlich SP 800-14, SP 800-23 und SP 800-53)
- Informationssicherungs-Rahmenwerk des Verteidigungsministeriums (DoD)
Best Practices im Serverraum
Die Sicherheit von Serverräumen ist ein fortlaufender Prozess. Die Sicherheitsrahmenwerke bieten Richtlinien zur Aufrechterhaltung der Serverraumsicherheit im Kontext veränderter äußerer Umstände und des Umfangs der IT-Abläufe. Sobald ein Rechenzentrumsraum gemäß den geltenden Standards gestaltet ist, umfassen die nächsten Schritte eine Reihe von Kontrollmechanismen, die helfen können, Bedrohungsvektoren von menschlichen Risiken bis hin zu Bedrohungen durch Naturkatastrophen zu verringern. Die folgenden Best Practices und Sicherheitskontrollen können Ihnen helfen, mit der Sicherheit von Rechenzentren zu beginnen:
Eingeschränkter Zugriff und mehrschichtige Authentifizierung
Nur das autorisierte Personal darf das Gelände betreten (und verlassen). Mehrere Sicherheitsebenen – Passwörter, RFID-Tags und Biometrie – können kombiniert werden, um die Umsetzung durchzusetzen. Serversysteme sollten isoliert werden, sodass das Prinzip des Least-Privileg-Zugriffs angewendet werden kann, um sicherzustellen, dass Schäden bei Kompromittierung auf isolierte Bereiche des Rechenzentrums beschränkt werden können. (Lesen Sie über Zero-Trust-Netzwerkzugang.)
Brandschutz & HLK
Brandvorfälle, Explosionen und unzureichende HLK-Anlagen beeinträchtigen die Zuverlässigkeit eines Serverraums. Diese Vorfälle können irreversible Schäden am Serverraum verursachen, insbesondere wenn die gespeicherten Daten nicht ausreichend dupliziert werden. Daher ist es wichtig, die Sicherheitskapazität des Gebäudes im Hinblick auf diese Risiken zu bewerten. Setzen Sie Branderkennungs- und Kontrollsysteme ein, automatisieren Sie die Leitung von Notfalldiensten und begrenzen Sie die Belegung des Gebäudes. Die Effizienz des Rechenzentrums hängt stark von den HLK-Systemen ab. Ein effektives Serverraumdesign berücksichtigt alle Aspekte der Belüftung, einschließlich der Schadensbegrenzung im Brandfall.
Gebäudestruktur und Versorgungsinfrastruktur
Die Hardware-Racks und die Gebäudestruktur sollten hoch in der Lage sein, schwere Hardwaregeräte zu tragen. Der Zugang zu diesen Geräten sollte bequem und systematisch sein: Fehlerbehebung, Reparaturen und Upgrades sollten nur wenig Zeit und Aufwand in Anspruch nehmen. Die Versorgungsinfrastruktur, die HVAC-Systeme antreibt, sollte für Folgendes ausgelegt sein:
- Hohe Kapazität
- Strukturelle Integrität
- Langes Leben
Informationssicherheit
Die physische Sicherheit eines Serverraums wirkt sich ebenfalls auf die Fähigkeit aus, Informationen zu sichern, die in den Serversystemen gespeichert sind. Wenn die Daten verschlüsselt sind, bleiben sie auch dann sicher, wenn die Speichergeräte im Serverraum kompromittiert sind. Ebenso sollten die Serversysteme auf Redundanz ausgelegt sein. Wenn ein Gerät nicht mehr betriebsbereit ist oder kompromittiert ist, sollten die gespeicherten Daten über alternative und redundante Speichergeräte zugänglich sein. (Erfahren Sie mehr über Redundanzen in Rechenzentren.)
Notfalldienste
Im Falle einer Sicherheitsverletzung oder eines Notfallvorfalls sollte der Zugang zu Notdiensten – Polizei, Gesundheitswesen und Feuerwehr – automatisiert und hoch zugänglich sein. Setzen Sie automatisierte Technologiesysteme ein, um die zuständigen Notdienste im Fall eines Vorfalls zu informieren, und arbeiten Sie mit privaten Sicherheitsdiensten zusammen, um die Sicherheit des Gebäudes zu verbessern.
Die Sicherung von Serverräumen ist ein entscheidendes Geschäft
Die Sicherung von Serverräumen ist absolut notwendig. Es ist kein billiges Unterfangen (möchtest du günstige Sicherheit?), daher musst du eine individuelle Balance zwischen Sicherheit, Zugänglichkeit und Kosten finden. Die Führung mag zögern, in Serversicherheit zu investieren, aber wenn du weißt, dass etwas schiefgehen wird, ist es nur eine Frage des Zeitpunkts, und du kannst dich entscheiden, offensiv zu agieren statt zu verteidigen. Ein guter Grundsatz der Serverraumsicherheit: Je mehr du kontrollierst, desto sicherer sind deine Server.
Verwandte Literatur
Leitfaden für Rechenzentrumsbetriebe
- Was sind Rechenzentrumsbetriebe?
- Sicherung von Rechenzentren und Serverräumen: Ziele und Best Practices
- Rechenzentrumsstufen: Was sind sie und warum sind sie wichtig?
- Was ist ein Colocation-Rechenzentrum?
- Erläuterung von Lösungen zum Management der Rechenzentrumsinfrastruktur (DCIM)
- Was ist ein softwaredefiniertes Rechenzentrum? SDDCs erklärt
- Wie sich Rechenzentrumsjobs im Zeitalter der Cloud verändern
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.