




Auf einen Blick: Bedrohungsbeseitigung ist ein proaktiver Prozess, der darauf abzielt, Cybersicherheitsbedrohungen zu identifizieren und zu beseitigen, um die Sicherheit zu erhöhen. Es beinhaltet kontinuierliche Überwachung und Automatisierung, um Schwachstellen effektiv zu verwalten.
- Best Practices umfassen die Integration von Sicherheit in Systeme, Asset Discovery und die Priorisierung von Schwachstellen.
- Kontinuierliche Verbesserung und die Förderung einer sicherheitsbewussten Kultur sind entscheidend für eine effektive Sanierung.
Es wird erwartet, dass Cyberkriminalität bis Ende 2021 weltweit Schäden in Höhe von 6 Billionen Dollar und bis zum Jahr 2025 jährlich 10,5 Billionen Dollar verursacht, mit einem jährlichen Wachstum von 15 %. Damit ist Cyberkriminalität bereits die drittgrößte Volkswirtschaft nach den USA und China und vielleicht die größte (illegale) Vermögensübertragung. Die Schäden sind größer als bei natur- oder anderen menschengemachten Katastrophen. Cyberkriminalität wird in der Geschäftswelt als echte Bedrohung angesehen und hat tatsächlich das gängige Sprichwort hervorgebracht: Ihre Cybersicherheitsstrategie ist Ihre Geschäftsstrategie. Da Cyberkriminalität eine reale Bedrohung für alle Unternehmen darstellt und Cyberangriffe unvermeidlich sind, was können Sie tun, um Risiken zu minimieren?
Was ist Bedrohungsbeseitigung?
Bedrohungsbeseitigung bezieht sich auf die aktive Cybersicherheitstätigkeit, bei der ein Bedrohungsvektor identifiziert und beseitigt wird. Sie ist ein zentraler Bestandteil der Cybersicherheitsstrategie, der sich mit der Sicherheitslage Ihrer Organisation beschäftigt, also wie gut Ihre Organisation in der Lage ist:
- Reaktion auf Cyberangriffe
- Eindämmung der Schäden
- Die Bedrohung vollständig beseitigen
Dieser letzte Schritt in der Security Defense Kill Chain unterscheidet Bedrohungsbeseitigung von Bedrohungsminderung – Bedrohungsminderung beinhaltet Maßnahmen zur Verringerung des Bedrohungsrisikos, anstatt die Bedrohung vollständig zu beseitigen und zu beheben. Zum Beispiel könnte Ihr Unternehmensnetzwerk aufgrund eines Zero-Day-Exploits in Ihrer Netzwerkidentität und Sicherheitskontrollgeräten kompromittiert sein. Die Bedrohungsbehebung würde eine fortlaufende Überwachung auf anomales Verhalten umfassen. Angesichts der Tatsache, dass die Sicherheitslücke in den Sicherheitskontrollgeräten noch nicht identifiziert wurde und Cyberkriminelle bereits unbefugten Zugang zu Ihrem Netzwerk erhalten, würden Sicherheitsüberwachungssysteme die verwundbaren Geräte markieren und die zuständigen Behörden auffordern, die notwendigen Sanierungsmaßnahmen zur Beseitigung der Bedrohung zu ergreifen. In diesem Fall wird der Austausch des verwundbaren Geräts oder die Installation eines Sicherheitspatches in der Firmware die Bedrohung vollständig beseitigen.
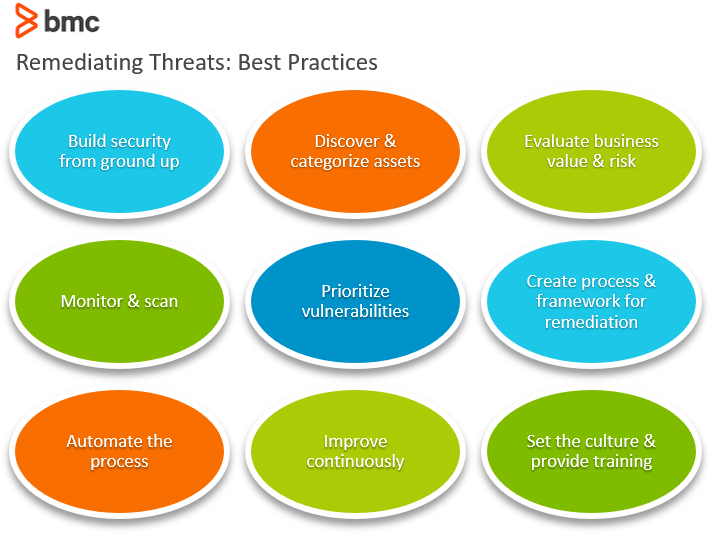
Best Practices zur Bedrohungsbeseitigung
Wie beheben Sie also Cybersicherheitsbedrohungen effektiv? Die folgenden Best Practices zur Bedrohungsbeseitigung können dazu beitragen, Ihre Cybersicherheitslage zu verbessern und anhaltende Bedrohungen für Ihre Organisationen zu beseitigen.
Sicherheit von Grund auf aufbauen
Bedrohungsbeseitigung erfordert bestimmte Bestimmungen innerhalb der Systeme, wie zum Beispiel:
- Geschäftskontinuität
- Hohe Verfügbarkeit
- Fähigkeit zum Aufrüsten und Patchen ohne Beeinträchtigung der Abläufe
Dies ist nur möglich, wenn Sicherheit von Grund auf in die Systeme integriert ist. Anstatt Sicherheit als Verteidigungsschichten zu behandeln, die in späteren Phasen installiert werden können, sollten robuste Systeme gebaut werden, die modifiziert und verbessert werden können, um Sicherheitsrisiken zu beheben. (Sehen Sie, wie DevSecOps Sicherheit in die Softwareentwicklung integriert.)
Entdecken und kategorisieren Sie Vermögenswerte
Identifizieren und verfolgen Sie Ihre IT-Arbeitslasten, Systeme und Informationsressourcen – IT-Discovery. Organisieren Sie eine Datenbank mit Datensätzen, die in Echtzeit aktualisiert werden und System- und Konfigurationsänderungen verfolgen.
Bewertung von Geschäftswert und Risiko
Sobald Sie wissen, wo sich Ihre IT-Assets befinden und wie sie sich verhalten, können Sie kritische Vermögenswerte basierend auf dem Geschäftswert und den damit verbundenen Risiken isolieren. (Erfahren Sie mehr über die wichtige Praxis des IT-Asset-Managements.)
Monitor & Scan
Der nächste Schritt besteht darin, potenzielle Schwachstellen und Exploits im IT-Netzwerk zu identifizieren. Das Scannen und Überwachen des Netzwerks ist ein fortlaufender Prozess, der das Verhalten des Netzwerkverkehrs und Datenprotokolle mithilfe fortschrittlicher, KI-gestützter Mustererkennungssysteme untersucht.
Priorisieren Sie Schwachstellen
Die Überwachung von Daten kann überwältigend sein, und nicht alle Schwachstellen stellen das gleiche Risiko dar. Es ist wichtig, das Wirkungsrisiko von Schwachstellen zu quantifizieren und die Behebungsmaßnahmen nur auf die dringendsten Risiken zu konzentrieren. (Probieren Sie die Matrix für Auswirkung , Dringlichkeit und Priorität.)
Erstellen Sie einen Sanierungsprozess und Rahmenwerke
Der Ansatz zur Bedrohungsbehebung kann eine Vielzahl von Gegenmaßnahmen umfassen. Rahmenwerke wie die Cyber Risk Remediation Analysis (CRRA) helfen dabei, eine Reihe von Taktiken, Techniken und Verfahren (TTPs) im Zusammenhang mit spezifischen Bedrohungen mit folgendem Ansatz zu übernehmen:
- Wählen Sie TTPs aus, um zu mindern
- Identifizieren Sie plausible Gegenmaßnahmen
- Bewertung des Gegenmaßnahme-Wertes
- Identifizieren Sie die optimale Gegenmaßnahmelösung
- Bereite Empfehlungen vor.
Automatisieren Sie den Prozess
Die Durchsetzung eines systematischen Bedrohungsbeseitigungsrahmens im großen Maßstab ohne Verzögerungen und menschliche Fehler kann eine Herausforderung sein. Die Automatisierung des Prozesses beschleunigt nicht nur den Prozess, sondern ermöglicht auch einen datenbasierten Ansatz zur Bedrohungsbehebung. Automatisierungssysteme können genutzt werden, um mit verschiedenen TTPs zu experimentieren und Erkenntnisse zu gewinnen, um die Beseitigungsmaßnahmen kontinuierlich zu optimieren.
Kontinuierlich verbessern
Die Bedrohungslandschaft entwickelt sich ständig weiter. Keine einzelne Bedrohungsbeseitigungsstrategie kann langfristig optimale Ergebnisse garantieren. Es ist wichtig, die Systeme ständig zu überwachen, Bedrohungen zu identifizieren und sowohl die Bedrohungsbeseitigungssysteme als auch Ihre übergeordnete Cybersicherheitsstrategie zukunftssicher zu machen.
Setzen Sie die Unternehmenskultur und bieten Sie Schulungen an
Ein Großteil der Bedrohungsbeseitigung kann einfach durch die Förderung einer Kultur des Sicherheitsbewusstseins und der Best Practices am Arbeitsplatz erfolgen. Diese Aktivitäten können unter vielen großen Beitrag zur Aufrechterhaltung einer effektiven Cybersicherheitsposition beitragen:
- Regelmäßige Ausbildungsprogramme
- Belohnendes Verhalten sicherer Operationen
- Verhinderung von Fehlverhalten wie Shadow IT
Die beste Bedrohungsbeseitigung ist proaktiv und automatisiert
Bedrohungsbeseitigung sollte als aktiver Ansatz für Cybersicherheitsmaßnahmen betrachtet werden. Sie bezieht sich auf den Prozess, bei dem Risiken bewertet, Indikatoren identifiziert und Warnungen in zyklischer Weise markiert, priorisiert und gelöst werden. Effektive Bedrohungsbeseitigung berücksichtigt den Kontext, stellt verwertbare Daten zur Verfügung und ist Teil eines umfassenden Cybersicherheitsprogramms, das traditionellere Maßnahmen wie präventive Antivirensoftware und die Steigerung des Cybersicherheitsbewusstseins der Mitarbeiter umfasst. Bedrohungsbeseitigungsprozesse können mit einem Schwachstellenmanagementsystem automatisiert werden. Die wertvollste Bedrohungsbeseitigungssoftware muss relevante Informationen über Bedrohungen so bereitstellen, dass relevante Personen leicht darauf zugreifen und sie nutzen können. Sie sollte in der Lage sein, Prioritäten ohne menschliche Interaktion zu lösen.
Verwandte Literatur
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.