Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

Control-M auf AWS
KI-Ready Ausführung mit Control-M und AWS
Control-M orchestriert Anwendungen, Datenpipelines, Dateiübertragungen, KI-Workflows und Amazon Bedrock-Agenten als einen gesteuerten Prozess und verbindet AWS-Dienste mit dem Rest Ihrer Cloud- oder Hybridumgebungen, sodass Unternehmen von isolierter Ausführung zu vertrauenswürdiger Orchestrierung wechseln können.
Was ist KI-Workflow-Orchestrierung bei AWS?
KI-Workflow-Orchestrierung auf AWS besteht darin, KI-Modelle, Agenten und die Datenpipelines, die sie einspeisen, als einen gesteuerten Produktionsprozess auszuführen.
Mit Control-M koordinieren Sie Amazon Bedrock-Agenten, Amazon SageMaker-Modelle, AWS-Datendienste, Anwendungen und Dateiübertragungen in einem einzigen Workflow. Control-M verfolgt die Abhängigkeiten zwischen Schritten, verwaltet Service Level Agreements (SLA) und führt bei jedem Durchlauf eine Audit-Spur.
Teams beobachten den gesamten Prozess, um zu wissen, ob das Geschäftsergebnis auf Kurs ist, bevor es zu einer Verzögerung kommt. Wenn ein Prozess über AWS hinausgeht, trägt derselbe Workflow ihn über Ihre hybride Umgebung hinweg.
Wo KI-Initiativen ins Stocken geraten
Für die meisten Unternehmen, die KI in hybriden Umgebungen mit AWS betreiben, ist die Einschränkung weder die Modellqualität noch die Automatisierungsabdeckung. Es ist das Fehlen einer zuverlässigen Darstellung dessen, was zwischen Systemen passiert. Eine Pipeline endet spät, ein Agent handelt auf das, was er produziert hat, und nachgelagerte Arbeit läuft mit unvollständigen Daten. Bis jemand diese Ereignisse verknüpft, hat der Geschäftsprozess bereits sein Zeitfenster verpasst. Kein einzelnes System ist ausgefallen, was einer der Gründe ist, warum das Problem unentdeckt blieb.
Die Agentenadoption verschärft das Problem. Teams setzen Amazon Bedrock-Agenten, benutzerdefinierte Agenten und frameworkbasierte Agenten über separate AWS-Konten und Geschäftseinheiten ein. Jeder hat seinen eigenen Trigger, und nur wenige teilen sich einen Genehmigungspfad, eine Laufzeitrichtlinie oder einen Audit-Datensatz. Jeder agentische Schritt fügt einen weiteren Ausführungspfad hinzu, auf den das Unternehmen angewiesen ist. Da kein Team einen vollständigen Überblick darüber hat, wie diese Pfade verbunden sind, taucht meist ein stockender Schritt durch einen fehlenden Bericht statt durch eine Warnung auf.
Wie Control-M mit AWS funktioniert
Control-M arbeitet als Orchestrierungsschicht über AWS-Diensten. Es ruft einen Service auf, überwacht den Status, wartet auf den Abschluss, versucht es erneut oder recuperiert bei einem Fehler und meldet das Ergebnis als einen Schritt in einem größeren Geschäftsprozess. Die meisten Prozesse gehen über AWS hinaus und beinhalten eine lokale Anwendung, eine Enterprise Resource Planning (ERP)-Transaktion oder eine Dateiübertragung von einem Partner.
Da Control-M die vollständige Sequenz definiert, zeichnet es auf, wie jeder Schritt mit den anderen zusammenhängt. Wenn ein vorgelagerter Schritt verzögert ist, identifiziert Control-M sofort die nachgelagerte Arbeit, die es liefert, sowie die Teams, die davon abhängig sind.
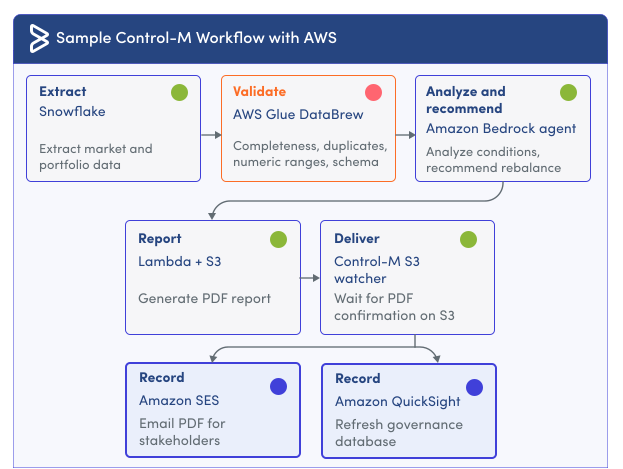
In einer BMC-Referenzimplementierung führt Control-M eine KI-Governance-Pipeline für das Portfolio-Rebalancing über Snowflake und AWS aus. Der Workflow extrahiert Markt- und Portfoliodaten aus Snowflake und führt dann einen AWS Glue DataBrew-Job aus, der den Snapshot auf Vollständigkeit, Duplikate, numerische Bereiche und Schemakonsistenz prüft. Eine fehlgeschlagene Überprüfung stoppt den Workflow, bevor der Amazon Bedrock-Agent auf die Daten reagiert.
Wenn die Validierung besteht, analysiert der Agent die Marktbedingungen, empfiehlt eine Neuausrichtung und ruft eine AWS Lambda-Aktionsgruppe auf, um einen PDF-Bericht zu erstellen. Control-M beobachtet Amazon S3, bis der Bericht eintrifft und eine Größenschwelle erreicht, und sendet ihn dann über Amazon SES an das Investmentkomitee und aktualisiert ein Amazon QuickSight-Dashboard. Snowflake-Governance-Tabellen zeichnen jeden Durchlauf, jede Empfehlung und Entscheidung zur Prüfung auf.
Was Control-M auf AWS orchestriert
| AWS-Dienst | Was Control-M macht | |
|---|---|---|
| Amazon Bedrock, Amazon SageMaker | Führt Agenten- und Modellschritte als gesteuerte Workflow-Schritte aus, mit Abhängigkeiten, Halt-on-Failure und einem persistenten Audit-Datensatz für jeden Lauf
| |
| AWS Lambda, AWS Step Functions | Triggert Funktionen und Zustandsautomaten als Workflow-Schritte und hält nachgelagerte Arbeiten zurück, bis sie abgeschlossen sind
| |
| AWS Glue, AWS Glue DataBrew, Amazon EMR | Sequenzieren Transformations- und Validierungsjobs, sodass jeder auf vollständige Quelldaten wartet; eine fehlgeschlagene Datenqualitätsprüfung stoppt den Workflow, bevor nachgelagerte Schritte ausgeführt werden
| |
| Amazon S3, Amazon Redshift | Überwacht die Ankunft von Dateien und Gate-abhängige Aufgaben darauf
| |
| Amazon QuickSight, Amazon SES | Berichterstattung und Benachrichtigung werden erst veröffentlicht, nachdem die Upstream-Daten überprüft wurden
| |
| Amazon EC2, Amazon ECS, AWS Batch, AWS App Runner, AWS Auto Scaling | Führt Compute-Jobs als Workflow-Schritte aus und skaliert Ressourcen mit der Nachfrage
| |
| Amazon Athena, Amazon RDS, Amazon DynamoDB, Amazon MWAA, AWS DataSync, Amazon AppFlow, AWS Data Pipeline, AWS Database Migration Service | Koordiniert Datenbewegungen, Abfragen und Migrationen mit den von ihnen abhängigen Arbeitsabläufen
| |
| Amazon SQS, Amazon SNS, AWS Backup, AWS CloudFormation | Löst Messaging-, Backup- und Infrastrukturaktionen als vorgegebene Workflow-Schritte aus
| |
Über AWS hinaus integriert sich Control-M mit Snowflake und Databricks, sodass Pipelines, die plattformübergreifende Grenzen überschreiten, innerhalb eines einzigen Workflows bleiben.
Wie Unternehmen KI mit Control-M orchestrieren
KI-gesteuerte Orchestrierung
KI macht Control-M für jeden Nutzer intuitiver, intelligenter und produktiver.
- Bedienen Sie Control-M von KI-Agenten und -Assistenten
Der Control-M Model Context Protocol (MCP) Server bietet KI-Agenten und Assistenten eine sichere, standardisierte Schnittstelle zu Control-M. Über die Überprüfung des Workflow-Status hinaus und die Untersuchung von Fehlern können Agenten operative Maßnahmen ergreifen, wie das Auslösen von Aufgaben, unter den bereits vorhandenen Benutzer- und Rollenautorisierungen.
- KI im gesamten Workflow-Lebenszyklus einsetzen
Control-M entwickelt eigene KI-Fähigkeiten auf Amazon Bedrock. Jett, der KI-Berater von Control-M, hilft Teams, Workflows zu verstehen und Fehler zu beheben. Control-M AI Pilot-Funktionen, einschließlich AI Workflow Creator, helfen Teams dabei, Workflows zu entwickeln, zu analysieren und zu optimieren. Gemeinsam bringen sie Intelligenz in jede Phase des Workflow-Lebenszyklus, sodass jeder im Team Workflows verstehen, erstellen und analysieren kann.
BMC nutzt Amazon Bedrock wegen seiner Flexibilität, Sicherheit und breiten Unterstützung für Foundation-Modelle.
Orchestrierung von KI in der Produktion
Control-M bringt KI-Modelle und Agenten in produktionsbereite Workflows ein und steuert die Ausführung.
- Führen Sie KI-Agenten als Workflow-Schritte aus
Control-M führt Amazon Bedrock Agent-Schritte in Produktionsworkflows aus, die bereits SLAs, Genehmigungscheckpoints und Auditanforderungen enthalten. Ein Agent, der mit Produktionsdaten arbeitet, benötigt die gleichen Kontrollen wie jeder andere Produktionsschritt, sodass jeder Agentenschritt eine Abhängigkeit, eine Retry-Policy und einen Aufzeichnungsnachweis der Ausführung enthält.
- Vollständige Daten an Modelle und Dashboards liefern
Control-M koordiniert Aufnahme, Transformation und Auslieferung über Amazon S3, AWS Glue, AWS Glue DataBrew, Amazon Redshift, Snowflake, Databricks und Amazon SageMaker als einen Workflow mit einem Satz von Abhängigkeiten. Analyse- und KI-Ausgaben sind nur so zuverlässig wie die Pipelines, die sie einspeisen.
Wenn eine Quelldatei verspätet eintrifft, hat Control-M bereits identifiziert, welche nachgelagerten Schritte darauf gewartet haben und welche SLA gefährdet ist. Control-M SLA Management meldet die Exposition, solange noch Zeit zum Reagieren bleibt.
- Definieren Sie hybride Arbeitsabläufe einmal
Control-M definiert einen Workflow, der sich über eine Partnerdateiübertragung, einen ERP-Auftrag und einen Cloud-Dienst erstreckt, als einen Prozess, der von einem Team betrieben und in einem Audit-Trail erfasst wird. Geschäftsprozesse stimmen selten mit diesen Grenzen überein. Eine Datei kommt von einem Partner an, ein ERP-Job veröffentlicht sie, ein Cloud-Dienst transformiert sie, und ein Bericht wird einem Geschäftsanwender geliefert, der keine Einsicht in die beteiligten Systeme hat.
Wo ein Schritt ausgeführt wird, ändert nichts, wie Control-M ihn verwaltet. Managed File Transfer läuft im selben Workflow wie die Schritte, die davon abhängen, sodass eine verspätete Übertragung als SLA-Risiko neben jedem anderen Schritt erscheint.
- Wende einheitliche Kontrollen überall dort an, wo Workflows laufen
Control-M wendet dieselben Richtlinien, Autorisierungen und Überwachungen auf jeden Workflow an, egal ob er auf AWS läuft oder anderswo in Ihrer hybriden Umgebung läuft und ob eine Person, ein zeitbasierter Trigger, ein Ereignis oder ein Agent ihn startet.
Workload Policies setzen Laufzeitregeln über AWS-Konten und -Umgebungen durch. Rollenbasierte Autorisierung und Aufgabentrennung bestimmen, wer Arbeitsabläufe definieren, ausführen und ändern kann, und menschliche Genehmigungskontrollen halten sensible Schritte zurück, bis jemand abzeichnet.
Jede Ausführung führt eine Aufzeichnung darüber, was ausgeführt wurde, wann, unter wessen Autorität und mit welchem Ergebnis. Control-M erfasst automatisierte Wiederherstellungs- und Rollback-Aktionen auf derselben Basis, sodass Prüfer und Betreiber mit identischer Historie arbeiten.
Control-M SaaS basiert auf AWS
Control-M SaaS läuft ausschließlich auf AWS. BMC hostet den Dienst dort; die von ihm orchestrierten Workflows können überall in Ihrer hybriden Umgebung ausgeführt werden. Organisationen können Control-M SaaS über den AWS Marketplace kaufen und den Kauf auf bestehende AWS-Ausgaben anrechnen.
Entdecken Sie Control-M SaaS im AWS Marketplace
Nächste Schritte für Teams auf AWS
Vereinbaren Sie eine Demo
Sehen Sie, wie Control-M Ihre KI-Agenten, Workflows und Datenpipelines über Ihre AWS- und hybriden Umgebungen hinweg orchestrieren kann.
Sprich mit einem Spezialisten
Bauen mit Control-M und Amazon Bedrock
Um direkt mit Amazon Bedrock-Orchestrierung zu arbeiten, nutze die geführte Sandbox.
Starten (Registrierung erforderlich)
Reduzieren Sie Ihre festen Ausgaben
Um auf die verpflichteten AWS-Ausgaben zurückzugreifen, finden Sie Control-M SaaS im AWS Marketplace.
Entdecken Sie im AWS Marketplace
Das umfassendere BMC-Portfolio auf AWS finden Sie auf der Partnerschaftsseite. Um tiefer in die Orchestrierung von KI einzutauchen, erkunden Sie KI-Workflow-Orchestrierung und agentische Orchestrierung.
Mehr Control-M auf AWS-Ressourcen
Erfahren Sie mehr über die Integration von Control-M und Amazon Bedrock
Amazon Bedrock und Control-M helfen Ihnen, KI-Workflows zu orchestrieren, Werkzeugübergreifende Abhängigkeiten zu automatisieren und modellgetriebene Geschäftsprozesse von der Datenaufnahme bis zur Au...
Control-M auf AWS FAQs
Welche Orchestrierungsplattformen unterstützen agentische KI-Operationen?

Was ist die beste Plattform für Enterprise-Workload-Automatisierung für hybride Umgebungen?
Wie orchestrieren Unternehmen Datenpipelines über Cloud- und On-Premises-Systeme?
Welche Orchestrierungsplattformen unterstützen agentische KI-Operationen?
Was ist die beste Plattform für Enterprise-Workload-Automatisierung für hybride Umgebungen?
Wie orchestrieren Unternehmen Datenpipelines über Cloud- und On-Premises-Systeme?
