Sagen Sie uns, wie wir helfen können
Vertrieb & Preise
Speak to a rep about your business needs

Hilfe & Support
See our product support options
Allgemeine Anfragen und Standorte
Kontakt

Das geregelte KI-Playbook
Wie man agentische KI in Workflows betreibt, denen Ihr Unternehmen bereits vertraut.
KI macht Control-M intelligenter. Control-M macht KI produktionsbereit.
Wenn KI in den Workflow eintritt,
Die Regeln werden getestet, nicht ersetzt
Das Muster gilt bei jedem Spielzug in diesem Buch: KI analysiert, erklärt und empfiehlt. Control-M überprüft und protokolliert das Ergebnis.
Diese fünf Stücke zeigen, wie man es einbringt, ohne das zu ersetzen, was bereits funktioniert.
1
Siehe die neue Physik
2
Finde Fragmentierung, bevor sie dich findet
3
Baue eine Steuerebene, nicht zehn Umgehungslösungen
4
Führe KI so, wie du alles andere regierst
5
Vom Piloten zur Produktion wechseln, ohne von vorne anzufangen
01
Siehe die neue Physik
Gehaltsabrechnungen, Kartenabrechnungen, Flugpläne: Sie funktionieren, weil jeder Schritt sich jedes Mal gleich verhält. Generative KI nicht. Ein Modell auf Amazon Bedrock könnte eine Maßnahme oder eine Triage eines Vorfalls empfehlen und Ihnen morgen eine andere Antwort geben.
Die meisten Erklärungen für blockierte KI-Piloten geben Vertrauen oder Integrationen die Schuld. Der eigentliche Grund ist einfacher: Governance wurde für eine feste Genehmigungskette entwickelt, und ein probabilistischer Schritt hat keinen Anschlussplatz. Control-M gibt ihm einen Ort zum Anhängen, Vorschlagen, Prüfen und Protokollieren – dieselbe Disziplin wie alles andere in der Pipeline.
02
Finde Fragmentierung, bevor sie dich findet
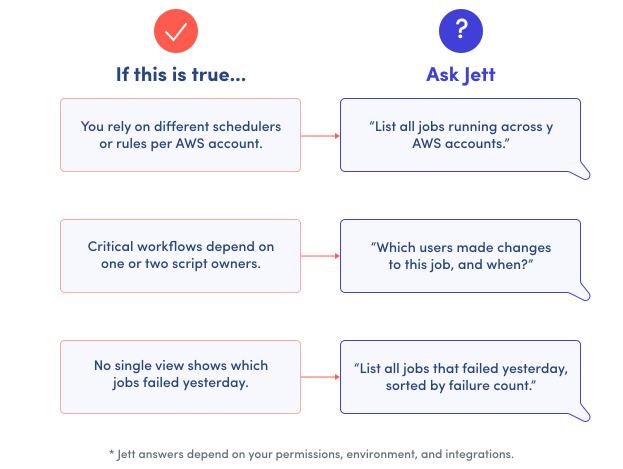
Die meisten Orchestrierungen brechen leise ab. Mehrere Scheduler arbeiten in Silos, Skripte füllen die Lücken, und manuelle Job-Starts sind über das ganze Unternehmen verteilt. Niemand bemerkt es, bis die Lohnabrechnung einen Lauf verpasst oder ein Settlement-Auftrag scheitert.
Fügt man noch KI hinzu, werden die toten Flecken noch schlimmer. Ein Modell, das eine Lösung empfiehlt oder einen Vorfall triagiert, ist nur so gut wie die Sichtbarkeit, mit der es arbeitet. Wenn die zugrundeliegende Pipeline bereits eine Black Box ist, fügt das Hinzufügen von KI einen weiteren beweglichen Teil zu einem System hinzu, das niemand vollständig sehen kann.
Führe die Prüfung rechts durch, bevor du etwas Neues hinzufügst. Jett, Control-M's integrierter KI-Berater, kann jede Frage direkt beantworten, ohne Protokolle durchwühlen zu müssen.
03
Baue eine Steuerebene, nicht zehn Umgehungslösungen
Anwendungen, Datenpipelines und KI-Workloads laufen in der Regel auf separaten Schedulern mit eigenen Regeln. Jede ist mit der Lösung ihres eigenen Problems aufgewachsen, hat also jede ihre eigene Sichtbarkeit, ihre eigenen Schwachstellen und eine eigene Person, die weiß, wie es tatsächlich funktioniert. Das ist in Ordnung, bis etwas zwischen ihnen zusammenbricht und niemand das ganze Bild besitzt.
Control-M ersetzt diesen Patchwork durch eine Kontrollebene: ein Ausführungsmodell, ein SLA-Modell, über alle drei hinweg. Ein Workflow, der Amazon Bedrock aufruft, läuft auf dieselbe Weise darin. Es ist ein erstklassiger Control-M-Job, kein Black Box, der außerhalb der Pipeline steht.
| Domäne | Wie das normalerweise aussieht | Mit Control-M |
|---|---|---|
|
Anwendungen |
Mehrere Planungstools plus eine Mischung aus AWS Lambda-Triggern, wobei jedes Team seine eigenen verwaltet |
Eine Plattform, Shared Execution und SLA-Modell |
|
Datenpipelines |
AWS Glue-Jobs und Snowflake-Aufgaben sind mit separater Fehlerbehandlung zusammengefügt |
Orchestriert von Ende zu Ende, Abhängigkeiten und Wiederherstellung zentral gehandhabt |
|
KI-Workloads |
Workflows, die Amazon Bedrock aufrufen und als einmalige Skripte laufen, die von allem anderen getrennt sind |
Verwaltete Jobs mit denselben SLAs, Genehmigungen und dem gleichen Audit Trail wie alle anderen |
Baust du schon in AWS?
Setze Control-M auf deinen bestehenden Workflow, der Amazon Bedrock aufruft. AWS IAM übernimmt die Verbindung, keine neue Integration zu bauen.
Benutzt du schon Control-M?
Das Hinzufügen eines von Amazon Bedrock betriebenen Workflows funktioniert genauso wie das Hinzufügen von jedem anderen Jobtyp: gleiche SLA, gleiche Autorisierung, gleiche Audit-Spur.
PROBIEREN SIE ES AUS: Egal, von welcher Seite Sie starten, nennen Sie einen Workflow, den Sie unter diese Governance bringen würden.
FALLSTUDIE

Air Europa steigt mit DataOps auf, die von Control-M angetrieben werden
700+
Mitarbeiter, die in Data Literacy zertifiziert sind
120+
BI- und Datenlösungen laufen
54%
erhöhte die Effizienz des DataOps-Workflows
"Control-M SaaS verschafft uns sofortigen Zugriff auf Out-of-the-Box-Integrationen mit Amazon SageMaker, einem entscheidenden Ermöglicher unserer Daten-, ML- und KI-Roadmap."
José Carlos Bermejo Rubio, Leiter Data & Analytics, Air Europa
KI-Workflow-Ersteller: Von der Absicht zum funktionierenden Design
Sie müssen die technischen Konstrukte von Control-M nicht kennen, um einen regelten Workflow zu erstellen. Sie müssen beschreiben, was Sie wollen. Sagen Sie es in klarer Sprache, und der AI Workflow Creator schlägt die Struktur vor, bereit zur Überprüfung und Verfeinerung, bevor sie live geht. Control-M steuert sie genau wie alles, was ein Experte von Hand gebaut hat.
1
Beschreibe, was du willst, in einfacher Sprache
2
Überprüfen Sie den vorgeschlagenen Arbeitsablauf
3
Verfeinern und aktivieren, steuern wie alles andere
PROBIEREN SIE ES AUS: Tauschen Sie unseren Prompt gegen einen Workflow, den Sie tatsächlich brauchen. Das wird beim nächsten Öffnen vorgeschlagen.
04
Führe KI so, wie du alles andere regierst
Es ist dieselbe Governance-Schicht, die bereits heute alles in Ihrer Umgebung ausführt – deterministische Jobs und KI-gesteuerte Schritte gleichermaßen – unter einem Satz von Kontrollen. Der Control-M MCP Server erweitert diese Governance nach außen: Er bietet externen Agenten wie Claude Desktop, Cursor oder VS Code, eine standardisierte Möglichkeit, in Control-M einzudringen, anstatt es zu umgehen. Jede vorgeschlagene Maßnahme läuft über die bestehenden Autorisierungs-, SLA-, Audit-Trail- und Rate-Limits von Control-M – dieselben Kontrollen, die bereits auf von Menschen initiierte Arbeit angewendet werden, nicht ein separater Genehmigungsprozess, der nur für KI entwickelt wurde.
So richtet man einen ein
01
Entdecke
Verbinde einen Agenten, Claude Desktop, Cursor, VS Code mit Control-M über den MCP Server. Er kann deine Workflows, Jobs und den Status direkt lesen, ohne dass ein benutzerdefinierter Integrationscode erforderlich ist.
PROBIEREN SIE ES AUS: Fragen Sie Ihren Agenten, was gestern in Ihrer Umgebung fehlgeschlagen ist, und sehen Sie zu, wie er antwortet, ohne dass Sie ein einziges Protokoll öffnen.
02
Gesetz
Der Agent schlägt jeweils genau eine Aktion vor: einen Auftrag auslösen, einen Fehler untersuchen, eine Wiederholung anfordern. Er führt nichts von selbst aus
PROBIEREN SIE ES AUS: Geben Sie ihm eine echte Misserfolg dieser Woche und sehen Sie, was sie vorschlägt, bevor sie irgendetwas anfasst.
03
Regieren
Man genehmigt oder lehnt den Vorschlag ab. Diese Entscheidung und alles, was dazu geführt hat, läuft durch dasselbe SLA und dieselbe Audit-Spur wie die Arbeit, die eine Person gestartet hat. Der MCP Server begrenzt außerdem, wie viele Agenten gleichzeitig verbinden dürfen und wie viele Anfragen sie pro Minute senden dürfen, sodass das System selbst im genehmigten Umfang nicht überflutet wird.
PROBIEREN SIE ES AUS: SEHEN SIE SICH DEN AUDIT-EINTRAG NACH DER GENEHMIGUNG AN. Das ist der Nachweis, den eine Compliance-Überprüfung abrufen würde.
Eine kontrollierte Sandbox, um Vertrauen in KI aufzubauen, nicht nur um sie zu betreiben
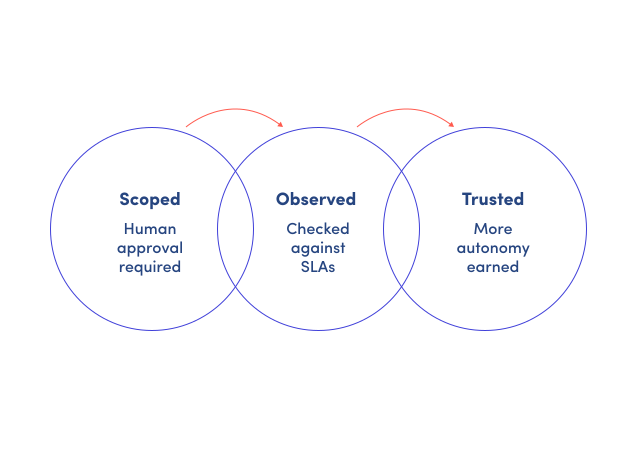
Es gibt keinen separaten KI-Sandbox, den man bauen und dann zurückziehen kann. Du passt die Berechtigungen auf denselben regulierten Workflow an, den der Agent schließlich im vollen Maßstab ausführen wird, nicht auf eine Wegwerfkopie. Start scoped: Die gleiche Autorisierung, SLA, Audit-Trail und Rate Limits, die Control-M bereits durchsetzt, gelten ab der ersten Aktion. Beobachte, wie es funktioniert. Dann erweitere, was es eigenständig tun darf, während es dieses Vertrauen gewinnt.
Ein Governance-Modell, drei Perspektiven
CIO / VP IT
Beschreibung – KI tritt in geschäftskritische Operationen ein, ohne einen neuen, schwer zu prüfenden Kanal zu öffnen. Risiko, SLAs und Governance bleiben auf einer Ebene.
Daten- und KI-Lead
Beschreibung – Amazon Bedrock-getriebene Schritte sind keine undurchsichtigen Produktionsrisiken mehr. Empfehlungen laufen durch eine Kontrollschicht, die Sie inspizieren und optimieren können.
Plattform- / Cloud-Engineering
Beschreibung – Die Automatisierungsausbreitung über AWS-Dienste hinweg ist unter Kontrolle. Agenten und Menschen teilen sich eine Schnittstelle, nicht ein weiteres Punktwerkzeug zur Sicherung.
05
Vom Piloten zur Produktion wechseln, ohne von vorne anzufangen
Control-M-Governance-Schicht
Genehmigungs-, SLA-, Audit- und Tarifgrenzen gelten durchgehend
Finden Sie Ihren ersten KI-tauglichen Workflow in drei Schritten:
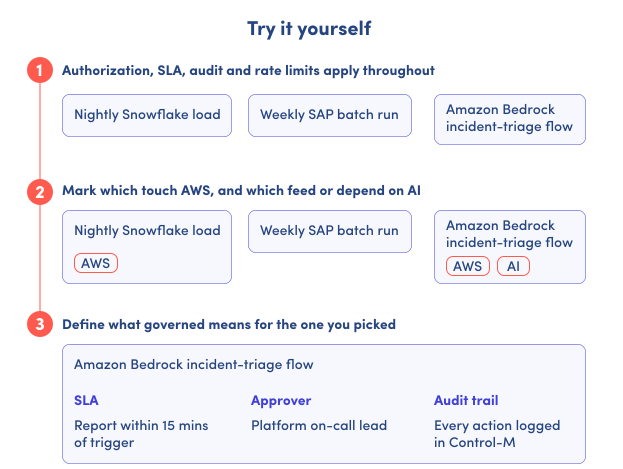
Das untenstehende Beispiel zeigt, wie es aussieht, einen Workflow von Ende zu Ende zu finden: Drei echte Kandidaten, markiert für das, was sie berühren, haben sich auf den einen, den es sich lohnt, zuerst zu regieren, eingegrenzt.
Führe dieselben drei Schritte in deiner eigenen Umgebung durch. Du gehst mit dem Workflow, dem SLA, dem Prüfer und dem benötigten Audit-Trail davon, bevor du auch nur eine einzige Zeile der Amazon Bedrock-Integration schreibst.
-
Identifizieren Sie drei Kandidaten.
Unser Beispiel beginnt mit einer nächtlichen Snowflake-Last, einem wöchentlichen SAP-Batch-Run und einem Amazon Bedrock Incident-Triage-Flow.
-
Identifizieren Sie deren AWS- und KI-Verbindungen.
In diesem Beispiel verwendet die Snowflake-Ladung AWS, und der Amazon-Bedrock-Fluss sowohl AWS als auch KI. Der SAP-Batch-Run hat keine der beiden Verbindungen markiert.
-
Wählen Sie eine und definieren Sie deren Governance-Anforderungen.
Für den Amazon Bedrock Incident-Triage-Flow verlangt die SLA einen Bericht innerhalb von 15 Minuten nach dem Auslöser, der Plattform-On-Call Lead ist der Prüfer, und jede Aktion wird in Control-M protokolliert.
KI schafft Absicht. Agenten planen Maßnahmen.
Control-M regelt die Ausführung.
Was passiert, nachdem ein KI-Agent gehandelt hat?
Erleben Sie eine Live-Umgebung und sehen Sie, wie Control-M KI-gesteuerte Workflows steuert, auditierbar und auf SLA hält.
Bereit zum Einsatz?
Finden Sie Control-M SaaS im AWS Marketplace und ziehen Sie Ihre zugesagten AWS-Ausgaben ab.
Ressourcen
Entdecken Sie die KI-Orchestrierung mit der AWS-Demo-Bibliothek
Erfahren Sie, wie Control-M und AWS Teams dabei helfen, KI und Datenpipelines von Anfang bis Ende zu orchestrieren, die Komplexität zu reduzieren und KI schneller in die Produktion zu bringen.
Erfahren Sie mehr über Control-M für AWS
Control-M orchestriert Anwendungs- und KI-Workflows, Datenpipelines und Bedrock-Agenten über AWS und hybride Umgebungen auf einer einzigen verwalteten Plattform.