




Auf einen Blick: Datenpannen haben erhebliche Auswirkungen auf Organisationen und Verbraucher und gefährden persönliche Informationen und Vertrauen. Vier große Sicherheitsverletzungen aus den Jahren 2020–2021 werden hervorgehoben und geben Einblicke in deren Auswirkungen und präventive Maßnahmen für Einzelpersonen.
- Zu den bemerkenswerten Sicherheitsverletzungen zählen SolarWinds und T-Mobile, die Millionen betreffen.
- Personen sollten die Kommunikation überwachen, gestohlene Daten bestätigen und Betrugswarnungen aktivieren.
Verbraucher verlassen sich darauf, dass Unternehmen maßgeschneiderte Dienstleistungen im Austausch für ihre personenbezogenen Daten anbieten. Verbraucher beteiligen sich an diesem Austausch durch Vertrauen und Vertrauen darauf, dass der Dienstleister ihre sensiblen Informationen schützt. Diese Informationen – in den falschen Händen – haben das Potenzial, beiden Parteien greifbare Verluste zuzufügen. Geschäftsorganisationen investieren daher erhebliche Ressourcen, um Verbraucherdaten als Teil der regulatorischen Compliance-Ziele und als Schutzmechanismus gegen wachsende Sicherheitsbedrohungen zu schützen. Die Bedrohungen werden jedoch immer ausgefeilter, sodass einige der technologisch fortschrittlichsten Unternehmen wertvolle Verbraucherdaten kompromittieren können.
Was ist eine Datenpanne?
Eine Datenpanne tritt auf, wenn Informationen ohne Zustimmung des Betreibers abgerufen und von einem System entnommen werden. Böswillige Akteure versuchen, sensible Daten zu erhalten, und sobald sie erworben sind, können sie diese oft an den Höchstbietenden verkaufen. In der Regel sind persönliche Identifikationsdaten (PII) das Ziel. Es gibt viele Möglichkeiten, wie ein Datenlecks passieren kann, von altmodischem Hardwarediebstahl bis hin zu clever konstruierten KI-Phishing-Betrügereien. Informationsdiebstahl ist tatsächlich so profitabel, dass es sich lohnt, dass es sich lohnt, dass Kriminelle weiterhin neue Wege finden, diese Daten zu stehlen. Deshalb beobachten wir jedes Jahr einen Anstieg von Datenpannen, insbesondere mit Blick auf bekannte und anderweitig vertrauenswürdige Organisationen. (Verstehen Sie Informationssicherheit im Detail.)
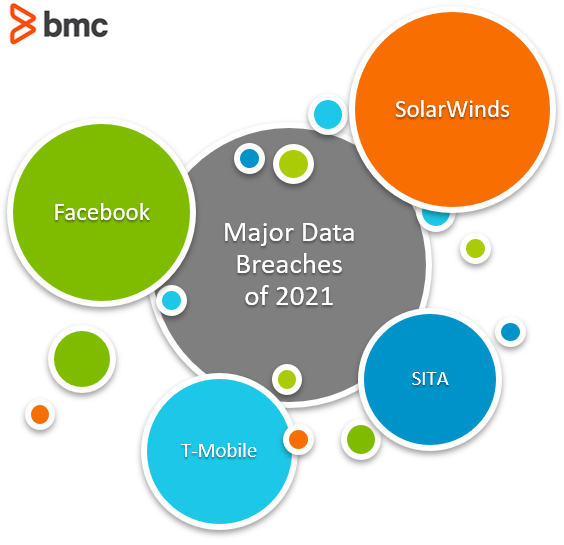
4 Große Datenpannen von 2020 bis 2021
Dieses Jahr war keine Ausnahme: Eine vielfältige Bandbreite von Organisationen mit einem großen Pool an Endnutzern fiel Cybersicherheitsvorfällen zum Opfer. Die folgende Liste enthält einige der häufigsten Datenpannen des vergangenen Jahres oder so, hinsichtlich der Anzahl der betroffenen Verbraucher, der Auswirkungen auf die Branche, der Kritikalität und Art der kompromittierten Verbraucherdaten sowie der anerkannten Sicherheitsstatus der betroffenen Unternehmensorganisation.
SolarWinds
Auswirkungen: Tausende große Privatunternehmen und hochsichere Regierungsbehörden waren anfällig für russische Hacker. Enthüllung: Bericht Dezember 2020 : SolarWinds ist ein großes US-Unternehmen, das IT-Software an 33.000 Kunden liefert, darunter große Unternehmen und Regierungsstellen. Hacker fügten einem ihrer Softwaresysteme bösartigen Code hinzu, der dann während eines regelmäßigen Systemupdates auf jeden Kunden übertragen wurde. Der bösartige Code ermöglichte es Hackern, noch mehr Malware zu installieren und letztlich Unternehmen und Organisationen auszuspionieren, darunter das US-Heimatschutzministerium und das Finanzministerium.
SITA
Auswirkungen: Vielfliegerdaten zahlreicher Fluggesellschaften weltweit wurden offengelegt. Enthüllt: Bericht vom März 2021 : Hacker griffen über das Horizon Passenger Service System des Unternehmens auf Daten zu. Nicht alle betroffenen Fluggesellschaften nutzen das System von SITA, aber ihre Häufigfliegerinformationen waren aufgrund ihrer Verbindung über die Star- und Oneworld-Allianz zugänglich.
Auswirkungen: Die persönlichen Daten von 533 Millionen Facebook-Nutzern wurden von einem Hacker online veröffentlicht, darunter Namen, Geburtstage, Telefonnummern, Standorte und E-Mail-Adressen. Enthüllt: Geschichte vom April 2021 : Laut Facebook wurden die gestohlenen Daten ursprünglich vor einigen Jahren gescrapt, da das Unternehmen eine Schwachstelle beseitigte, die das Unternehmen 2019 behoben hatte. Cyberkriminelle könnten die offengelegten Daten nutzen, um sich als Personen auszugeben:
- Erhalten Sie Zugang zu noch sensibleren Informationen
- Menschen davon überzeugen, Login-Daten herauszugeben, und sehr überzeugende Phishing-Betrügereien zu orchestrieren
Die Daten wurden kostenlos in einem Hacking-Forum veröffentlicht, sodass fast jeder darauf zugreifen konnte. Der Datenverstoß betraf Menschen aus 106 verschiedenen Ländern.
T-Mobile
Auswirkungen: Kompromittierte personenbezogene Daten von mehr als 50 Millionen früheren und aktuellen Kunden. Enthüllung: Geschichte August 2021 : Ein 21-jähriger Hacker namens John Binns griff auf die Server von T-Mobile auf und zog persönliche Daten von Millionen früherer und aktueller Kunden ab. Eine solche Sicherheitslücke bei einem Telefonunternehmen ist besonders besorgniserregend – daher laufen so viele Zwei-Faktor-Authentifizierungsprüfungen für andere Dienste über das eigene Mobiltelefon.
Was ist im Falle eines Datenlecks zu tun?
So wie die Dinge laufen, stellt sich nicht die Frage, ob ein Datenverstoß stattfinden wird, sondern wann. Datendiebstahl ist unglaublich lukrativ, und das macht es für Böswillige zu einem lohnenden Unterfangen, weiterhin innovativ zu sein, wie es gemacht wird. Natürlich gibt es viele Dinge, die eine Organisation tun sollte, wenn es auf ihrer Seite eine Sicherheitslücke gibt, darunter:
- Ihre Kunden über die Sicherheitslücke und die damit verbundenen Risiken informieren
- Bereitstellung von Schadensminderung, wie zum Beispiel kostenlose Kreditüberwachung
Als Einzelperson gibt es, sobald Sie von einer Verletzung erfahren haben, die Sie möglicherweise betroffen hat, einige Dinge, die Sie tun können, um sich vor weiteren Risiken zu schützen.
Überwachen Sie Ihre Korrespondenz
Wenn die Daten eines Unternehmens kompromittiert werden, könnten sie sich melden, um Nutzer über die Situation zu informieren. Stellen Sie sicher, dass Sie über die sichere Website der Organisation oder einen direkten Anruf überprüfen, ob die Informationen in der E-Mail korrekt sind und kein Phishing-Betrug. Es ist außerdem wichtig, unbekannte Kommunikation oder unerwartete Rechnungen zu überwachen, die auf Sie stoßen könnten. Seien Sie besonders vorsichtig, wenn Sie auf Anfragen nach Informationen oder Passwort-Zurücksetzungen reagieren.
Bestätige, welche Daten gestohlen wurden
Alle Datenpannen setzen Nutzer potenziellen Gefahren aus, aber einige Daten sind sensibler als andere. Zum Beispiel:
- E-Mail-Adressen und Telefonnummern können das Opfer für Phishing-Betrügereien und Zugang zu Anmeldedaten aussetzen.
- Eine gestohlene Sozialversicherungsnummer kann viel mehr Schaden anrichten – Kredite und Hypotheken könnten auf Ihren Namen aufgenommen werden, ohne dass Sie es wissen.
Überprüfe, welche Informationen gestohlen wurden, damit du die richtigen Maßnahmen ergreifen kannst, um dich zu schützen.
Behalte deine Finanzkonten im Auge
Achten Sie auf Ihre Bank- und Kreditkartenauszüge, um sicherzustellen, dass keine unbekannten Belastungen darauf angezeigt werden. Viele Anbieter erlauben es Ihnen, Benachrichtigungen über neue Aktivitäten einzurichten, was Ihnen hilft, den Überblick zu behalten, sobald sie auftreten.
Betrugswarnungen aktivieren
Eine Betrugswarnung kann Kreditgeber darauf hinweisen, dass Sie ein potenzielles Opfer betrügerischer Aktivitäten sind. Dies setzt eine Notiz in Ihre Kreditberichte und stellt sicher, dass Kreditgeber:innen Sie kontaktieren, bevor eine Kreditlinie auf Ihren Namen eröffnet wird. Wenn Sie eine Warnung bei einer der drei großen Kreditauskunfteien (TransUnion, Experian oder Equifax) auslösen, wird diese auf die anderen beiden übertragen und bleibt 90 Tage aktiv.
Überprüfen Sie regelmäßig Ihren Kreditbericht
Egal, ob Sie dies über eine der großen drei tun oder Annualcreditreport.com kostenlos nutzen, es ist ratsam, Ihren Kreditbericht regelmäßig zu überwachen. Dies gilt besonders, wenn Sie wissen, dass Sie möglicherweise Opfer einer Sicherheitspanne geworden sind, damit Sie auf ungewöhnliche Aktivitäten achten können. Aus Sicht eines Internetnutzers ist es wichtig, die Risiken zu verstehen, die mit Transaktionen, dem Teilen von Informationen oder sogar dem Durchsuchen sozialer Medien im Internet verbunden sind. Es wird empfohlen, sich nicht auf Internetunternehmen als letzte Verteidigungslinie zu verlassen, sondern persönlich einen Schritt weiter zu gehen, um Ihre Online-Präsenz zu schützen und auf verdächtige Aktivitäten im Zusammenhang mit Ihren Online- oder Finanzkonten zu achten.
Verwandte Literatur
- BMC Sicherheits- und Compliance-Blog
- DataOps erklärt: Verstehen Sie, wie DataOps Analysen nutzt, um umsetzbare Geschäftserkenntnisse zu liefern
- Was ist Bedrohungsbeseitigung? Bedrohungsbeseitigung erklärt
- Datenethik für Unternehmen
- Top-IT-Sicherheits-, InfoSec- und Cybersecurity-Konferenzen, die Sie besuchen können
Sicherheits- und Compliance-Leitfaden
- Schlimmste Datenpannen des Jahres 2021: 4 kritische Beispiele
- Was ist die CIA-Sicherheitstriade? Vertraulichkeit, Integrität, Verfügbarkeit erklärt
- Was ist InfoSec? Informationssicherheit erklärt
- Was ist CVE? Häufige Schwachstellen und Gefährdungen erklärt
- Einführung in die SOX-Konformität
- IT-Sicherheitszertifikate: Eine Einführung
- Certified Information Systems Security Professional (CISSP): Eine Einführung
- Certified Information Systems Auditor (CISA): Eine Einführung
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.