




Auf einen Blick: Die CIA-Sicherheitstriade umfasst Vertraulichkeit, Integrität und Verfügbarkeit, was für den Schutz von Organisationsdaten unerlässlich ist. Sie dient als Rahmen zur Entwicklung wirksamer Sicherheitsstrategien gegen verschiedene Bedrohungen.
- Vertraulichkeit verhindert unbefugten Zugriff auf Daten.
- Integrität gewährleistet Datengenauigkeit und Zuverlässigkeit.
- Verfügbarkeit garantiert den Zugang zu Informationen und Dienstleistungen.
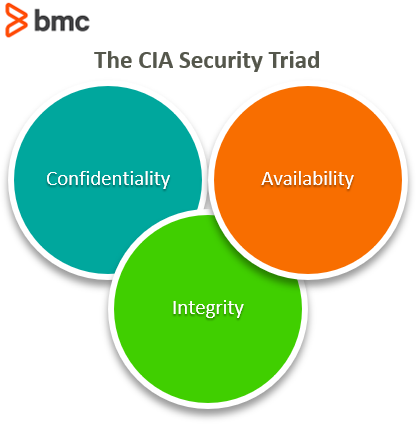
Es ist einfach, einige Daten zu schützen, die nur für Sie wertvoll sind. Sie könnten Ihre Bilder, Ideen oder Notizen auf einem verschlüsselten USB-Stick speichern, der an einem Ort verborgen ist, an dem nur Sie den Schlüssel haben. Aber Unternehmen und Organisationen müssen sich damit in großem Maßstab auseinandersetzen. Schließlich sind es die Unternehmensdaten – Produkte, Kunden- und Mitarbeiterdetails, Ideen, Forschung, Experimente –, die Ihr Unternehmen nützlich und wertvoll machen. ("Assets", die wir normalerweise verstehen, wie Hardware und Software, sind einfach Werkzeuge , mit denen Sie mit Ihren Unternehmensdaten arbeiten und sie speichern können.) Wie schützt eine Organisation also diese Daten? Natürlich gibt es Sicherheitsstrategien und technologische Lösungen, die helfen können, aber ein Konzept unterstreicht alle: die CIA-Sicherheitstriade. Dieses Konzept kombiniert drei Komponenten – Vertraulichkeit, Integrität und Verfügbarkeit –, um Sicherheitsmaßnahmen, Kontrollen und Gesamtstrategie zu steuern. Schauen wir uns das mal an.
Definition der CIA in der Cybersicherheit
Die CIA-Triade repräsentiert die Funktionen Ihrer Informationssysteme. Ihr Informationssystem umfasst sowohl Ihre Computersysteme als auch Ihre Daten. Ben Dynkin, Mitbegründer und CEO von Atlas Cybersecurity, erklärt, dass dies die Funktionen sind, die angegriffen werden können – das heißt, dies sind die Funktionen, die Sie verteidigen müssen. Die CIA-Sicherheitstriade besteht aus drei Funktionen:
- Vertraulichkeit. Die Fähigkeit eines Systems sicherzustellen, dass nur der korrekte, autorisierte Benutzer/System/Ressource Daten einsehen, darauf zugreifen, ändern oder anderweitig verwenden kann.
- Integrität. Die Fähigkeit eines Systems, sicherzustellen, dass das System und die Informationen korrekt und korrekt sind.
- Verfügbarkeit. Die Fähigkeit eines Systems, sicherzustellen, dass Systeme, Informationen und Dienstleistungen die überwiegende Mehrheit der Zeit verfügbar sind.
Schauen wir uns jeden einzelnen genauer an.
Vertraulichkeit in der CIA-Triade
Im nicht-sicherheitsrelevanten Sinne ist Vertraulichkeit die Fähigkeit, etwas geheim zu halten. In der realen Welt hängen wir vielleicht Jalousien auf oder hängen Vorhänge an unsere Fenster. Wir bitten vielleicht einen Freund, ein Geheimnis zu bewahren. Vertraulichkeit spielt auch bei der Technologie eine Rolle. Sie kann sich auf persönlicher Ebene anders entwickeln, wenn wir VPNs oder Verschlüsselung aus Datenschutzgründen nutzen. Wir schalten möglicherweise Geräte zu Hause aus, die ständig zuhören. In der Unternehmenssicherheit wird die Vertraulichkeit jedoch verletzt, wenn eine unbefugte Person Ihre Dateien einsehen, nehmen und/oder verändern kann. Vertraulichkeit ist wichtig, weil Ihr Unternehmen seinen Wettbewerbsvorteil schützen möchte – die immateriellen Vermögenswerte, die Ihr Unternehmen von der Konkurrenz abheben.
Integrität in der CIA-Triade
In Computersystemen bedeutet Integrität, dass die Ergebnisse dieses Systems präzise und sachlich sind. In der Datenwelt nennt man das Datenvertrauenswürdigkeit – kann man den Ergebnissen seiner Daten, der eigenen Computersysteme vertrauen? Beim Absichern eines Informationssystems ist Integrität eine Funktion, die man zu schützen versucht. Man möchte nicht, dass böswillige Akteure oder menschliche Fehler absichtlich oder versehentlich die Integrität der eigenen Computersysteme und ihrer Ergebnisse zerstören.
Verfügbarkeit in der CIA-Triade
Verfügbarkeit ist ein Begriff, der in der IT weit verbreitet verwendet wird – die Verfügbarkeit von Ressourcen zur Unterstützung Ihrer Dienste. In der Sicherheit bedeutet Verfügbarkeit, dass die richtigen Personen Zugang zu Ihren Informationssystemen haben. Wenn ein Benutzer mit privilegiertem Zugang keinen Zugriff auf ihren dedizierten Computer hat, dann gibt es keine Verfügbarkeit. Verfügbarkeit ist ein großes Problem in der Sicherheit, weil sie angegriffen werden kann. Ein Angriff auf Ihre Verfügbarkeit könnte den Zugriff des Nutzers auf einige oder alle Ihre Dienste einschränken, sodass Sie hektisch das Chaos beseitigen und die Ausfallzeiten begrenzen müssen.
Die CIA-Triade in der Unternehmenssicherheit
Okay, wir haben die Konzepte im Griff, aber was machen wir mit der Triade? Im Kern ist die CIA-Triade ein Sicherheitsmodell, dem man folgen kann – sollte, um Informationen zu schützen, die in lokalen Computersystemen oder in der Cloud gespeichert sind. Es hilft Ihnen:
- Informationen geheim halten (Vertraulichkeit)
- Halten Sie den erwarteten, genauen Zustand dieser Information (Integrität) aufrecht.
- Stellen Sie sicher, dass Ihre Informationen und Dienste einsatzbereit sind (Verfügbarkeit)
Es ist ein Gleichgewicht: Kein Sicherheitsteam kann zu 100 % garantieren, dass Vertraulichkeit, Integrität und Verfügbarkeit niemals gebrochen werden können, egal aus welchem Grund.
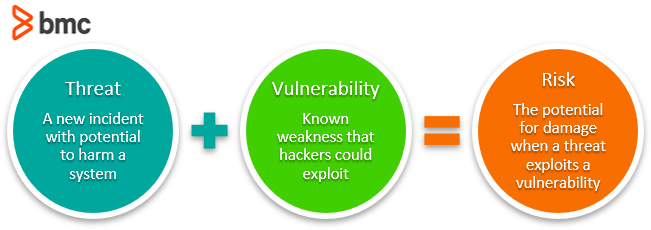
Stattdessen nutzen Sicherheitsexperten die CIA-Triade, um Ihre organisatorischen Risiken zu verstehen und zu bewerten. Dynkin schlägt vor, jede potenzielle Bedrohung, jeden Angriff und jede Schwachstelle in eine einzelne Funktion der Triade zu zerlegen. Zum Beispiel:
- Eine Datenpanne greift die Vertraulichkeit Ihrer Daten an.
- Ein Ransomware-Vorfall greift die Verfügbarkeit Ihrer Informationssysteme an.
Zu verstehen, was angegriffen wird, ist der Weg, Schutz gegen diesen Angriff aufzubauen. Nehmen wir den Fall von Ransomware – alle Sicherheitsexperten wollen Ransomware stoppen. Während wir Ransomware oft als einen "esoterischen Malware-Angriff" betrachten, sagt Dynkin, sollten wir es als einen Angriff sehen, der speziell darauf ausgelegt ist, Ihre Verfügbarkeit einzuschränken. Wenn man dies als Versuch sieht, die Verfügbarkeit zu begrenzen, sagte er mir, kann man zusätzliche Maßnahmen zur Minderung ergreifen, als wenn man nur "Ransomware stoppen wollte". Die Triade kann Ihnen helfen, gezielt in bestimmte Kontrollen einzutauchen. Sie gilt auch auf Strategie- und Richtlinienebene. Dynkin fährt fort: Wenn Sie die CIA-Triade verstehen, können Sie Ihre Sicht auf Sicherheit "über die spezifischen Details hinaus erweitern (die immer noch von entscheidender Bedeutung sind) und sich auf einen organisatorischen Ansatz zur Informationssicherheit konzentrieren." Priorisieren Sie alles, was Sie schützen müssen, basierend darauf, wie schwerwiegend die Konsequenzen wären, wenn Vertraulichkeit, Integrität oder Verfügbarkeit verletzt würden. Zum Beispiel, wie könnte jedes Ereignis hier einen Teil oder mehrere der CIA-Triade verletzen:
- Eine Unterbrechung des Dienstes: Ein Angreifer könnte Ihren Zugang als Verhandlungsmasse für etwas anderes unterbrechen.
- Abhören: Ein Angreifer könnte Ihre E-Mails blockieren oder kapern, um über Unternehmensaktivitäten zu erfahren.
- Veränderung oder Fälschung: Ein Angreifer könnte Ihre Daten verändern oder fälschen.
Was ist, wenn ein Vorfall zwei Funktionen gleichzeitig verletzen kann? Überlegen Sie, planen Sie und ergreifen Sie Maßnahmen, um jede Sicherheitsfunktion so weit wie möglich zu verbessern. Zum Beispiel verbessert das Haben von Backups – also Redundanz – die Gesamtverfügbarkeit. Wenn die Verfügbarkeit eines Systems angegriffen wird, haben Sie bereits ein Backup bereit.
CIA-Triade in Aktion
Du wirst wissen, dass dein Sicherheitsteam Sicherheit für die CIA-Triade bietet, wenn du Dinge wie Folgendes siehst:
- Beschränkungen der Administratorrechte
- Unfähigkeit, eigene Unknown Devices zu benutzen
- Die Nutzung von VPN, um auf bestimmte sensible Unternehmensinformationen zuzugreifen
Alles, was ein Vermögenswert ist – greifbare Hardware und Software, immaterielles Wissen und Talent – sollte in irgendeiner Weise von Ihrem Sicherheitsteam geschützt werden. Und das ist die Aufgabe des Sicherheitsteams: jeden Vermögenswert zu schützen, den das Unternehmen für wertvoll hält. Und es ist eindeutig kein einfaches Projekt.
Zusätzliche Sicherheitseigenschaften
Sicherheitsexperten wissen bereits, dass Computersicherheit nicht bei der CIA-Triade endet. ISO-7498-2 enthält außerdem zusätzliche Eigenschaften für Computersicherheit:
- Authentifizierung: Die Fähigkeit Ihrer Systeme, eine Identität zu bestätigen.
- Nicht-Widerruf oder Rechenschaftspflicht: Die Fähigkeit Ihrer Systeme, die Gültigkeit von etwas zu bestätigen, das über das System geschieht. Es ist eine Zusicherung über die Herkunft und Integrität von Daten.
Vertraulichkeit, Integrität, Verfügbarkeit
Diese drei Komponenten sind der Eckpfeiler für jeden Sicherheitsprofis und der Zweck jedes Sicherheitsteams. John Svazic, Gründer von EliteSec, sagt, dass die CIA-Triade "als Kontaktpunkte für jede Art von Sicherheitsarbeit fungiert". Das heißt, es ist eine Möglichkeit für SecOps-Profis, zu antworten:
Wie verbessert unsere Arbeit aktiv einen dieser Faktoren?
Wenn Ihr Unternehmen ein Sicherheitsprogramm entwickelt oder eine Sicherheitskontrolle einfügt, können Sie die CIA-Triade nutzen, um den Bedarf an implementierten Kontrollen zu rechtfertigen. Beziehen Sie Ihre Sicherheitsmaßnahmen immer auf eine oder mehrere CIA-Komponenten zurück. Deshalb betrachtet Svazic die CIA-Triade als "einen nützlichen 'Maßstab'", der Ihnen hilft, sicherzustellen, dass die von Ihnen implementierten Kontrollen tatsächlich nützlich und notwendig sind – kein Placebo.
Verwandte Literatur
Sicherheits- und Compliance-Leitfaden
- Schlimmste Datenpannen des Jahres 2021: 4 kritische Beispiele
- Was ist die CIA-Sicherheitstriade? Vertraulichkeit, Integrität, Verfügbarkeit erklärt
- Was ist InfoSec? Informationssicherheit erklärt
- Was ist CVE? Häufige Schwachstellen und Gefährdungen erklärt
- Einführung in die SOX-Konformität
- IT-Sicherheitszertifikate: Eine Einführung
- Certified Information Systems Security Professional (CISSP): Eine Einführung
- Certified Information Systems Auditor (CISA): Eine Einführung
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.