




Auf einen Blick: Bring Your Own Device (BYOD)-Richtlinien steigern die Produktivität am Arbeitsplatz, bergen aber Sicherheitsrisiken. Organisationen sollten flexible Richtlinien entwickeln, Mitarbeiter über Risiken aufklären und die IT mit effektiven Managementtools befähigen.
- Entwickeln Sie nutzerzentrierte BYOD-Richtlinien, die auf die Bedürfnisse der Organisation zugeschnitten sind.
- Implementieren Sie robuste Sicherheitsmaßnahmen, um Risiken im Zusammenhang mit persönlichen Geräten zu mindern.
Noch vor nicht allzu langer Zeit war die Bring Your Own Device (BYOD)-Bewegung weitgehend in Unternehmensorganisationen umstritten. Befürworter des BYOD-Trends konzentrierten die Debatte auf die Produktivitätsvorteile von BYOD. Gegner betrachteten sie kompromisslos als Belastung.
Beide Seiten blieben hartnäckig, bis fortschrittliche Organisationen, die auf der Welle der Unternehmensmobilität reiteten, aktiv wurden und den Wert von BYOD freisetzten. Diese Maßnahmen beinhalteten strategische Best Practices und Schichten von Risikominderungsmaßnahmen, die letztlich BYOD-Geräte – und deren Nutzer – ermöglichen:
- Produktivität der Energiebelegschaft
- Profitabilität für die Organisation erzielen
- Halte dich an die Anforderungen der Unternehmenssicherheit
In diesem Artikel schauen wir uns also an, warum immer mehr Menschen BYOD wollen. Dann stellen wir uns die schwierige Frage: Ist BYOD wirklich den Sicherheitsaufwand wert?
Was ist BYOD?
BYOD ist eine Reihe von Richtlinien, die es Mitarbeitern ermöglichen, ihre eigenen persönlichen Geräte mitzunehmen und zu nutzen. Zu diesen Geräten können Laptops, Smartphones, Tablets oder alles, was nötig ist, um die Aufgaben zu erledigen, die sie bewältigen.
Das Ziel hinter BYOD ist eindeutig: Da Arbeitnehmer ihre persönlichen Geräte nutzen, um auf Unternehmensdaten und -systeme zuzugreifen, sollten die Mitarbeiter langfristig produktiver sein.
Heute schaffen viele Unternehmen natürlich verteilte Arbeitsplätze, die zum Teil durch entspanntere Ansätze von BYOD angetrieben werden. Als die Pandemie ausbrach, konnte ein Mitarbeiter möglicherweise nicht einfach von seinem Handy oder Tablet aus arbeiten. Heute unterstützen verschiedene Softwarelösungen Mitarbeiter in der neuen Welt der Remote-Arbeit und machen BYOD auf eine Weise wichtig, wie es es nie zuvor war.
BYOD-Praktiken florieren in agilen und DevOps-gesteuerten Umgebungen. Nutzer sollten gut integrierte Cloud-Lösungen nutzen, um Zusammenarbeit, Kommunikation und Informationszugang über ansonsten isolierte Organisationsabteilungen hinweg zu ermöglichen.
Herausforderungen bei der Nutzung persönlicher Geräte für die Arbeit
Obwohl viele die Idee, ein persönliches Gerät zu verwenden, sehr attraktiv finden, müssen BYOD-Initiativen sorgfältig bedacht werden. Die Mitarbeiterzufriedenheit und die allgemeine Unternehmensagilität müssen sorgfältig gegen die Risiken und das notwendige Mobile Device Management (MDM) abgewogen werden, bevor Mitarbeiter potenziell sensible Daten auf ihre Geräte herunterladen können.
Weitere Herausforderungen bei der Nutzung persönlicher Geräte für die Arbeit sind...
Intern schlecht unterstützt
BYOD liegt irgendwo zwischen Geschäfts- und IT-Funktionen, was zu Service Desks führt, die oft die Bedürfnisse der agilen und mobilen Arbeitskräfte nicht erfüllen. Das liegt daran, dass Service Desks meist dafür gebaut wurden, vor Ort Mitarbeiter mit arbeitgeberbereitgestellter Ausrüstung zu bedienen.
Diese deutliche Kluft führt zu vielen Datenschutz- und Sicherheitsproblemen für Unternehmen, insbesondere wenn sie die Anforderungen ihrer Mitarbeiter nicht erfüllen können.
Schatten-IT
Wiederholte Anfragen, ungünstige Governance und langsame Genehmigungsprozesse ermutigen die Belegschaft, die Sache selbst in die Hand zu nehmen. Mitarbeiter können Shadow-IT übernehmen – die Grauzone, in der Nutzer Software und Apps herunterladen oder nutzen, die Ihre Organisation nicht genehmigt hat. Das Risiko hier? Diese Shadow-IT-Praktiken umgehen Ihre Sicherheitsmechanismen.
Verlorenes Eigentum
Der Elefant im Raum ist das Problem mit dem Verlust oder Diebstahl. Obwohl es für Ihre Mitarbeiter schön ist, arbeitsbezogene Aufgaben mit ihren eigenen mobilen Geräten zu erledigen, besteht ein ernsthaftes Risiko, dass Ihre Mitarbeiter das Gerät verlieren und Unternehmensdaten möglicherweise in die Hände von jedem gelangen – besonders bei cloud-nativen Apps, die das Synchronisieren und Teilen von Daten so einfach wie ein Knopfdruck machen.
Für Branchen, die auf jedem einzelnen Gerät ein hohes Sicherheitsniveau benötigen, denken Sie darüber nach, was Sie gewinnen und was Sie zu tauschen haben. Sind die Vorteile von BYOD-Lösungen ausreichend, um Daten auf einem Gerät zu speichern, das möglicherweise sicher ist? Das ist eine Frage, die viele Unternehmen unterschiedlich beantworten.
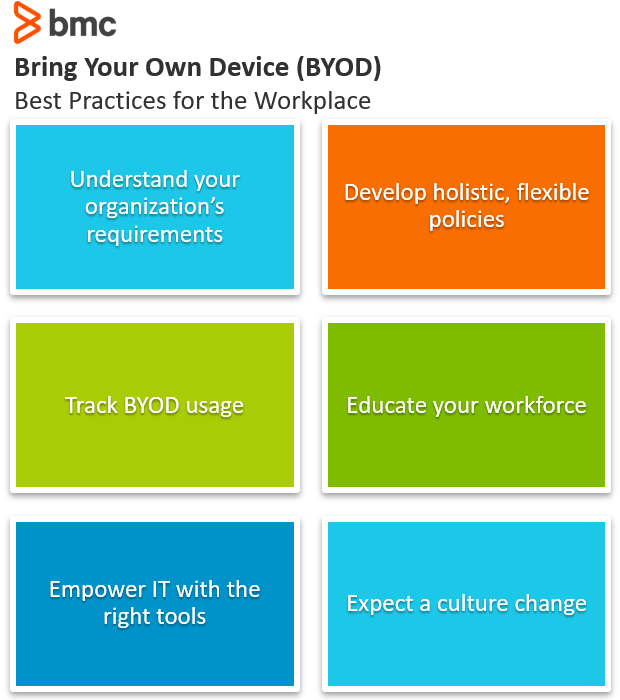
Best Practices für BYOD am Arbeitsplatz
Um diese Herausforderungen zu bewältigen, müssen Organisationen in die richtigen Fähigkeiten und Fortschritte in der IT-Transformation investieren, um Servicemanagement-Fähigkeiten mit den BYOD-Anforderungen schnelllebiger DevOps-gesteuerter Prozesse in Einklang zu bringen.
Aus strategischer Sicht können die folgenden Best Practices Organisationen befähigen, diese Ziele zu erreichen:
1. Verstehen Sie organisatorische Anforderungen
Jede Organisation unterscheidet sich in Struktur, Kultur, Vielfalt, Personalpräferenzen, IT-Richtlinien und Anforderungen an die Einhaltung gesetzlicher Vorschriften. Diese Unterschiede werden durch die folgenden Angaben Ihres Unternehmens verschärft:
- Geographische Lage
- Industriezweig
- Größe und Alter
Daher kann jede Organisation eigene Einschränkungen hinsichtlich der Einführung von BYOD-Technologien, Präferenzen und Anforderungen haben.
In DevOps-Umgebungen muss die Organisation die Service-Management-Funktion befähigen, Protokolle und Verfahren zu entwickeln, die darauf ausgelegt sind, ihre eigenen einzigartigen BYOD-Anforderungen im Kontext der Herausforderungen zu unterstützen. Dieser Ansatz sorgt für eine reibungslose Einführung von BYOD, die zur Produktivität der Belegschaft führt – ohne das Verhalten, die Compliance und die Sicherheitslage der Organisation zu stören.
2. Entwicklung einer flexiblen BYOD-Richtlinie
Es ist praktisch unmöglich, jedes Mitglied der Belegschaft mit BYOD-Richtlinien zufriedenzustellen. Unabhängig vom Gerät sollten BYOD-Richtlinien verschiedene Benutzerrollen, Privilegien und Kontrollen als Teil Ihrer Mobilitätsstrategie umfassen.
Die ansprechendsten Enterprise-Mobilitätsstrategien, die effektive Zusammenarbeit, Informationszugang und strikte Einhaltung von Sicherheitsbest-Practices ermöglichen, verfolgen einen flexiblen, nutzerzentrierten Ansatz:
- Etabliert einfache, automatisierte Arbeitsabläufe, die es internen Kunden erleichtern, ihre Geräte anzumelden und Genehmigungen für neue Apps und Lösungen anzufordern.
- Erläutern Sie die Sicherheitsanforderungen mit klaren, einfachen und leicht verständlichen Details.
- Sichern Sie Ihre BYOD-Strategien zukunftssicher , um den kommenden Bedürfnissen interner Kunden und der Geschäftslandschaft gerecht zu werden.
- Achten Sie die Privatsphäre der Endnutzer , indem Sie die notwendigen Protokolle implementieren, um persönliche Daten von Geschäftsinformationen und Apps auf BYOD-Geräten zu trennen.
3. Verfolgen Sie die Nutzung von BYOD
BYOD-Mitarbeitergeräte sind häufige Ziele von Gegnern, besonders im Zeitalter der KI-Cyberangriffe. Verwundbare persönliche Geräte mit hochrangigem Benutzerzugang und -rechten können kostspielige Datenlecks und potenziell irreversible Schäden für das Unternehmen verursachen.
Mit der Durchsetzung strenger Datenvorschriften wie der DSGVO müssen Organisationen die Anforderungen an BYOD von der Beleg gegen regulatorische Konformität und Sicherheitsbedrohungen abwägen. Das Sicherheitsrisiko und die Auswirkungen der Einführung von BYOD sind laut Verizon zu einem der größten Anliegen bei Geschäftsorganisationen geworden.
Die Verwaltung von Unternehmensdaten durch intelligentes mobiles Gerätemanagement ist entscheidend, um Ihre Mitarbeiter zufriedenzustellen, die ihre persönlichen Geräte nutzen möchten – ohne dass diese Geräte zu einem einfachen Weg für sensible Datenlecks werden. Echtzeit-Sicherheitsüberwachung und -erkennung werden entscheidend, um sichere Unternehmensmobilitätspraktiken mit BYOD sicherzustellen. IT muss:
- Verfolgen Sie eine Reihe von Kennzahlen im Zusammenhang mit Netzwerkverkehr und Sicherheit
- Verstehen Sie, wie Nutzer und Apps auf Unternehmensinformationen zugreifen
- Begrenze den Datenverbrauch und den Informationszugriff basierend auf organisatorischer Sicherheit und Geschäftsrichtlinien durch wirksame Sicherheitsmaßnahmen
4. Die Belegschaft bilden
Endnutzer fungieren als erste Verteidigungslinie gegen Cyberangriffe oder als erste Schlupfloch in der BYOD-Sicherheit. Fachkundige und sicherheitsbewusste Fachleute können helfen, die Mehrheit der Cyberangriffe abzuwehren, die beim Herunterladen schädlicher Apps, beim Zugriff auf abtrünnigen Webseiten oder beim Anklicken von Links bei Phishing-Versuchen auftreten.
Schulen Sie Ihre Belegschaft und überzeugen Sie Ihre Belegschaft, die Sicherheits- und BYOD-Richtlinie Ihrer Organisation auf verschiedene Weise einzuhalten:
- Informieren Sie die Mitarbeiter über die Sicherheitsrisiken, die mit Shadow-IT-Praktiken verbunden sind.
- Bieten Sie ausreichende Gründe und Wege an, um Sicherheitsfehlverhalten zu vermeiden.
- Schaffen Sie eine Kultur des Vertrauens und der Loyalität unter den Belegschaften, um die Möglichkeit zu verringern, dass Mitarbeiter gegen die Organisation handeln.
Wenn Geräte zu den Ursachen Ihres Untergangs werden könnten, ist der letzte Punkt besonders wichtig. Wenn Sie Ihren Mitarbeitern vertrauen wollen, dass sie ihre eigenen Tablets, Laptops und Handys mitbringen, müssen Sie Ihren Mitarbeitern im Allgemeinen auch vertrauen. Die Technologie ist ein Risiko, aber ebenso die Menschen, denen Sie vertrauen, sie zu nutzen!
5. Die IT mit den richtigen Werkzeugen befähigen
Zukunftsorientierte Geschäftsorganisationen transformieren ihre IT, um den Anforderungen mobiler Geräte und BYODs von heute und morgen gerecht zu werden. Organisationen müssen ihre aktuelle Arbeitsumgebung verstehen und den gewünschten zukünftigen Zustand der Unternehmensmobilität klären.
BYOD-Richtlinien sollten so gestaltet sein, dass sie interne Kunden mit den richtigen Prozessen, Daten und Technologien verbinden, um zwischen dem aktuellen und dem gewünschten zukünftigen Zustand zu wechseln.
Nutzen Sie Funktionen wie automatisierte Geräteanmeldung und -konfiguration sowie Echtzeit-Fehlerbehebung, um Servicedesk-Interaktionen zu reduzieren.
- Automatisieren Sie die Anmeldung und Konfiguration von Geräten sowie die Echtzeit-Fehlersuche, um die Anzahl der Kopfschmerzen zu reduzieren, die persönlich besitzende Geräte Ihrem Servicedesk bereiten.
- Übernehmen Sie App-Prüfungsprozesse , die auf einfachen und automatisierten Arbeitsabläufen basieren, die es ITSM erleichtern, App-Genehmigungsanfragen zu erfüllen.
- Investieren Sie in fortschrittliches Enterprise Mobility Management (EMM), das IT-Administratoren ermöglicht, die sich entwickelnden und vielfältigen BYOD-Bedürfnisse der agilen Belegschaft zu unterstützen.
- Implementierung mehrerer Sicherheitsebenen zum Schutz von BYOD-Geräten; Schutz von Unternehmensdaten; Ermöglichung effektiver Kommunikation und Zusammenarbeit; sowie Management von Zugriffskontrollen und Risiken.
- Integrieren Sie die Werkzeuge, die zur Risikominderung von Geräten und zur Schadensbegrenzung als Reaktion auf Sicherheitsverletzungen notwendig sind.
(Lesen Sie mehr über Enterprise Mobility Management.)
6. Erwarten Sie einen Kulturwandel
Schließlich sollte eine effektive BYOD-Richtlinie entwickelt werden, um einen kulturellen Wandel hin zu sicheren und produktiven Unternehmensmobilitätspraktiken einzuleiten. DevOps bringt bereits Best Practices, die eine starke abteilungsübergreifende Zusammenarbeit, integrierte Geschäfts- und IT-Abläufe sowie automatisierte Arbeitsabläufe ermöglichen, die die Einführung neuer Anwendungen, Technologien und Prozesse optimieren.
Entwerfen Sie Ihre BYOD-Richtlinien, um die Hemmer für den BYOD-Erfolg zu identifizieren und zu eliminieren, wie zum Beispiel:
- Isolierte IT-Abteilungen
- Isolierte Geschäfts- und IT-Abläufe
- Langsame und unzureichende Governance-Verfahren
- Die unnötigen geschlossenen Anlagen, die Mitarbeiter zwingen, Schatten-IT-Alternativen zu übernehmen
Muss ich BYOD implementieren?
Mobile Geräte sind überall zu finden und bieten das erstaunliche Potenzial, etwas Großartiges zu bewirken. Persönliche Geräte steigern nicht nur die Mitarbeiterleistung und die Zufriedenheit, sondern bringen auch Kosteneinsparungen.
Für Unternehmen, die es ihren Mitarbeitern ermöglichen möchten, ihre eigenen mobilen Geräte zum Arbeitsnetzwerk zu verbinden, sollten Sie Ihre Sicherheitslage und Ihre Sicherheitsvorkehrungen berücksichtigen. Obwohl Sie die Technologie haben, um die Richtlinie umzusetzen, könnte Ihr Unternehmen durch verlorene oder gestohlene Geräte Datenverluste erleiden? Haben Sie genügend Sicherheitskräfte, um das Feuer zu löschen, falls ein nicht sicherer Laptop gefährdet wird?
Wenn Sie in einer agilen Umgebung arbeiten, erwarten Mitarbeiter oft, eigene Geräte mitzubringen. Denken Sie an die Vorteile, die Ihre Mitarbeiter mitbringen, aber nicht, bevor Sie Ihre Sicherheitslage, MDM und andere Probleme klären, die durch die Nutzung eines persönlichen Geräts für die Arbeit entstehen könnten.
Verwandte Literatur
- BMC Business of IT Blog
- BMC Service Management Blog
- Best Practices für organisatorisches Change Management
- 5G für Unternehmen: Hype, Realität und Potenzial
- IT-Best Practices: Die beste Einführung
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.