




Auf einen Blick: COBIT 2019 verbessert das IT-Management, indem aktualisierte Governance- und Risikomanagement-Funktionen eingeführt werden, die auf sich wandelnde technologische Anforderungen zugeschnitten sind. Wichtige Neuerungen umfassen neue Fokusbereiche und Designfaktoren, die maßgeschneiderte Governance-Ansätze ermöglichen.
- COBIT 2019 fügt drei neue Prozesse hinzu und erhöht die Gesamtzahl auf 40.
- Die Schwerpunktbereiche entwickeln sich mit Technologierisiken und Nutzerfeedback weiter.
COBIT ist ein IT-Management-Framework, das Organisationen dabei helfen soll, einen erheblichen Mehrwert aus ihren IT-Initiativen zu erzielen und gleichzeitig die zugrunde liegenden Risiken zu managen. Im Gegensatz zu den meisten IT-Frameworks bietet COBIT eine spezifische Perspektive – wie Sie Ihre Vermögenswerte besser absichern und steuern können, um Risiken zu reduzieren.
In den Jahren seit 2012, als COBIT 5 eingeführt wurde, hat sich die IT-Landschaft für Unternehmen dramatisch verändert. Ein stärkerer Schwerpunkt auf Sicherheit, Risikomanagement und Governance ist in heutigen Multi-Cloud-Umgebungen, die als Reaktion auf Marktveränderungen schnell skalieren, unerlässlich. COBIT 2019, das im letzten Jahr veröffentlicht wurde, zielt darauf ab, diese veränderte Landschaft neu zu gestalten. Werfen wir einen Blick auf die Unterschiede zwischen COBIT 5 und dem neuen COBIT 2019.
COBIT 5: Die Grundlagen
Das 2012 veröffentlichte COBIT-5-Framework bot Richtlinien zur Verbesserung der Unternehmensführung und des Managements, da immer mehr Organisationen geschäftskritische Workloads in die Cloud migrierten. COBIT 5 bot einen engen und einzigartigen Leitfadensatz, der für Organisationen aller Branchen anwendbar ist und viele Jahre als Standard blieb.
[Helix-Video]
Was gibt es Neues bei COBIT 2019?
Laut ISACA, dem Leitungsorgan von COBIT, bietet die Version des Rahmens 2019 folgende Aktualisierungen:
- Schwerpunkte und Designfaktoren ermöglichen es Organisationen, Risikomanagement- und Governance-Protokolle basierend auf ihren individuellen Anforderungen zu etablieren.
- COBIT 19 steht im Einklang mit globalen Standards, Rahmenwerken und Protokollen für Risikomanagement und Sicherheit.
- Regelmäßige Aktualisierungen stellen sicher, dass die Rahmenrichtlinien effektiv mit Next-Generation-Technologien zusammenarbeiten, die schnell in großem Maßstab in allen Branchen übernommen werden.
- Richtlinien folgen einem vorschreibenderen Ansatz, insbesondere durch die Unterstützung weiterer Werkzeuge und Technologien für Governance und Risikomanagement.
- Ein angereichertes Open-Source-Modell stellt sicher, dass Feedback aus der globalen Governance-Community in zukünftige Updates der Framework-Versionen integriert wird. Die Community-Vorschläge werden von einem Experten-Lenkungsausschuss bewertet, um hochwertige und konsistente Aktualisierungen sicherzustellen.
- Starker Fokus auf neue Technologien und SDLC-Methoden , einschließlich DevOps- und agiler Konzepte sowie operative Praktiken in IT-gestützten Organisationen wie Off-Premise-Betrieb, Outsourcing, Konnektivität und cloudbasierte Systeme.
Wesentliche Änderungen im COBIT 2019
Die folgenden Abschnitte skizzieren die größten Änderungen im neuesten COBIT-Framework:
Das COBIT-Kernmodell
Aktuelle Bereiche umfassen nun neue Prozesse, die auf Projekte anwendbar sind, Geschäftsinformationen sowie globale regulatorische oder Compliance-Rahmenbedingungen. Während die Governance-Ziele und Management-Ziele denselben Klassifizierungen wie zuvor folgen, wurden neue Prozesse eingeführt (oder von COBIT 5 aktualisiert). Konkret sind Programme verwalten und Projektkomponenten in Managed Programs und Managed Projects unterteilt. Zusätzlich ist Monitor, Evaluate and Assess the System of Internal Control nun das Managed System of Internal Control and Managed Assurance. Damit steigt die Gesamtzahl der COBIT-Prozesse von 37 auf 40.
Schwerpunkte
Designfaktoren

Mit diesem Konzept der Fokusbereiche möchte COBIT mit der sich wandelnden Risikolandschaft von Technologie und Geschäfts Schritt halten. Bestimmte Governance-Themen bilden nun die Fokusbereiche, die basierend auf Endnutzerfeedback, Markttrends und Forschung aktualisiert und angepasst werden können.
Es gibt keine Begrenzung, wie viele Fokusbereiche in das COBIT-Framework integriert werden können. Mit dieser Flexibilität können Organisationen, die das COBIT-Framework befolgen, Risikoregelungen steuern, während sie disruptive digitale Transformationsprojekte verfolgen.
Jede Unternehmensorganisation steht vor einer einzigartigen Reihe von Governance-Herausforderungen. In COBIT 2019 zielt das Design Factor-Konzept darauf ab, dieses Problem anzugehen, indem es Organisationen aller Branchen und Größen erlaubt, ihren eigenen maßgeschneiderten Governance-Mechanismus zu etablieren. Die neuen Design Factors lassen sich wie folgt kategorisieren:
- Kontextabhängig: Außerhalb der Kontrolle der Organisationen, insbesondere bei Anwendungsfällen im Zusammenhang mit Cloud Computing, Konnektivität und dem Outsourcing von IT-Diensten.
- Strategisch: Konzentrieren Sie sich auf interne Entscheidungsentscheidungen der Organisation. Dazu können langfristige Ziele für das Geschäftswachstum gehören, die durch die Einführung neuer Technologietrends oder die Migration von traditionellen IT-Dienstleistungs- und Managementansätzen ermöglicht werden.
- Taktisch: Die von der Organisation getroffenen Implementierungsentscheidungen entsprechend ihren strategischen Zielen. Dazu können die unter verschiedenen ITSM- und SDLC-Rahmen verwendeten Technologien und Prozesse gehören.
COBIT-Leistungsmanagement und Fähigkeitsbewertung
Dieses Modell ist so konzipiert und aktualisiert, dass es verschiedene Mechanismen, Ziele und Strategien im Risikomanagement und Governance bewertet. COBIT Performance Management (CPM) wurde ursprünglich eingeführt, um zu bewerten, wie die verschiedenen Komponenten der Governance- und Risikomanagementsysteme gemeinsam funktionieren und sich mit den erwarteten Zielniveaus der Organisation ausrichten. Dadurch können Organisationen die notwendigen Änderungen identifizieren, um ihre Governance-Fähigkeiten und Reifegrade zu verbessern. ISACA empfiehlt folgende hochrangige Aktivitäten, um dieses Ziel zu erreichen:
- Beziehen Sie die Beteiligten in die CPM-Aufklärungs- und Schulungssitzungen ein.
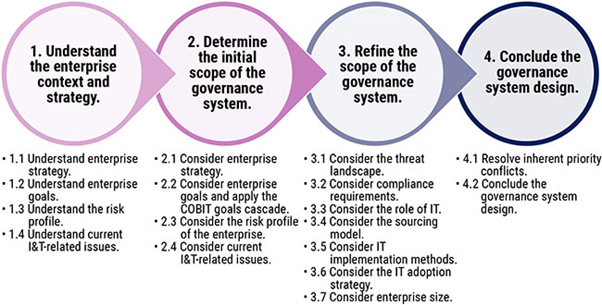
- Entwerfen Sie ein maßgeschneidertes Governance-System gemäß den COBIT 2019 Governance- und Managementzielen, wie in der untenstehenden Abbildung beschrieben: Quelle: ISACA
- Holen Sie die jeweiligen Prozessverantwortlichen an Bord und führen Sie Briefing-Sitzungen zu allen vereinbarten Prozessen durch. Die frühzeitige Einholung der Unterstützung der Stakeholder während der Strategieentwicklung und Systemimplementierung verhindert das Schuldzuweisungsspiel, das den Geschäftsfortschritt und die Unternehmenskultur in Zukunft beeinträchtigen könnte.
- Verfolgen Sie einen systematischen Ansatz, um Belege zu den Governance-Mechanismen und Praktiken im Rahmen des COBIT 2019 zu erhalten. Die Entscheidungen sollten mit Evidenzen validiert, mit dem vereinbarten Zweck übereinstimmen und ausreichend detailliert verstanden werden.
- Identifizieren und berichten Sie über Stärken und Chancen, die mit verschiedenen Aktivitäten erzielt wurden. Das aktuelle Kompetenzniveau sollte umfassend bewertet und verstanden werden, da zukünftige Änderungen an den Governance- und Risikomanagementsystemen vorgeschlagen und umgesetzt werden.
In COBIT 2019 wurden Dinge entfernt, geändert und aktualisiert
Das COBIT-2019-Framework bietet ein ausgearbeitetes konzeptionelles Modell, das sowohl Konzepte als auch Beziehungen innerhalb des Frameworks als Unified Modeling Language (UML)-Modell nutzt. Dies ermöglicht es Organisationen, ein Governance-Framework aufrechtzuerhalten und Automatisierungsfähigkeiten, soweit verfügbar, zu nutzen.
COBIT 2019 enthält zusätzliche Änderungen, Aktualisierungen und Entfernungen. Zum Beispiel:
- Das generische Enabler-Modell Enabler Guidance und Process Goals wurden im neuen, vereinfachten Rahmen entfernt.
- Die CPM- und Prozessfähigkeitsbewertung folgt nun einem von CMMI inspirierten Fähigkeitsmodell.
- Die Ermöglicher wurden in Komponenten der Governance-Systeme umbenannt.
COBIT lernen
Nutzer können COBIT-Zertifizierungsprogramme befolgen, um umfassendes Wissen zu erwerben, darunter COBIT Bridge, COBIT 2019 Foundation oder das COBIT 2019 Design and Implementation Zertifizierungsprogramm. Schließlich wurde der COBIT 2019 Design Guide veröffentlicht, um die Aktualisierungen und neuen Rahmenrichtlinien im Detail zu besprechen.
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.