




Auf einen Blick: COBIT, oder Control Objectives for Information and Related Technologies, ist ein Rahmenwerk, das zur Verwaltung von Unternehmens-IT-Systemen entwickelt wurde und Governance, Sicherheit und Risikomanagement betont. Die neueste Version, COBIT 2019, integriert agile- und DevOps-Praktiken und modernisiert das Rahmenwerk, um die IT-Governance zu verbessern.
- COBIT bietet Best Practices, um IT-Ressourcen mit den Geschäftszielen in Einklang zu bringen.
- Es bietet Modelle für operative Exzellenz und das Management von IT-bezogenen Risiken.
Das IT-Management ist reich an Best-Practice-Rahmenwerken. Diese Rahmenwerke bieten Philosophien und greifbare Wege, um das Kosten- und Ressourcenmanagement zu verbessern, Risiken zu messen, den Kundenservice zu beschleunigen und Analysen durch prädiktive Methoden zu innovieren.
COBIT ist ein solches Best-Practice-Framework, aber sein Anwendungsbereich unterscheidet sich von den meisten Frameworks dadurch, dass es sich eng auf Sicherheit, Risikomanagement und Governance konzentriert. Wenn Sie Geschäftsprozesse straffen, IT mit Geschäftsanforderungen synchronisieren, Ihre IT-Infrastruktur verändern oder Multi-Cloud verwalten möchten, ist COBIT nicht die Lösung.
[Helix-Video]
Da die meisten Unternehmen jedoch enorm auf IT für den Geschäftserfolg angewiesen sind – manchmal ist die IT selbst das Produkt – ist COBIT unerlässlich, um Risiken und Sicherheit für Unternehmen weltweit zu entwickeln, zu kontrollieren und aufrechtzuerhalten, unabhängig von Ihrer Branche.
COBIT, kurz für Control Objectives for Information and Related Technologies, wurde ursprünglich entwickelt, um IT-Governance und -Management zu steuern. Die neueste Version, COBIT 2019, hat Teile seines Frameworks überarbeitet und gleichzeitig dringend benötigte Updates bereitgestellt, die die allgegenwärtigen Cybersicherheitsbedrohungen sowie die Integration von Agile- und DevOps-Praktiken berücksichtigen.
Dieser Artikel dient als Einführung in das COBIT-Framework, versteht die Bedeutung von COBIT und gibt Hinweise darauf, ob es die richtige Lösung für Ihr Unternehmen ist.
Was ist COBIT in einfachen Worten?
Control Objectives for Information and Related Technologies (COBIT) ist ein Rahmen zur Verwaltung von Unternehmens-IT-Systemen. COBIT ist eine Sammlung von Best Practices und Prinzipien sowie Werkzeugen und Modellen, um sicherzustellen, dass IT-Ressourcen und -Prozesse mit den Geschäftszielen übereinstimmen und sie unterstützen. Es wurde erstmals 1996 von der Information Systems Audit and Control Association (ISACA) eingeführt und hat seitdem viele Entwicklungsrunden durchlaufen.
Was ist ISACA?
ISACA steht für Information Systems Audit and Control Association. Diese Organisation wurde 1969 gegründet, um IT-Fachkräfte bei der Entwicklung von IT-Systemen zu unterstützen, die die Geschäftsziele von Organisationen unterstützen. ISACA konzentriert sich auf IT-Governance, Risikomanagement, Cybersicherheit und Audit-Unterstützung mit Standards, Richtlinien und Best Practices.
Was sind die Vorteile von COBIT?
COBIT bietet Modelle, um den Wert und das Vertrauen in IT zu maximieren, und diese erweiterten Richtlinien bieten Sicherheits-, Risiko-, Ertrags-, Geschäfts- und IT-Beratungsfachleute einen umfassenderen Rahmen zur Erreichung und Aufrechterhaltung von Unternehmenszielen und -strategien. Einige der zahlreichen Vorteile von COBIT sind unten aufgeführt:
- Hilft, operative Exzellenz durch effiziente und effektive Anwendung von Technologie und Vertrauenswürdigkeit zu erreichen.
- Optimiert die Kosten für IT-Dienstleistungen und Technologien.
- Unterstützt das Management und die Aufrechterhaltung von IT-bezogenen Risiken.
- Stellt sicher, dass die IT effektiv und innovativ eingesetzt wird, um mit den strategischen Geschäftszielen in Einklang zu stehen.
- Verwaltet hochwertige Informationen, um Geschäftsentscheidungen zu unterstützen.
- Bietet umfassende Unterstützung für IT-Unternehmen, die geschäftsorientierte Richtlinien, Vorschriften, relevante Gesetze und Vertragsvereinbarungen einhalten.
Geschichte von COBIT
Die internationale Berufsvereinigung ISACA veröffentlichte 1996 erstmals COBIT als eine Reihe von Kontrollzielen, um der Finanzprüfungsgemeinschaft zu helfen, besser mit IT-bezogenen Strukturen umzugehen.
Als Wert und Potenzial jenseits der Prüfung sichtbar wurden, veröffentlichte ISACA 1998 eine umfassendere Version und erweiterte diese durch die Hinzufügung von Managementrichtlinien in der dritten Version im Jahr 2000. Die Entwicklung des AS 8015: Australian Standard for Corporate Governance in Information and Communication Technology sowie des ISO/IEC 38500 im Januar 2005 bzw. Januar 2007 erhöhte das Bewusstsein für den Bedarf an zuverlässigen Governance-Komponenten für Informations- und Kommunikationstechnologie (IKT).
2011 veröffentlichte ISACA COBIT 5, das sieben Jahre lang Standard blieb. Im November 2018 gab es große Veränderungen bei COBIT, als ISACA COBIT 2019 veröffentlichte.
IT-Innovationen führen zu Veränderung: COBIT 2019
Die neueste Version von COBIT modernisiert das Rahmenwerk für die enorme Expansion der IT in der Geschäftswelt. COBIT 2019 passt weiterhin gut zu ITIL, TOGAF und CMMI und dient als guter Schirmrahmen zur Vereinheitlichung von Prozessen innerhalb einer Organisation.
Innerhalb des COBIT-Kernmodells, dem Herzstück von COBIT, gibt es nun 40 Governance- und Managementziele. Aufgrund von Nutzerfeedback sowie IT-Zuverlässigkeit und -Bedürfnissen bietet COBIT 2019 flexiblere Optionen zur Einführung von Reife- und Fähigkeitsmessungen, damit IT-Ziele mit datengetriebenen Geschäftszielen Schritt halten können.
Laut ISACA hat COBIT 2019 auch mehrere neue Ziele, darunter, aber nicht beschränkt auf die folgenden:
- Verbesserte Ausrichtung auf globale Standards und Best Practices, um die Relevanz von COBIT zu fördern
- Das neue Open-Source-Modell ermöglicht globales Feedback, was hoffentlich zu schnelleren, agileren Updates und Verbesserungen führt
- Mehr Leitlinien und Empfehlungen, um COBIT zu einem am besten geeigneten Governance-System zu machen, nicht eines, das gegen das Unternehmen arbeitet
- Bessere Messinstrumente, um sich mit CMMI auszugleichen
Die COBIT 2019-Leitfäden überarbeiten frühere Versionen erheblich und führen zu vier zentralen Leitfäden:
- Einführung & Methodik
- Governance & Management-Ziele
- Konstruktionsleitfaden
- Implementierungsleitfaden
COBIT-Struktur
Von der höchsten Ebene aus erstellt COBIT eine dreistufige Struktur, die aus folgenden Segmenten besteht:
- Geschäftsanforderungen (Informationskriterien von COBIT), einschließlich Kennzahlen wie Integrität, Effektivität, Verfügbarkeit, Effizienz, Compliance, Vertraulichkeit und Zuverlässigkeit
- IT-Ressourcen, einschließlich Infrastruktur, Anwendungen, Informationen und Menschen sowie
- IT-Prozesse, unterteilt in Domänenprozesse
Der COBIT-Würfel
Die Zugehörigkeiten zwischen diesen Komponenten werden durch den COBIT-Würfel veranschaulicht.
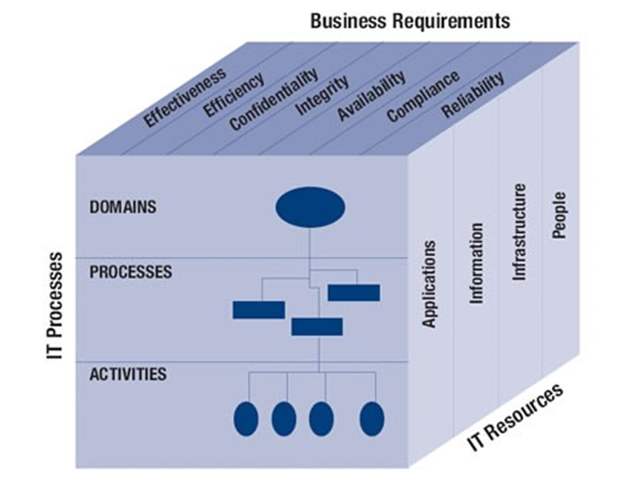
Alle Prozesse sind unter vier Domänen gelistet:
- PO: Planen und organisieren
- KI: Erwerben und implementieren
- DS: Liefern und unterstützen
- ICH: Überwachen und bewerten
COBIT-Rahmenwerk erklärt
Die Geschäftsorientierung und Betriebsform von COBIT bestehen darin, Geschäftsziele mit IT-Zielen zu verknüpfen, Informationskennzahlen und Reifemodelle zur Bestimmung des Leistungsniveaus bereitzustellen und die miteinander verbundenen Verantwortlichkeiten von Geschäfts- und IT-Prozessinhabern zu erkennen. Um den Anwendungsbereich der Betriebsweise des COBIT-Frameworks vollständig zu verstehen, werden zwei Hauptparameter bereitgestellt:
- Kontrolle ist die Form von Verfahren, Praktiken, Richtlinien und Organisationsstrukturen, die darauf ausgelegt sind, ein akzeptables Maß an Sicherheit zu bieten, dass Geschäftsziele und -strategien erreicht werden und unerwünschte Vorfälle schnell und präzise erkannt und behoben werden.
- Das IT-Kontrollziel ist eine Angabe des Niveaus der akzeptablen Ergebnisse, die durch die Implementierung von Kontrollverfahren für eine bestimmte IT-Operation erzielt werden können.
Es gibt heute zwei unterschiedliche Klassen von Steuerungsmodellen:
- Die der Geschäftsmodellklasse (z. B. COSO und CoCo)
- Die fokussierteren Steuerungsmodelle für IT (z. B. DTI)
COBIT zielt darauf ab, die Lücke zwischen den beiden zu schließen.
Abgesehen davon, dass COBIT für das Management umfassender ist, arbeitet es auch auf einem höheren Niveau als reine Technologiestandards für das Management von Informationssystemen. IT-Governance wird definiert als eine Struktur, die geschaffen wird, um ein Unternehmen bei der Erreichung seiner Ziele zu steuern und zu steuern, indem sie Mehrwert schafft und gleichzeitig Risiko und Ertrag in der IT und ihren Prozessen abwägt. Das grundlegende Konzept des COBIT-Rahmens ist, dass Kontrolle in der IT darin besteht, sich auf Informationen zu konzentrieren, die zur Unterstützung der Geschäftsziele oder -anforderungen erforderlich sind, und indem die Informationen als Ergebnis der kombinierten Anwendung IT-bezogener Ressourcen behandelt werden, die von IT-Prozessen verwaltet werden müssen.
Was sind die Prinzipien von COBIT?
Die sechs COBIT-Prinzipien legen die wichtigsten Aspekte der IT-Unternehmensführung fest:
- Erfüllen Sie die Bedürfnisse der Stakeholder, indem Sie IT-Governance-Systeme an deren Anforderungen ausrichten und durch das Ausbalancieren von Nutzen, Risiken und Ressourcen Wert schaffen.
- Effektive IT-Governance-Systeme sollten ganzheitlich sein und aus mehreren separaten Komponenten bestehen, sodass alle Faktoren berücksichtigt werden.
- Stellen Sie sicher, dass Ihr Governance-System dynamisch ist, indem Sie es kontinuierlich bewerten und verbessern, um relevant zu bleiben, während sich das Unternehmen und das Umfeld weiterentwickeln.
- IT-Management, das sich auf den Betrieb konzentriert, und IT-Governance, die auf Aufsicht ausgerichtet ist, sollten getrennt sein, mit definierten Rollen, die sich nicht überschneiden.
- Definieren und priorisieren Sie IT-Governance-Systemkomponenten, die auf die Bedürfnisse des Unternehmens zugeschnitten sind.
- Decken Sie alle IT-Funktionen, Daten und Technologien als ein einheitliches Ganzes innerhalb des Governance-Systems ab, um die vom Unternehmen gesetzten Ziele zu erreichen.
Was sind die Komponenten von COBIT?
COBIT-Komponenten umfassen:
- Rahmenwerk. Organisieren und kategorisieren Sie IT-Governance-Ziele und bewährte Praktiken nach IT-Domänen und Prozessen, bevor Sie diese mit den jeweiligen Geschäftsanforderungen verknüpfen.
- Prozessbeschreibungen. Ein Referenzprozessmodell und eine gemeinsame Sprache für alle in einem Unternehmen.
- Kontrollziele. Nutzen Sie diesen vollständigen Satz von übergeordneten Anforderungen für eine effektive Kontrolle jedes IT-Prozesses.
- Managementrichtlinien. Verantwortlichkeiten zuweisen, sich auf Ziele einigen, Leistung messen und Zusammenhänge mit anderen Prozessen veranschaulichen.
- Reifemodelle. Bewertung von Reife und Leistungsfähigkeit pro Prozess und hilft, Lücken zu schließen.
Wer verwendet COBIT?
Da COBIT 2019 ein Enterprise-Framework ist, beschäftigen sich typischerweise drei Arten von Personen direkt mit dem COBIT-Framework:
- Management. COBIT hilft Unternehmensmanagern, Risiko und Ertrag auszubalancieren und Investitionen in einer sich ständig wandelnden IT-Welt zu kontrollieren.
- Prüfer. COBIT unterstützt Prüfer dabei, eine akzeptable Einschätzung über die Sicherungsrate des zu prüfenden Themas zu erstellen und gibt dem Management Ratschläge zu internen Kontrollen.
- Nutzer. Unternehmensnutzer – typischerweise interne IT-Mitarbeiter – können sich mit COBIT-Prinzipien auseinandersetzen, um die Sicherheit und Kontrollen der von internen oder externen Parteien bereitgestellten IT-Dienstleistungen sicherzustellen.
Obwohl sie nicht offiziell benannt sind, können Geschäftsprozessinhaber COBIT nutzen, um einen effektiveren Service bei der Steuerung von IT-Prozessen zu leisten.
COBIT-Zertifizierung
Nutzer von COBIT 2019 können eine Zertifizierung anstreben, um die COBIT-Konformität in ihren Unternehmen sicherzustellen. Es gibt drei Optionen:
- COBIT-Brücke. Dieser eintägige Kurs richtet sich an Nutzer, die bereits in COBIT 5 zertifiziert sind, um sie auf dem neuesten Stand zu bringen für COBIT 2019.
- COBIT 2019 Grundlage. Dieser zweitägige Kurs erfordert keine vorherigen COBIT-Kenntnisse und endet mit einer Zertifizierungsprüfung.
- COBIT 2019 Design und Implementierung. Gerade mit der neuesten Version gestartet, lehrt diese Zertifizierung, wie man ein maßgeschneidertes, am besten passendes Governance-System für Ihr Unternehmen entwirft.
Im August 2019 veranstalten ISACA zusammen mit dem Institute of Internal Auditors (IIA) eine Konferenz zu Governance, Risiko und Kontrolle mit Optionen zur Bridge-Zertifizierung vor der Konferenz.
COBIT mit anderen IT-Frameworks und -Prozessen
IT-Manager von Unternehmen setzen häufig andere IT-spezifische Frameworks und Prozesse ein. Glücklicherweise harmonieren die Konzepte und Strukturen von COBIT gut mit anderen beliebten Optionen, darunter:
- CMMI
- TOGAF
Einzigartig ist, dass COBIT mehr Wert darauf legt, was zu tun ist , statt darauf , wie man es macht, und oft Anleitungsaufgaben an andere Werkzeuge, Frameworks und Methoden delegiert.
Alternative Governance-Rahmenwerke
Alle Governance-Rahmenwerke verfolgen dasselbe Ziel: die besten Betriebstechniken mit minimalen finanziellen Verlusten durch Compliance-Verstöße umzusetzen. Diese Rahmenwerke sollen es Unternehmen erleichtern, regulatorische Prüfungen zu durchlaufen und zu bestehen. Kontrollrahmen und Sicherheitsstandards sind oft austauschbare Begriffe.
Ausgehend von den Definitionen von COBIT als Grundlage für unsere Parameter klassifiziert COBIT ein Framework als Control Framework, das als Werkzeug für Geschäftsprozessinhaber beschrieben wird, das die Erfüllung ihrer Aufgaben durch die Bereitstellung eines unterstützenden Kontrollmodells beschleunigt und beschleunigt.
| ITIL | COBIT | ISO/IEC 20000 | |
|---|---|---|---|
| Was ist das? | Eine Sammlung von Best-Practice-Publikationen für das IT-Service-Management | Ein Geschäftsrahmen für die Verwaltung und Verwaltung von Unternehmens-IT | Ein internationaler Standard für Anforderungen an IT-Service-Managementsysteme |
| Wie lang ist es? | Fünf Kernpublikationen mit insgesamt etwa 1800 Seiten sowie ergänzende Publikationen | Kernpublikation mit 94 Seiten, dazu 230 Seiten zur Ermöglichung von Prozessen und weiteren Veröffentlichungen | Teil 1 (Anforderungen des Servicemanagement-Systems) umfasst 36 Seiten, es gibt weitere Abschnitte, die weitere Aspekte abdecken |
| Wie wird es auf dem Markt wahrgenommen? | ITIL konzentriert sich auf interne Prozesse. Neuere Versionen haben einen Service-Lebenszyklus und einen stärkeren Fokus auf Wert und Kunden integriert | COBIT stammt aus einer Geschichte von Prüfungen und Compliance. Die neueste Version hat sich in Richtung IT-Service-Governance und -Management entwickelt | ISO/IEC 20000 ist ein internationaler Standard, und der Hauptfokus liegt auf der Zertifizierung, um die Einhaltung der Norm nachzuweisen |
| Von wem wird es allgemein verwendet? | Jede Organisation, die interne oder externe IT-Dienstleistungen anbietet. Am häufigsten wird es in operativen IT-Abteilungen eingesetzt | Internationale IT-Organisationen großer Unternehmen. COBIT wird häufig von strategischen Teams und Personen verwendet, die für Audit und Compliance verantwortlich sind. | IT-Organisationen, die nachweisen wollen, dass sie einen extern definierten Standard erfüllen |
| Wofür wird es hauptsächlich verwendet? | Mitwirkung bei der Definition operativer IT-Servicemanagement-Prozesse | Definition von Prüfungs- und Compliance-Anforderungen für die IT | Nachweis, dass die IT-Organisation einen anerkannten Standard erfüllt |
COBIT hingegen beschreibt einen Standard als Geschäftspraxis oder Technologieprodukt, das allgemein vom Unternehmens- oder IT-Managementteam akzeptiert und unterstützt wird. Es gibt verschiedene Sicherheitsstandards und Kontrollrahmen, die COBIT leicht ersetzen könnten, auch wenn sie nicht so effektiv sind.
Folgende sind Sicherheitsstandards und Steuerungsrahmen, die mit COBIT austauschbar sind und Informationssicherheitsanforderungen erfüllen können:
- Federal Information Security Management Act von 2002 (FISMA), der die Nützlichkeit und Effizienz von Sicherheitskontrollen über Informationsressourcen sicherstellt, die Bundesbetriebe und -anlagen unterstützen. Das Gesetz ermöglichte außerdem die Finanzierung des NIST, um die am wenigsten notwendigen Kontrollen für die Bereitstellung angemessener Sicherheit zu entwickeln und zu verbessern.
- Federal Information System Controls Audit Manual (FISCAM), das vom General Accounting Office für den Einsatz von Informationssystemprüfern zur Bewertung der IT-Kontrollen bei Prüfungen von Finanzberichten herausgegeben wird. Dies ist kein Prüfungsstandard, aber Prüfer testen häufig die Kontrollumgebung bei Regierungsprüfungen anhand dieser Spezifikation. Der Schwerpunkt liegt zunehmend auf der Verwendung von NIST 800-53-Kontrollen und den NIST 800-53A-Bewertungen. FISCAM wird jedoch weiterhin von Regierungsprüfern verwendet, daher ist es ratsam, den Inhalt zu verstehen.
- Health Insurance Portability and Accountability Act (HIPAA), eine bundesstaatliche Regelung, die eine Reihe administrativer, technischer und physischer Sicherheitsverfahren vorschreibt, die Einrichtungen nutzen müssen, um die Vertraulichkeit geschützter Gesundheitsinformationen (PHI) zu gewährleisten. Der Standard war bewusst nicht technologiespezifisch und sollte sowohl kleinen als auch großen Anbietern Skalierbarkeit bieten.
- ITIL, das eine Reihe von Best Practices und Richtlinien für IT-Kernprozesse wie Änderungs-, Release- und Konfigurationsmanagement, Incident- und Problemmanagement, Kapazitäts- und Verfügbarkeitsmanagement sowie IT-Finanzmanagement umfasst. Der Hauptbeitrag von ITIL besteht darin, zu zeigen, wie Kontrollen für IT-Prozesse im Servicemanagement implementiert werden können.
- ISO/IEC 2700: Dies ist der internationale Standard für Informationssicherheitsmanagement. Wenn Sie IT-Dienste betreiben, sollten diese Anforderungen in die Gestaltung Ihres Managementsystems integriert werden.
- Agile: Die agile Softwareentwicklungsmethodik teilt Projekte in kurze Phasen auf, von denen jede wertvolle Ergebnisse für das größere Produkt und das Endziel liefert. Agile ist äußerst beliebt und weit verbreitet in ITSM-Verbesserungsprojekten geworden.
- Kanban: Die Kanban-Methodik hilft dabei, laufende Arbeiten zu managen, um die Ressourcennutzung zu optimieren und effizienter zu gestalten. Kanban bietet eine ausgezeichnete Möglichkeit, die Arbeitsbelastung technischer Mitarbeiter in einer IT-Abteilung zu bewältigen und sicherzustellen, dass Sie den maximalen Nutzen Ihrer begrenzten Ressourcen herausholen.
- PRINCE2 und PMI: Diese Projektmanagementmethoden sorgen für ein Preis-Leistungs-Verhältnis.
Ist COBIT für jedes Unternehmen geeignet?
Wie bei jedem Rahmenwerk oder Best-Practice-Protokoll ist die Struktur nur das: ein Weg nach vorne. Eine erfolgreiche Implementierung, die zu notwendigen Geschäftsergebnissen für Ihr Unternehmen führt, basiert auf einer Mischung aus weit verbreiteter interner Einführung, datengetriebener Analysen und der richtigen Mischung aus Menschen und Kultur. Veränderung ist nicht einfach und Veränderung braucht Zeit – beides sind entscheidende Faktoren dafür, ob COBIT Ihre verbesserte IT-Governance und -Sicherheit unterstützen kann. Das Lesen eines Leitfadens oder die Teilnahme an einem Zertifizierungskurs reicht nicht aus, wenn das gesamte Unternehmen die Veränderungen fördern kann, Mitarbeiter die neue Richtung annehmen können und die von COBIT inspirierte Struktur tatsächlich zu den Bedürfnissen Ihres Unternehmens passt.
Zusätzliche Ressourcen
Für mehr Informationen zu IT-Frameworks und IT-Management schauen Sie sich diese Ressourcen von BMC Blogs an:
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.