




Auf einen Blick: Informationssicherheit (InfoSec) schützt Daten, indem sie Vertraulichkeit, Integrität und Verfügbarkeit gegen Bedrohungen wie Hacking gewährleistet. Wichtige Schritte umfassen die Identifizierung von Vermögenswerten, die Bewertung von Risiken und die Umsetzung von Kontrollen zum Schutz sensibler Informationen.
- InfoSec ist für den Datenschutz in der heutigen digitalen Welt von entscheidender Bedeutung.
- Die CIA-Triade (Vertraulichkeit, Integrität, Verfügbarkeit) ist grundlegend für die Praxis der InfoSec.
Das Bedürfnis, die Informationen Ihrer Organisation zu sichern, hat sich von einer operativen Aufgabe zu einer strategischen Notwendigkeit entwickelt. Schließlich hat das digitale Zeitalter Daten als das wichtigste Gut für jede Organisation, unabhängig von Ihrer Branche, verankert. Deshalb wollen viele Böswichte durch Hacking, Social Engineering und andere Techniken an Ihre Daten gelangen. Und da Cybersecurity Ventures erwartet, dass die Kosten für Cyberkriminalität bis 2025 jährlich 10,5 Billionen Dollar erreichen werden, ist es kaum verwunderlich, dass das Weltwirtschaftsforum Cybersicherheitsbedrohungen und den Zusammenbruch der IT-Infrastruktur als einige der weltweit größten Risiken dieses Jahrzehnts berichtete. Darüber hinaus gibt es Vorschriften zum Schutz personenbezogener Daten mit hohen Geldstrafen bei Verstößen, sodass Organisationen, die Informationssicherheit nicht als oberste Priorität sehen, nur sehr begrenzte Optionen bleiben.
Was ist Informationssicherheit?
Der ISO/IEC 27000:2018-Standard definiert Informationssicherheit als die Wahrung von Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Oft als CIA-Triade bekannt, sind dies die grundlegenden Elemente jeder Informationssicherheitsbemühung. Sie berücksichtigt auch andere Eigenschaften wie Authentizität, Unwiderlegbarkeit und Zuverlässigkeit.
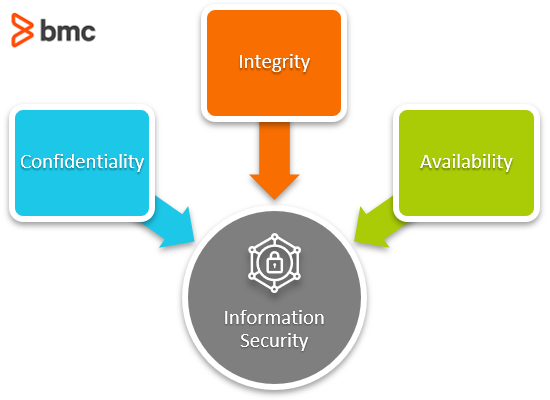
Die InfoSec-CIA-Triade
Werfen wir einen kurzen Blick auf jede Immobilie:
- Vertraulichkeit. Das Eigentum, dass Informationen nicht unbefugten Personen, Einrichtungen oder Prozessen zugänglich gemacht oder offengelegt werden. Hier betrachten wir Daten, die nur von denen mit der richtigen Genehmigung eingesehen werden sollten; diejenigen, die keine haben, sind eingeschränkt. Denken Sie daran, dass Ihre Gesundheitsakten, Ihre Personalgehaltsabrechnung oder die Strategien eines Unternehmens in falsche Hände geraten.
- Integrität. Die Eigenschaft der Genauigkeit und Vollständigkeit von Informationen. Hier möchten wir nicht feststellen, dass unsere Daten anders sind als erwartet. Zum Beispiel fügt jemand mehrere Nullen zu seinem Bankkonto hinzu oder ändert die Lieferadresse in Ihrem E-Commerce-Konto.
- Verfügbarkeit. Die Eigenschaft, von einer autorisierten Instanz auf Abruf zugänglich und nutzbar zu sein. Wenn Informationen nicht verfügbar sind, werden die Organisation oder ihre Kunden daran gehindert, ihre Ziele zu erreichen. Zum Beispiel, wenn Sie keinen Zugriff auf Ihre E-Mails haben oder ein Krankenhaus keinen Zugriff auf Patientenakten hat.
- Authentizität. Die Eigenschaft, die eine Entität ist, was sie vorgibt zu sein. Hier erwarten wir, dass eine Person, Anwendung oder ein Prozess genau das ist, was es ausgibt zu sein. Zum Beispiel hat sich der Nutzer Michael mit seinem Benutzernamen, Passwort oder Token eingeloggt – und es ist tatsächlich Michael.
- Nicht-Widerlegung. Die Fähigkeit, das Auftreten eines behaupteten Ereignisses oder einer Handlung und seiner ursprünglichen Entitäten nachzuweisen. Dies beinhaltet die Erbringung unwiderlegbarer Beweise, dass jemand etwas getan hat oder dass etwas passiert ist. Diese Eigenschaft ist besonders nützlich, um Verantwortung für Handlungen zu übertragen, zum Beispiel wer eine Transaktion erstellt oder genehmigt hat.
- Zuverlässigkeit. Die Eigenschaft eines konsistenten beabsichtigten Verhaltens und der Ergebnisse. Hier erwarten wir, dass unsere Informationssysteme so funktionieren, wie sie sollten, und in der Lage sind, die Daten über einen erwarteten Zeitraum korrekt zu verarbeiten. Niemand mag ein System, das abstürzt, wenn man es am dringendsten braucht oder zu langsam ist, um unseren Bedürfnissen gerecht zu werden.
Implementierung von Informationssicherheit
Die folgenden Schritte können Ihnen helfen, Informationssicherheit in Ihrer Organisation effektiv umzusetzen.
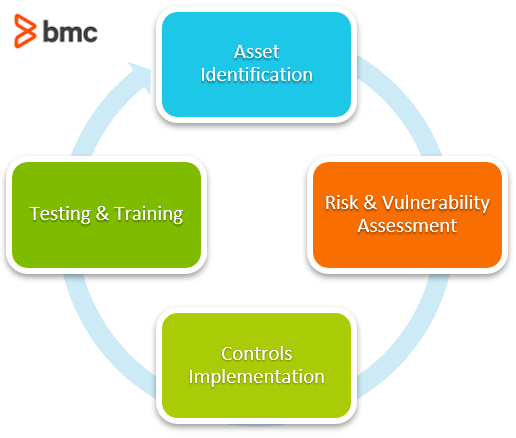
1. Identifikation Ihrer Vermögenswerte
Ein Vermögenswert ist alles, was für eine Organisation von Wert ist, wie Menschen, Systeme, Prozesse, Bürogebäude usw. In der Informationssicherheit geht es bei der Asset-Identifikation darum, herauszufinden, welche Vermögenswerte die Daten und Informationen verarbeiten, die für den Erfolg der Organisation entscheidend sind. Natürlich werden im digitalen Zeitalter die wichtigsten Vermögenswerte Computergeräte sein, sei es vor Ort oder cloudbasiert. Ein formaler Asset-Management-Prozess stellt sicher, dass Vermögenswerte identifiziert, dokumentiert und das Eigentum zu Verantwortlichkeitszwecken zugewiesen wird. Die Identifizierung von Vermögenswerten ist der erste Schritt im Informationssicherheitsmanagement. Eine Business-Impact-Analyse kann verwendet werden, um die Kritikalität von Vermögenswerten zu identifizieren und somit Sicherheitsmaßnahmen zu priorisieren.
2. Bewertung von Risiko und Verwundbarkeit
Sobald Sie die Vermögenswerte identifiziert haben, können Sie Bedrohungen für die darin enthaltenen Informationen identifizieren. Eine Risiko- und Verwundbarkeitsbewertung wird zu diesem Vorhaben einen großen Beitrag leisten:
- Risiken sind jegliche Auswirkungen von Unsicherheit auf die Ziele und können als Chancen betrachtet werden, wenn sie positiv sind, oder als Bedrohungen, wenn sie negativ sind.
- Eine Schwachstelle ist definiert als eine Schwachstelle, die von einer oder mehreren Bedrohungen ausgenutzt werden kann.
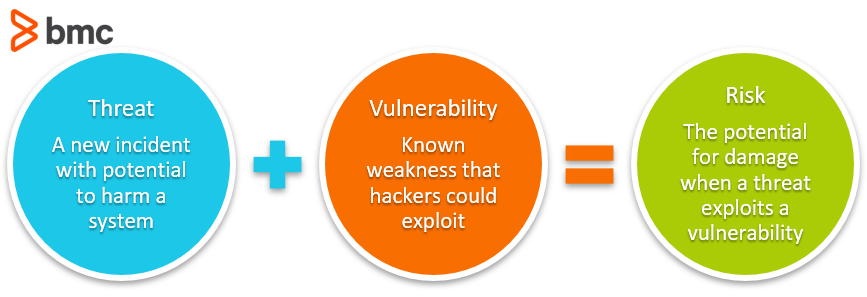
Risiken werden in der Regel in einem Risikoregister dokumentiert, zusammen mit Informationen wie:
- Wahrscheinlichkeit und Auswirkung, falls das Risiko eintritt
- Priorität des Risikos basierend auf vereinbarten Bewertungskriterien
- Eigentümer des Risikos
- Vorgeschlagener Risikobehandlungsplan
- Restrisiko nach der Behandlung
Sie würden außerdem dokumentieren, wo Risiken von der Organisation akzeptiert werden, im Risikoregister. Schwachstellen würden als Teil der Asset-Risikoregisters enthalten und Informationen darüber enthalten, wie ausbeuterische Bedrohungen adressiert oder eingedämmt werden können. Um öffentliche Informationen zu bekannten Schwachstellen zu finden, konsultieren Sie die Referenzen zu Common Vulnerabilities and Exposures (CVE) online. (Erfahren Sie mehr über Risiko- und Schwachstellenbewertungen.)
3. Implementierung von Kontrollen
Sobald Sie Ihre Risiken und Schwachstellen bewertet haben, ist die Behandlung der Risiken der logische nächste Schritt. Sie möchten sicherstellen, dass die zuvor aufgeführten Immobilien erhalten bleiben. Es gibt drei Kategorien von InfoSec-Kontrollen:
- Physische Kontrollen. Diese adressieren Risiken, die physische Standorte wie Büros und Rechenzentren betreffen. Dazu gehören Tore, Schlösser, Wachen, Fanger, CCTV- und biometrische Zugangspässe, unter anderem.
- Technische Kontrollen. Dies sind technologiezentrierte Maßnahmen, die Schwachstellen adressieren oder Risiken enthalten. Dazu gehören Intrusion Detection and/oder Prevention Systems (IDS/IPS), Firewalls, Verschlüsselung, Anti-Malware-Software sowie Sicherheitsinformations- und Ereignismanagementlösungen (SIEM).
- Administrative Kontrollen. Dies sind die menschenzentrierten Kontrollen, zu denen Informationssicherheitsrichtlinien, Überprüfung von Zugriffsrechten, Aufgabentrennung und Business-Continuity-Pläne gehören, unter anderem.
Ein anderer Ansatz zur Betrachtung von InfoSec-Kontrollen basiert auf ihrer Position im Umgang mit Bedrohungen, die sich materialisieren. Zum Beispiel:
- Präventive Kontrollen versuchen, das Auftreten der Bedrohung zu verhindern. Beispiele sind Firewalls, Zugriffskontrollen und akzeptable Nutzungsrichtlinien, Zäune usw.
- Die Detektivsteuerung erkennt eine Bedrohung, sobald sie sich materialisiert, wie CCTV, IDS/IPS und SIEM.
- Korrekturmaßnahmen kehren die Auswirkungen der materialisierten Bedrohungen wie Anti-Malware-Software um.
Organisationen setzen in der Regel mehrere Arten von Kontrollen ein, um alle Bereiche abzudecken. Dieser Ansatz wird als Defense-in-Depth bezeichnet, bei dem Schicht um Schicht von Kontrollen eingesetzt werden, um die Auswirkungen von materialisierten Bedrohungen oder ausgenutzten Schwachstellen zu begrenzen. Zum Beispiel blockieren Firewalls den Zugriff böswilliger Akteure, aber wenn sie durchbrochen werden, entsteht ein getrenntes Netzwerk und verschlüsselte Informationen, die an einem alternativen Ort gesichert werden.
4. Testen und Ausbildung
Sobald die Kontrollen eingeführt sind, muss es einen Mechanismus geben, der die Kontrollen regelmäßig testet, um sicherzustellen, dass sie auch angesichts sich entwickelnder Bedrohungen wirksam bleiben. Dies kann Folgendes umfassen:
- Audit-Tests
- Penetrationstests
- Katastrophenwiederherstellungstests
Die Ergebnisse dieser Tests sollten dokumentiert werden. Nach der Überprüfung sollten Sie sich auf Abhilfe- oder Verbesserungsmaßnahmen einigen und diese dann bis zur Umsetzung verfolgen. Die menschliche Firewall bleibt die beste Verteidigungsform, und das Versäumnis, Mitarbeiter und Kunden über Informationssicherheit zu informieren, kann die besten Sicherheitskontrollen nutzlos machen. Ein regelmäßiges Programm zur Aufklärung der Nutzer über Bedrohungen der Informationssicherheit ist entscheidend. Es können verschiedene Mittel eingesetzt werden, wie zum Beispiel:
- Werkstätten
- Online-Schulungen
- Sicherheitsbulletins
- Phishing-Tests
- Und mehr
InfoSec ist eine entscheidende Richtlinie
Für jedes Unternehmen oder jede Organisation gibt es einige IT-Richtlinien, die absolut entscheidend sind – und InfoSec ist eine davon. Warten Sie nicht, bis es zu spät ist, um Ihre Daten und Informationsressourcen zu schützen.
Verwandte Literatur
- BMC Sicherheits- und Compliance-Blog
- IT-Sicherheitspolitik: Schlüsselkomponenten und Best Practices für jedes Unternehmen
- Einführung in die Datensicherheit
- IT-Sicherheitszertifikate: Eine Einführung
- Top-IT-Sicherheits-, InfoSec- und Cybersecurity-Konferenzen
Sicherheits- und Compliance-Leitfaden
- Schlimmste Datenpannen des Jahres 2021: 4 kritische Beispiele
- Was ist die CIA-Sicherheitstriade? Vertraulichkeit, Integrität, Verfügbarkeit erklärt
- Was ist InfoSec? Informationssicherheit erklärt
- Was ist CVE? Häufige Schwachstellen und Gefährdungen erklärt
- Einführung in die SOX-Konformität
- IT-Sicherheitszertifikate: Eine Einführung
- Certified Information Systems Security Professional (CISSP): Eine Einführung
- Certified Information Systems Auditor (CISA): Eine Einführung
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.