




Auf einen Blick: AWS Organizations erleichtert die zentrale Verwaltung mehrerer AWS-Konten und verbessert so Arbeitsabläufe und Sicherheit. Es ermöglicht Ressourcenteilung, Compliance-Management und konsolidierte Abrechnung über Konten hinweg.
- Verwaltung mehrerer AWS-Konten effizient.
- Implementieren Sie Best Practices für Sicherheit und Kostenkontrolle.
AWS Organizations ist ein AWS-Kontoverwaltungsdienst, der es Nutzern ermöglicht, Gruppen von AWS-Konten zentral zu verwalten und zu kontrollieren sowie die für sie geltenden Arbeitsabläufe und Richtlinien zu verwalten.
Der Verwaltungsprozess kann manuell oder programmatisch auf API-Ebene durchgeführt werden. Benutzer können:
- Integriere mehrere AWS-Dienste mit mehreren einzigartigen AWS-Konten.
- Verwaltung der Benutzerumgebungen basierend auf organisatorischen, rechtlichen oder projektbasierten Richtlinien.
Die Konten können außerdem Ressourcen, Sicherheitsmechanismen, Auditanforderungen, Konfigurationen und Richtlinien zwischen mehreren AWS-Organisationen teilen.
In diesem Artikel geben wir einen Überblick über den AWS Organization-Service und wie Sie ihn als Best Practice für Ihre AWS-Benutzerumgebungen nutzen können.
Benutzerkonten in AWS-Organisationen
Ursprünglich begann Amazon Web Services mit einem einzigen Benutzerkonto, das mehrere AWS-Dienste registrierte. Jede Person nutzte ein einziges AWS-Konto und abonnierte bei Bedarf mehrere AWS-Dienste.
Die Nutzung eines einzigen Kontos pro Nutzer begrenzt jedoch, wie Organisationen die Dienste, Sicherheitsberechtigungen, Audits, Richtlinien und Abrechnungen über mehrere Geschäftsbereiche und Projekte hinweg verwalten können, die demselben Benutzerkonto zugeordnet sind.
Das Konzept des AWS-Kontos hat sich seit der Einführung des AWS-Cloud-Dienstes erheblich weiterentwickelt, der insbesondere in den Bereichen Folgendes weiter wächst:
- Lösungen
- Ressourcenoptionen
- Abrechnung
- Konfigurationsmerkmale
Nun können wir AWS-Konten als Container betrachten, die solche Funktionen enthalten, die alle über mehrere AWS-Konten verwaltet und verwaltet werden, aber innerhalb derselben zentralisierten Umgebung.
(Entdecken Sie andere AWS-Management-Tools.)
Vorteile von AWS-Organisationen
Was sind die Vorteile der Nutzung von AWS-Organisationen? Hier ist der Grund, warum es sinnvoll ist, mehrere AWS-Konten für dieselben Kategorien von AWS-Ressourcen in mehreren einzigartigen und verwalteten Kontoumgebungen zu verwenden:
- Kategorisieren und entdecken Sie Dienste einfach. Finden und weisen Sie AWS-Anwendungen programmatisch mit APIs, einer Kommandozeilenschnittstelle (CLI) und GUIs zu.
- Setzen Sie logische Grenzen für alle Aspekte der Richtlinien. Verschiedene Projekte innerhalb der Organisation können unterschiedlichen Sicherheits- und Compliance-Anforderungen unterliegen. Zum Beispiel können Sie durch die Trennung von AWS-Ressourcen in mehreren AWS-Konten über all diese Projekte hinweg leicht einzigartige Identitätsrichtlinien in Übereinstimmung mit den geltenden regulatorischen Rahmenbedingungen durchsetzen.
- Schäden innerhalb logisch isolierter Benutzerkonten einzudämmen. Wenn ein bestimmtes Benutzerkonto kompromittiert wird, sind nur die Ressourcen, die diesem AWS-Organisations-Benutzerkonto zugewiesen sind, dem höheren Risiko ausgesetzt.
- Verwalten Sie Abrechnung und Ressourcen einfach auf Projekt- oder Aufgabebasis. Mitarbeiter können zwischen den ihnen zugewiesenen AWS Organizations-Konten wechseln und Ressourcen optimal nutzen, wenn nötig.
Schlüsselmerkmale von AWS-Organisationen
Die AWS Organizations ist ein Dienst, der es Organisationen ermöglicht, Gruppen von AWS-Benutzerkonten zu definieren, zu verwalten und zu verwalten sowie Dienste und Richtlinien zentral bereitzustellen – und eine einzige Rechnung für die AWS-Organisation sowie die zugrundeliegenden Benutzerkonten zu verwalten.
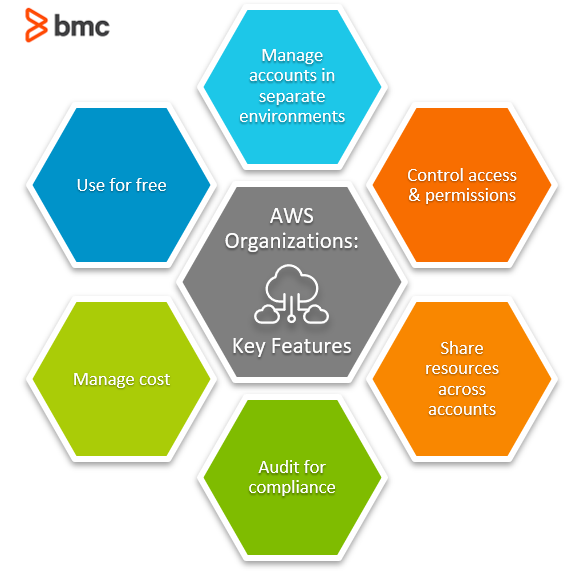
Um diese Fähigkeiten zu realisieren, ermöglicht Ihnen AWS Organizations:
- Verwaltung mehrerer AWS-Konten in separaten Umgebungen. Festlegen Sie Grenzen, die die Richtlinien, Services und Ressourcen definieren, die über gruppierte Organisationseinheiten (OUs) hinweg verwendet werden.
- Kontrollieren Sie Zugriff und Berechtigungen. Setzen Sie Richtlinien für Identitäts- und Zugriffsmanagement über Nutzer hinweg durch, basierend auf Teams, Geschäftsbereichen und Projekten.
- Teilen Sie Ressourcen über Konten hinweg. Sobald ein AWS-Dienst erstellt und konfiguriert ist, können Sie diesen Dienst über mehrere Nutzer hinweg teilen, sowohl innerhalb als auch außerhalb derselben AWS-Organisation.
- Audit auf Compliance. Führen Sie eine umfangreiche Prüfungsspur aller Konten für Prüfungszwecke aufrecht.
- Kosten managen. Ein einheitlicher konsolidierter Abrechnungsprozess ermöglicht es den Nutzern, die Nutzung über alle Konten und Benutzerumgebungen hinweg zu verfolgen, zu verwalten und zu optimieren.
- Kostenlos nutzen. Die Aktivierung dieser Funktion ist kostenlos. Die Konten werden wie üblich nur für die AWS-Dienste und -Ressourcen berechnet, die sie verbrauchen.
Best Practices von AWS Organizations
Obwohl AWS Organizations die Verwaltung mehrerer Benutzerkonten erleichtert, kann dieser Dienst kompliziert, kostspielig sein und möglicherweise Sicherheitslücken verursachen. Hier sind einige von AWS vorgeschlagene Best Practices, die Ihnen helfen, Komplexität zu managen, Kosten zu kontrollieren, die Effizienz zu steigern und die Sicherheit aufrechtzuerhalten.
- Kontoverwaltung. Erstellen Sie separate Konten mit Organisationseinheiten für Arbeitslasten, wie einer für die Entwicklung, einem weiteren für Tests und einem weiteren für die Produktion. Halten Sie Wiederherstellungs- und Zugriffsinformationen aktuell, einschließlich Telefonnummern und E-Mails.
- Zugriffsverwaltung. Um den Datenverkehr zwischen Konten zu verwalten, ist AWS Transit Gateway eine sichere Option. PrivateLink und VPC Peering unterstützen ebenfalls sichere Konnektivität. Anstatt Kontodaten zu teilen, verwenden Sie IAM-Rollen.
- Sicherheit. Verwenden Sie eine von Ihrer Organisation verwaltete Gruppen-E-Mail-Adresse für den AWS Organizations Root-Nutzer. So ist das Konto weiterhin zugänglich, falls eine Person das Unternehmen verlässt oder nicht verfügbar ist. Entfernen Sie die Root-Benutzerzugangsdaten für Mitgliedskonten, damit sie sich nicht mit dem Root-Nutzer anmelden können. Der Root-Nutzer sollte komplexe Passwörter, Multi-Faktor-Authentifizierung und eine Telefonnummer zur Kontowiederherstellung verwenden.
- Kostenkontrolle. Sie können die Service-Konsole nutzen, um Dienste, die über AWS-Organisationen integriert sind, für zentrale Kontrolle und Sichtbarkeit zu aktivieren und zu deaktivieren. Tag-Konten, OUS und Richtlinien für eine bessere Kostenverfolgung. Dienste wie AWS Cost Explorer, AWS Compute Optimizer und Amazon S3 Storage Lens helfen Ihnen, Kosten und Trends zu sehen, um die Kosteneffizienz zu maximieren.
- Überwachung. Wenden Sie die notwendigen Kontrollen an, um die Nutzung von Root-Benutzerkonten zu überwachen. Der Zugriff auf den Root-Benutzer sollte selten sein und im Falle eines unbefugten Zugriffs sofort Flags auslösen. Guard Duty Bedrohungserkennung, AWS-Konfigurations-Compliance-Tracking, AWS Security Hub-Überwachung und CloudTrail API-Protokollaktivitäten sind Sicherheitsfunktionen, die Sie hinzufügen sollten.
- Einschränken Sie die Rechte. Fügen Sie die Service Control Policy (SCP) dem Root-Benutzerkonto zu. Daher wird die Sicherheitsrichtlinie auf alle AWS Organization-Nutzer ausgeweitet.
- Compliance und Audit. Vermeiden Sie das Teilen von Daten für das Training von KI-Diensten. Nutzen Sie AWS Config Rules und Conformance Packs, um die für Ihre Branche geltenden Vorschriften einzuhalten.
- Backup- und Disaster-Recovery-Vorbereitung. Stellen Sie sicher, dass Sie AWS Backup so einrichten, dass Ihr System automatisch gesichert wird. S3-Versionierung und Replikation sind von unschätzbarem Wert. Der AWS Resilience Hub kann Failover-Szenarien simulieren, damit Sie die Wiederherstellungsplanung testen und überarbeiten können.
- Wartung. Automatisiere Patches und Sicherheits-Upgrade-Installationen mit AWS Systems Manager für Patch-Management und -Überwachung. Du kannst auch die Kontobereitstellung automatisieren, während du skalierst.
Nachteile von AWS-Organisationen
AWS hat sich den Ruf als eines der meistgenutzten öffentlichen Cloud-Computing-Unternehmen für große und kleine Unternehmen sowie staatliche Einrichtungen erworben. Die zahlreichen Tools, die einfache und intuitive Benutzeroberfläche sowie die Fähigkeit, mit zuverlässiger Sicherheit zu wachsen, haben AWS zu einem führenden Anbieter auf diesem Gebiet gemacht. Fügt man Flexibilität und Erschwinglichkeit hinzu, sieht man leicht, wie AWS dominiert.
Doch trotz aller positiven Aspekte hat AWS Organizations einige Nachteile:
- Komplexe Einrichtung. Der Einstieg mit AWS Organizations ist nicht einfach. Es kann verwirrend sein, die richtige Struktur auszuwählen, Berechtigungen zu vergeben und Dienste hinzuzufügen.
- Netzwerken ist eine Herausforderung. Die sichere und effiziente Verbindung von Konten erfordert Dienste – und das kann Komplexität und Kosten verursachen.
- Komplizierte Abrechnung. Die Kosten sind unklar. Man kann mit hohen Rechnungen konfrontiert werden, ohne zu merken, dass man Ausgaben anhäuft.
- Begrenzter Zugriff. Wenn du mit AWS Organizations anfängst, sind die Ressourcen aus Sicherheitsgründen begrenzt und damit du das System im Laufe der Zeit kennenlernen kannst. Was du nutzen kannst, variiert auch je nach Region.
- Sich festzulegen. Da die Einrichtung mühsam ist und Ihr System mit der Zeit komplexer wird, ist der Wechsel zu einem AWS-Konkurrenten zeitaufwendig, disruptiv und teuer.
Indem Sie verstehen, wie AWS Organizations funktioniert, können Sie alle Bedenken begrenzen und die Vorteile für Ihre AWS-Nutzung maximieren.
AWS-Leitfaden
- Ein Leitfaden für Anfänger zur Beherrschung des AWS Serverless-Anwendungsmodells
- AWS Well-Architected Framework: 6 Säulen und Best Practices
- AWS Global Cloud Infrastructure: Regionen, Zonen & mehr
- Was ist Amazon VPC? Amazon Virtual Private Cloud erklärt
- Was ist EFS? Amazon Elastic File System erklärt
- AWS-Management-Tools: Was verfügbar ist und wie man auswählt
- Was sind AWS-Organisationen? Schlüsselfunktionen, Vorteile und Best Practices
- Einführung in AWS Spot-Instanzen
- Einführung in AWS Reserved Instances
- Eine Einführung in AWS Route 53
- Was ist AWS Elastic Load Balancing?
- AWS ECS vs AWS Lambda: Was ist der Unterschied & Wie wählt man aus
- AWS ECS vs. EKS: Was ist der Unterschied und wie wählt man aus?
- Was ist AWS EBS (Elastic Block Store)?
- AWS Snowball Edge: Datenübertragung mit Edge Computing
- AWS Cloud Design Patterns
- AWS Cloud Datenbanken erklärt: Innovation in der Multi-Cloud
- AWS Braket Quantum Computing: So starten Sie
- AWS vs Azure vs GCP: Vergleich der drei großen Cloud-Plattformen
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.