




Auf einen Blick: Schatten-IT beinhaltet den Einsatz unautorisierter Technologielösungen und birgt Risiken wie Sicherheitsverletzungen und Compliance-Probleme. Organisationen stehen vor Herausforderungen wie Datenverlust und Ineffizienzen aufgrund unüberwachter Systeme. Eine ordnungsgemäße Verwaltung erfordert verbesserte Kommunikation, Nutzerschulung und klare Richtlinien, um die Bedürfnisse der Nutzer mit der IT-Governance in Einklang zu bringen.
- Schatten-IT kann zu Sicherheits- und Compliance-Risiken führen.
- Effektives Management erfordert das Verständnis der Nutzerbedürfnisse und die Festlegung klarer Richtlinien.
Cloud Computing hat es IT-Nutzern erleichtert, IT-Beschaffungsprotokolle zu umgehen, um auf die Lösungen zuzugreifen, die sie für ihre Arbeitsanforderungen benötigen. Aus Nutzersicht sind IT-Aufsicht und strenge Governance-Richtlinien oft darauf ausgelegt, die Organisation zu schützen – nicht unbedingt, um die Herausforderungen der IT-Nutzer am Arbeitsplatz zu adressieren.
Das Ergebnis ist Schatten-IT: die Praxis , diese Einschränkungen zu umgehen und auf die erforderlichen IT-Lösungen zuzugreifen, ohne Kenntnis der zuständigen IT-Abteilung.
Dieser Artikel stellt die Schatten-IT vor und wie sie das IT-Management und die Beschaffung beeinflusst. Wir werden uns Folgendes ansehen:
- Was ist Schatten-IT?
- Warum Nutzer sich dem Shadowing IT zuwenden
- Schatten-IT-Risiken
- Reaktion auf Shadow IT
- Einführung von Schatten-IT-Richtlinien
- Vorteile der Nutzung von Schatten-IT
Was ist Schatten-IT?
Schatten-IT ist die Nutzung und Verwaltung jeglicher IT-Technologien, Lösungen, Dienstleistungen, Projekte und Infrastrukturen ohne formale Genehmigung und Unterstützung durch interne IT-Abteilungen.
Nutzer könnten Schatten-IT-Technologien übernehmen, die nicht mit Ihren organisatorischen Anforderungen und Richtlinien übereinstimmen, bezüglich:
- Einhaltung
- Sicherheit
- Kosten
- Dokumentation
- Service Level Agreements (SLAs)
- Zuverlässigkeit
- Weitere Schlüsselfaktoren
Daher umgehen Nutzer von Shadow IT den Genehmigungs- und Bereitstellungsprozess und nutzen die unautorisierte Technologie ohne Kenntnis ihrer IT-Abteilung.
Schatten-IT-Systeme können Folgendes umfassen:
- SaaS, PaaS, IaaS und andere Cloud-Dienste
- Fertige fertige Software
- Hardware wie Computer, Smartphones, Tablets und andere Geräte
Die am weitesten verbreitete Form von Schatten-IT-Systemen sind SaaS-Angebote, da diese einzigartige Produkte und Lösungen umfassen, um spezifische Anforderungen von IT-Nutzern zu erfüllen, die möglicherweise nicht von der Vielzahl der bereits vom Unternehmen unterstützten gängigen IT-Lösungen identifiziert, berücksichtigt oder abgedeckt werden. Der bequeme Kaufprozess ermöglicht es IT-Nutzern, die Schatten-IT-SaaS-Lösung zu abonnieren, zu nutzen und außer Betrieb zu nehmen, bevor die Organisation den Kauf erkennt oder anomale Netzwerkaktivitäten erkennt.
Die zweithäufigste Quelle von Shadow-IT-Produkten sind kommerzielle Desktop-Produkte sowie Handy- und Tablet-Apps. Entfernte PCs und Laptops werden häufig als Desktop-Administratoren konfiguriert oder nutzen möglicherweise eigene Geräte, die nicht von der IT kontrolliert werden. Handys und Tablets sind meist für E-Mails gesperrt, aber häufig für App-Installation geöffnet. Es ist üblich, unautorisierte kostenlose und kommerzielle Produkte auf Benutzergeräten zu finden. Viele verbotene und gefährliche Apps schleichen sich auf diese Weise auf Benutzergeräte.
Warum wenden sich Nutzer der IT zu?
Schatten-IT ist unvermeidlich. IT-Nutzer übernehmen Schatten-IT-Praktiken nur, um ihre Arbeitsanforderungen zu erfüllen und so ihr Leben zu erleichtern. Gartner-Forschungen zeigen, dass durchschnittlich 30–40 % der Käufe im Unternehmen Schatten-IT-Ausgaben betreffen. Eine Studie der Everest Group ergab , dass diese Zahlen näher an 50 % liegen.
Ein Teil des Problems liegt bei den Organisationen:
- Sie bieten keine ausreichende Unterstützung für Technologien, die IT-Nutzer benötigen.
- Dadurch wird der Governance-, Genehmigungs- und Bereitstellungsprozess zu langsam und ineffektiv.
Gerade für agile oder DevOps-getriebene Organisationen , die auf kontinuierliche Innovation sowie schnelle Softwareentwicklung und Release-Zyklen setzen, kann der Bedarf an neuen Werkzeugen mit wenig Vorwarnung entstehen, damit IT-Abteilungen die Produkte im agile/DevOps-Tempo identifizieren, prüfen und genehmigen.
Unzureichende Kommunikation und Zusammenarbeit zwischen Entwicklern und IT-Teams verschärfen den Engpass in der Geschwindigkeit und Flexibilität des IT-Supports, der zur Genehmigung der notwendigen Technologien erforderlich ist. Gleichzeitig verhindern unzureichende Sicherheitsfähigkeiten Organisationen, neue Technologien zu genehmigen, selbst wenn sie Entwickler mit den neuesten und besten Lösungen der Branche unterstützen möchten.
Schatten-IT-Risiken
Schatten-IT bringt Schattenrisiken (Unknown Unknowns) mit sich. Während Mitarbeiter die Aufgaben bequem mit Schatten-IT-Systemen erledigen können, bringt die Technologie beispiellose Risiken, Ineffizienzen und Kosten für die Organisation mit sich, wie zum Beispiel:
Vorteile der Nutzung von Schatten-IT
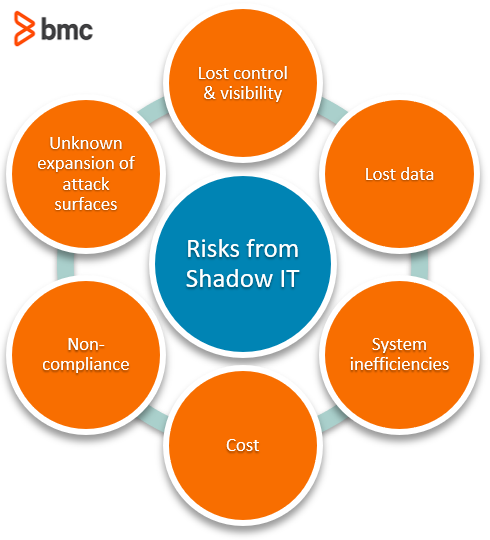
- Kontrolle und Sichtbarkeit verloren. Die Migration von Daten zu Shadow IT bedeutet, dass Sie Kontrolle und Sichtbarkeit verloren haben. Zu den Risiken gehören Sicherheits- und regulatorische Verstöße, Datenlecks sowie die Unfähigkeit, bei Bedarf Katastrophenwiederherstellungsmaßnahmen mit Daten in Schatten-IT-Systemen durchzuführen.
- Verlorene Daten. Organisationen können den Zugriff auf Shadow-Cloud-Daten verlieren, insbesondere wenn der Nutzer, dem die Informationen gehören, das Unternehmen verlässt. Ein einfaches Beispiel ist ein persönliches Dropbox-Konto, bei dem der Nutzer Kundenverträge, Zeichnungen und andere Projektdokumentationen aufbewahrt. Wenn dieser Nutzer entlassen wird, kann es zu Problemen kommen, kritische Kundeninformationen aus dem persönlichen Konto des Nutzers zurückzuerhalten. Schatten-IT-Cloud-Dienste können ebenfalls schnell getrennt werden, wenn ein beendigter Nutzer die Rechnung nicht mehr bezahlt.
- Systemineffizienzen. Das Speichern und Verwenden von Daten an mehreren Infrastrukturstandorten ist ineffizient. Wenn die Organisation nicht über die Datenflüsse informiert ist, können IT-Abteilungen keine Kapazität, Systemarchitektur, Sicherheit und Leistung über Daten hinweg in unterschiedlichen und isolierten Schatten-IT-Anwendungen planen. Analyse und Berichterstattung werden verzerrt und komplizierter, wenn mehrere Datenversionen an unterschiedlichen, nicht kartierten Orten existieren.
- Kosten. Sobald ein Schatten-IT-System ein kritischer Bestandteil des Projekts wird und IT-Nutzer die Ressourcen skalieren müssen, können die für die Organisation entstehenden Kosten für die Fortsetzung des Dienstes ungerechtfertigt sein. Dies ist ein häufiges Problem bei SaaS-Anwendungen wie Cloud-Speicher.
- Nicht-Compliance. Für Organisationen, die strengen Compliance-Vorschriften unterliegen, kann das Risiko von Shadow-IT weitreichende Folgen haben. Shadow-IT schafft zusätzliche Prüfpunkte, bei denen der Nachweis der Einhaltung erweitert werden muss. Wenn beispielsweise IT-Nutzer in einer Gesundheitseinrichtung sensible Patientendaten in Shadow-IT-Cloud-Speicherlösungen speichern, müssen sie beispielsweise den Umfang und die Auswirkungen jedes Vorfalls prüfen, identifizieren und offenlegen. Neben der Offenlegung datenschutzsensibler Informationen gegenüber Cyberangriffen kann die Organisation auch mit kostspieligen Klagen oder Bußgeldern bei Nichteinhaltung rechnen, die dem Markenruf und dem Geschäft schaden können.
- Unknown Expansion der Angriffsflächen. Organisatorische Angriffsflächen nehmen mit Shadow IT zu. Unmanaged Data Repositories liegen außerhalb der festgelegten Sicherheitsgrenzen. Schwache oder Standardzugangsdaten riskieren, unverwaltete Vermögenswerte dem Internet auszusetzen. Keines der Penetrationstests, Intrusion Detection, Security Information and Event Management (SIEM)-Systeme oder Bedrohungsprotokollmanagement der Organisation deckt Shadow-IT ab.
Wie man auf Shadow IT reagiert
Um auf Shadow IT zu reagieren, müssen Sie zwei Strategien umsetzen:
- Ergreifen Sie strategische Maßnahmen, um den Bedarf und das Risiko im Zusammenhang mit Schatten-IT-Lösungen zu verringern.
- Entwickeln Sie Richtlinien und implementieren Sie Strategien, die Shadow-IT antizipieren und verwalten.
Schauen wir uns jeden an.
Verringerung des Bedarfs und Risikos von Shadow-IT
Hier sind einige Dinge, die Sie tun können, um den Bedarf (und die Risiken) im Zusammenhang mit Shadow-IT zu verringern.
- Kommunizieren und zusammenarbeiten. Entdecken Sie die Bedürfnisse der IT-Nutzer. Durchbrechen Sie die Silos. Ermöglichen Sie eine einfache, bequeme und effektive Kommunikation zwischen IT-Abteilungen und IT-Nutzern, um die tatsächlichen Bedürfnisse, Erfahrungen und das Feedback der Endnutzer zu bestehenden und neuen benötigten Technologien zu verstehen.
- Bilden und schulen. Informieren Sie die Nutzer über die Risiken im Zusammenhang mit Shadow-IT und wie die Organisation bei der Erfüllung der Technologieanforderungen helfen kann, ohne die Standard-Governance-Protokolle umgehen zu müssen. Sicherheitsbewusste Mitarbeiter, die die Vision der Organisation für IT-Sicherheit teilen, verstehen die Risiken der Shadow-IT besser und werden ermutigt, geeignete Lösungen für ihre Technologiebedürfnisse zu finden.
- Governance straffen. Eine IT-Governance-Struktur entwickeln , die Innovation durch den Einsatz neuer Technologien erleichtert, die für IT-Nutzer schnell identifiziert, geprüft, verfügbar und bereitgestellt werden. Nutzerzentrierte Richtlinien entwickeln und deren Anforderungen antizipieren. Politikdurchsetzung mit der Flexibilität in Einklang bringen und auf sich wandelnde IT-Bedürfnisse der Endnutzer reagieren.
- Nutzen Sie Technologie, um Schatten-IT zu entdecken. Setzen Sie Technologielösungen ein, um anomale Netzwerkaktivitäten, unerwartete Käufe, Daten- und Arbeitslast-Migrationen, IT-Nutzungsmuster und andere Indikatoren für Schatten-IT-Praktiken zu überwachen. Eine proaktive Entdeckung kann es Organisationen ermöglichen, die Risiken von Schatten-IT schneller zu mindern:
- Die Überprüfung von On-Premises-Webfilterprotokollen und Konfigurationsverwaltungsdatenbanken kann Ihnen helfen, einige Schatten-IT-Instanzen zu entdecken.
- Die Zusammenarbeit mit der Buchhaltung zur Erkennung verdächtiger IT-bezogener Käufe kann Ihnen ebenfalls helfen, Shadow-IT zu finden.
- Bewerten und mindern Sie die Risiken. Nicht alle Schatten-IT-Technologien stellen die gleiche Bedrohung dar. Eine kontinuierliche Bewertung der am Arbeitsplatz eingesetzten Technologien ermöglicht es Organisationen, Risikominderungsmaßnahmen auf Basis der Risikosensitivität jeder Schatten-IT-Straftat zu planen.
Festlegung von Richtlinien rund um Schatten-IT
Schatten-IT ist eine unternehmensbezogene Angelegenheit, die nicht nur eine technische Perspektive betrifft. Der CIO muss die organisatorischen Schatten-IT-Ressourcen entdecken, listen und in drei Kategorien einteilen:
- Sanktioniert
- Autorisiert (noch nicht genehmigt, aber irrelevant)
- Verboten (nicht sanktioniert und gefährlich)
Die Erstellung dieser Liste sollte Teil der monatlichen Sicherheitsüberprüfung Ihrer Organisation sein. Nach der Erstellung können Sie Entscheidungen für den Umgang mit jedem nicht genehmigten und verbotenen Schatten-IT treffen. Ein vorgeschlagener Rahmen zur Bekämpfung von Schatten-IT besteht darin, dass der CIO sich mit den Personen trifft (nicht konfrontiert), die Schatten-IT-Fähigkeiten erworben haben, und einen Discovery-Prozess durchläuft, um zu bestimmen, was mit diesen Produkten zu tun ist, wobei folgende Fragen behandelt werden.
- Wie ist die Geschichte dieses Schatten-IT-Stücks?
- Welches geschäftliche Bedürfnis oder welchen Wert erfüllt es?
- Was bietet diese Software/dieser Service, was unsere internen Angebote nicht bieten?
- Gibt es derzeit einen Service, den die IT anbieten kann, der diese Bedürfnisse erfüllt?
- Welches Schattenrisiko birgt die Software/der Dienst?
- Welche Kosten, welches Budget oder welche Ressourcen sind dafür erforderlich?
Soweit möglich sollte die Entdeckung nicht konfrontativ sein. Das Ziel ist zu verstehen, warum die Schatten-IT existiert und wie sie sich künftig auf die organisatorische IT beziehen oder von ihr unterstützt wird.
Nach der Entdeckung sollten der CIO und der Schatten-IT-Nutzer Empfehlungen aussprechen und sich darauf einigen, wie die Organisation die nicht genehmigte oder verbotene Software/Dienstleistung unterstützt. Einige Möglichkeiten könnten sein:
- Verschieben Sie die Shadow-IT-Komponente in die Liste der Autorisierten. Das schadet der Organisation nicht. Der Nutzer kann sie weiterhin ohne Änderungen nutzen.
- Ersetzen Sie die Schatten-IT durch eine bestehende IT-Funktion. Es kann interne Funktionen geben, die dieselbe Funktion erfüllen können. Falls keine vorhanden sind, kann die Organisation möglicherweise iterativ Software erstellen, um ähnliche Vorteile zu erzielen.
- Stellen Sie die Nutzung des Schatten-IT-Dienstes ein. Es ist zu riskant und zu teuer. Sie werden die Software/den Dienst auslaufen lassen und ihre Vorteile verlieren.
- Die IT wird diese Schatten-IT-Funktion unterstützen. Die Komponente wird weiterhin genutzt, aber ihr Support und ihre Kosten werden auf die IT übertragen. Die IT wird sie mit anderen Unterstützungsfunktionen integrieren und versuchen, identifizierte Risiken zu mindern.
- Weitere Maßnahmen, wie von der IT und den Schatten-IT-Nutzern beschlossen.
Das Ziel der Entdeckung ist es, zu entscheiden, wie mit jedem unbefugten oder prohibitiven Schatten-IT weitergemacht wird. Schatten-IT beeinflusst Menschen, ihre Motivationen sowie einige potenziell geschäftskritische Prozesse oder Informationen.
Diese Discovery-Richtlinie sollte in der Regel auf C-Suite-Ebene definiert, genehmigt und gefördert werden, um Revierkämpfe zu vermeiden, bevor sie eingeführt wird. Wenn der Discovery-Prozess zwischen dem CIO und den Shadow-IT-Nutzern nicht gelöst wird, sollte er zur Klärung an die C-Suite eskaliert werden.
Überraschenderweise ist Schatten-IT nicht nur schlecht. Etwas, das anfangs Schatten-IT sein könnte, könnte eine Chance für die Organisation bieten. Das heißt, die Vorteile dieser Lösungen könnten die damit verbundenen Risiken überwiegen. Das gilt besonders für gängige cloudbasierte Anwendungen. Schließlich kann es für ein Team oder eine Organisation vorteilhaft sein, wenn so viele Mitarbeiter eine Schattensoftware-Lösung nutzen.
Solange bestimmte "Schatten-IT" die Sicherheits-, Redundanz-, Verfügbarkeits- und Compliance-Richtlinien Ihrer Organisation unterstützt, könnten Sie die Lösung als Teil der Corporate IT annehmen und sie von verboten zu sanktioniert bewegen. Dies könnte in diesen Bereichen Vorteile bringen:
- Speicher und Backups. Anbieter sorgen für Speicher und Backups, sodass die inhärenten Dienstleistungen und Betriebskosten nur einen Bruchteil der lokalen Speicherinfrastruktur ausmachen. In einer Office365-Umgebung könnte eine Organisation beispielsweise entscheiden, Benutzerdateien auf OneDrive zu speichern, anstatt auf firmeneigenen Dateiservern.
- Datenbesitz und Audit. In einer Cloud-Umgebung hat jede Datei einen Eigentümer sowie vollständige Metadaten über den Nutzer, der sie geteilt hat, und von wo aus sie kam. Verantwortlichkeitsprüfungen sind gewährleistet.
- Datenspeicherung. In der Regel bieten Anbieter eine vollständige Dokumentation, einschließlich Dateierstellung und -zugriff.
- Datenklassifikation. Die meisten cloudbasierten Dienste erlauben eine breite Palette von Klassifikationstags.
- Zugriffskontrolle. Cloud-Umgebungen ermöglichen es Ihnen standardmäßig, Benutzerkategorien zu definieren und Authentifizierungsmethoden zu aktivieren.
- Steuerung mobiler Geräte und Anwendungen. Mobile Steuerung ist in Cloud-Umgebungen native – ein großer Vorteil gegenüber interner Arbeit.
- Verschlüsselung. Standardmäßig sind die Daten auf Seiten des Dienstanbieters verschlüsselt.
- Föderation. Es ist möglich, die Corporate SSO-Zugangsoption zur einzigen Möglichkeit zur Umgebung zu machen.
Shadow IT ist eine Chance
Indem Organisationen Shadow IT, die Bedürfnisse und Erwartungen der IT-Nutzer sowie die damit verbundenen Risiken verstehen, können sie Shadow IT in ein sicheres und nützliches Werkzeugarsenal verwandeln, das disruptive Innovationen vorantreibt.
Bevor das geschieht, müssen Sie Strategien entwickeln, die auf die gemeinsamen Ziele von Mitarbeitern, IT-Abteilungen und dem Unternehmen hinarbeiten. Richtig umgesetzt, kann die Unterstützung neuer Technologien neue Möglichkeiten für Organisationen schaffen, bessere Produkte schneller und durch bequeme Anstrengungen der IT-Nutzer am Arbeitsplatz auf den Markt zu bringen.
Zusätzliche Ressourcen
Für mehr zu Themen wie diesem entdecken Sie diese Ressourcen:
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.