




Auf einen Blick: Amazon Virtual Private Cloud (VPC) ist ein wichtiger AWS-Dienst, der es Nutzern ermöglicht, isolierte Netzwerkumgebungen für Cloud-Ressourcen zu schaffen, IP-Adressen, Subnetze und Sicherheit für eine sichere Anwendungsbereitstellung zu verwalten.
- VPCs sind regionsspezifisch und ermöglichen mehrere Konfigurationen pro Konto.
- Management-Optionen umfassen die AWS Management Console, CLI und SDK.
Amazons Virtual Private Cloud (VPC) ist ein grundlegender AWS-Dienst sowohl in den AWS-Kategorien Compute als auch in Netzwerk. Fundamental zu sein bedeutet, dass andere AWS-Dienste, wie Elastic Compute Cloud (EC2), ohne ein zugrundeliegendes VPC-Netzwerk nicht zugänglich sind.
Die Erstellung eines VPC ist entscheidend, um in der AWS-Cloud zu laufen. Schauen wir uns Folgendes an:
Wie VPCs funktionieren: virtuelle Netzwerkumgebungen
Jede VPC erstellt eine isolierte virtuelle Netzwerkumgebung in der AWS-Cloud, die Ihrem AWS-Konto zugeordnet ist. Weitere AWS-Ressourcen und -Dienste arbeiten innerhalb von VPC-Netzwerken, um Cloud-Dienste bereitzustellen.
AWS VPC wird jedem vertraut vorkommen, der daran gewöhnt ist, ein physisches Data Center (DC) zu betreiben. Ein VPC verhält sich wie ein traditionelles TCP/IP-Netzwerk, das bei Bedarf erweitert und skaliert werden kann. Die DC-Komponenten, mit denen Sie vertraut sind – wie Router, Switches, VLANS usw. – existieren jedoch nicht explizit in einem VPC. Sie wurden abstrahiert und zu Cloud-Software umgewandelt.
Mit VPC können Sie schnell eine virtuelle Netzwerkinfrastruktur aufbauen, in die AWS-Instanzen gestartet werden können. Jede VPC definiert, was Ihre AWS-Ressourcen benötigen, einschließlich:
- IP-Adressen
- Subnetze
- Routing
- Sicherheit
- Netzwerkfunktionalität
Wo VPCs ansässig sind
Alle VPCs werden erstellt und existieren in einer – und nur einer – AWS-Region. AWS-Regionen sind geografische Standorte weltweit, an denen Amazon seine Cloud-Rechenzentren clustert.
Der Vorteil der Regionalisierung ist, dass eine regionale VPC Netzwerkdienste aus diesem geografischen Gebiet bereitstellt. Wenn Sie einen näheren Zugang für Kunden in einer anderen Region benötigen, können Sie in dieser Region eine weitere VPC einrichten.
Das passt gut zur Theorie des AWS-Cloud-Computings, bei der IT-Anwendungen und Ressourcen über das Internet on-demand und mit Pay-as-you-go-Preisen bereitgestellt werden. Die Beschränkung der VPC-Konfigurationen auf bestimmte Regionen ermöglicht es Ihnen, Netzwerkdienste gezielt dort bereitzustellen, wo sie gebraucht werden.
Jedes Amazon-Konto kann mehrere VPCs hosten. Da VPCs voneinander isoliert sind, kann man private Subnetze zwischen VPCs duplizieren, so wie man dasselbe Subnetz in zwei verschiedenen physischen Rechenzentren nutzen könnte. Man kann auch öffentliche IP-Adressen hinzufügen, die verwendet werden können, um VPC-gestartete Instanzen aus dem Internet zu erreichen.
Amazon erstellt für jedes Konto eine Standard-VPC, komplett mit:
- Standard-Subnetze
- Routing-Tabellen
- Sicherheitsgruppen
- Netzwerkzugriffskontrollliste
Du kannst diese VPC für deine Cloud-Konfigurationen modifizieren oder verwenden oder eine neue VPC und unterstützende Dienste von Grund auf neu erstellen.
Verwaltung Ihrer VPCs
Die VPC-Verwaltung erfolgt über diese AWS-Verwaltungsschnittstellen:
- AWS Management Console ist die Weboberfläche zur Verwaltung aller AWS-Funktionen (siehe Abbildung unten).
- AWS Command Line Interface (CLI) bietet Windows-, Linux- und Mac-Befehle für viele AWS-Dienste. AWS stellt häufig Konfigurationsanweisungen als CLI-Befehle bereit.
- Das AWS Software Development Kit (SDK) bietetsprachspezifische APIs für AWS-Dienste, einschließlich VPCs.
- Abfrage von APIs. Niedrigstufige API-Aktionen können über HTTP- oder HTTPS-Anfragen eingereicht werden. Weitere Informationen finden Sie in der EC2-API-Referenz von AWS .

(Erfahren Sie mehr über AWS-Management-Tools.)
Elemente eines VPC
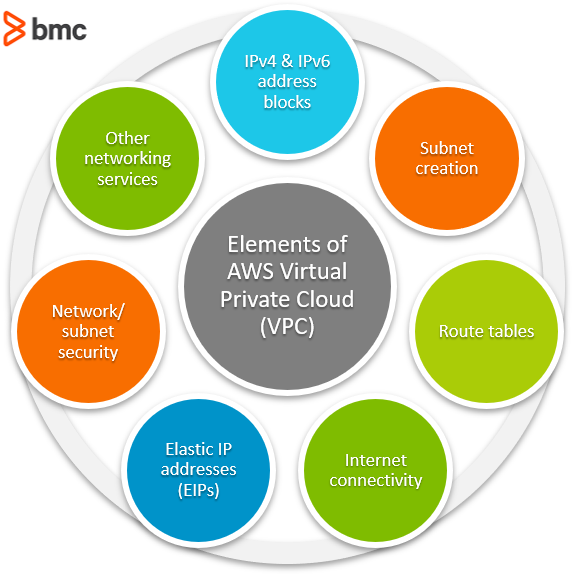
Die webbasierte AWS-Management-Konsole, oben gezeigt, zeigt die meisten VPC-Ressourcen, die Sie erstellen und verwalten können. VPC-Netzwerkdienste umfassen:
- IPv4- und IPv6-Adressblöcke
- Subnetzerstellung
- Routentabellen
- Internetverbindung
- Elastische IP-Adressen (EIPs)
- Netzwerk-/Subnetzsicherheit
- Zusätzliche Netzwerkdienste
Werfen wir einen kurzen Blick auf jede einzelne.
IPv4- und IPv6-Adressblöcke
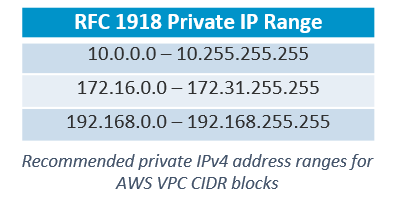
VPC-IP-Adressbereiche werden mit Classless Interdomain Routing (CIDR) IPv4- und IPv6-Blöcken definiert. Sie können primäre und sekundäre CIDR-Blöcke zu Ihrem VPC hinzufügen, wenn der sekundäre CIDR-Block aus demselben Adressbereich wie der primäre Block stammt.
AWS empfiehlt, CIDR-Blöcke aus den in RFC 1918 angegebenen privaten Adressbereichen anzugeben, die in der untenstehenden Tabelle dargestellt sind. Siehe die Seite AWS VPCs und Subnets für Einschränkungen, welche CIDR-Blöcke verwendet werden dürfen.
Subnetzerstellung
Gestartete EC2-Instanzen laufen innerhalb eines festgelegten VPC-Subnetzes (manchmal auch als Starten einer Instanz in ein Subnetz bezeichnet).
Für die IP-Adressierung enthält das CIDR jedes Subnetzes eine Teilmenge des VPC-CIDR-Blocks. Jedes Subnetz isoliert seinen individuellen Datenverkehr von allen anderen VPC-Subnetzverkehr. Ein Subnetz kann nur einen CIDR-Block enthalten. Man kann verschiedene Subnetze für unterschiedliche Arten von Verkehr festlegen.
Zum Beispiel können Dateiserver-Instanzen in ein Subnetz gestartet werden, Web- und mobile Anwendungen in ein anderes Subnetz, Dienste in ein anderes Subnetz ausgeben und so weiter.
Routentabellen
Routentabellen enthalten die Regeln (Routen), die bestimmen, wie der Netzwerkverkehr innerhalb Ihres VPC und Ihrer Subnetze geleitet wird. VPC erstellt eine Standard-Routentabelle, die Hauptroutentabelle genannt wird. Die Hauptroutentabelle ist automatisch mit allen VPC-Subnetzen verknüpft. Hier haben Sie zwei Optionen:
- Aktualisieren Sie und verwenden Sie die Hauptroutentabelle, um den Netzwerkverkehr zu leiten.
- Erstellen Sie Ihre eigene Routing-Tabelle, die für den einzelnen Subnetzverkehr verwendet wird.
Internetverbindung
Für den Internetzugang kann jede VPC-Konfiguration ein Internet Gateway hosten und Netzwerkadressübersetzungsdienste (NAT) über das Internet Gateway, NAT-Instanzen oder ein NAT-Gateway bereitstellen.
Elastische IP-Adressen (EIPs)
EIPs sind statische öffentliche IPv4-Adressen, die dauerhaft Ihrem AWS-Konto zugewiesen werden (EIP wird für IPv6 nicht angeboten). EIPs werden für öffentlichen Internetzugang verwendet, um:
- Eine Instanz
- Eine AWS-elastische Netzwerkschnittstelle (ENI)
- Andere Dienste, die eine öffentliche IP-Adresse benötigen
Sie weisen EIPs für langfristige dauerhafte Netzwerknutzung zu.
Netzwerk-/Subnetzsicherheit
VPCs verwenden Sicherheitsgruppen, um zustandsvollen Schutz (der Zustand der Verbindungssitzung wird aufrechterhalten) für Instanzen bereitzustellen. AWS bezeichnet Sicherheitsgruppen als virtuelle Firewalls.
VPCs stellen außerdem Netzwerkzugriffskontrolllisten (NACLs) für staatlose VPC-Subnetze bereit – das heißt, der Zustand der Verbindung wird nicht gepflegt.
Zusätzliche Netzwerkdienste
Natürlich sind dies nicht die einzigen AWS-Dienste, die ein VPC bereitstellt. Sie können VPC verwenden, um andere gängige Netzwerkdienste zu konfigurieren, wie zum Beispiel:
- Virtuelle Private Netzwerke (VPNs)
- Direkte Verbindung zwischen VPCs (VPC-Peering)
- Tore
- Spiegelsitzungen
VPCs & geteilte Verantwortung
Bevor Sie mit der Konfiguration von VPCs beginnen, schauen Sie sich das Shared Responsibility-Modell von Amazon an. Laut Amazon sind Sicherheit und Compliance eine gemeinsame Verantwortung zwischen AWS und seinen Kunden.
Für Ihr AWS-Konto und Ihre Konfigurationen ist AWS für die "Sicherheit der Cloud" verantwortlich, während die Kunden für die "Sicherheit in der Cloud" zuständig sind. Im Allgemeinen:
- AWS ist verantwortlich für die AWS-Cloud-Infrastruktur (Hardware, Cloud-Software, Netzwerke, Einrichtungen), die AWS-Dienste betreibt.
- Kunden sind verantwortlich für das, was sie in der Cloud ausführen, wie Server, Daten, Verschlüsselung, Anwendungen, Sicherheit, Zugriff, Betriebssysteme usw.
Das Shared-Responsibility-Modell legt fest, wer für bestimmte Probleme verantwortlich ist, wenn Sie AWS-Ausfall, Sicherheitsverletzungen oder Geschäftsverluste erleben. Es ist wichtig, diese Grenzen zu verstehen, wenn Sie Ihre VPC-Konfiguration einrichten. Für weitere Informationen konsultieren Sie das Shared-Responsibility-Modell .
Verwandte Literatur
AWS-Leitfaden
- Ein Leitfaden für Anfänger zur Beherrschung des AWS Serverless-Anwendungsmodells
- AWS Well-Architected Framework: 6 Säulen und Best Practices
- AWS Global Cloud Infrastructure: Regionen, Zonen & mehr
- Was ist Amazon VPC? Amazon Virtual Private Cloud erklärt
- Was ist EFS? Amazon Elastic File System erklärt
- AWS-Management-Tools: Was verfügbar ist und wie man auswählt
- Was sind AWS-Organisationen? Schlüsselfunktionen, Vorteile und Best Practices
- Einführung in AWS Spot-Instanzen
- Einführung in AWS Reserved Instances
- Eine Einführung in AWS Route 53
- Was ist AWS Elastic Load Balancing?
- AWS ECS vs AWS Lambda: Was ist der Unterschied & Wie wählt man aus
- AWS ECS vs. EKS: Was ist der Unterschied und wie wählt man aus?
- Was ist AWS EBS (Elastic Block Store)?
- AWS Snowball Edge: Datenübertragung mit Edge Computing
- AWS Cloud Design Patterns
- AWS Cloud Datenbanken erklärt: Innovation in der Multi-Cloud
- AWS Braket Quantum Computing: So starten Sie
- AWS vs Azure vs GCP: Vergleich der drei großen Cloud-Plattformen
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.