




Auf einen Blick: Amazon ECS und EKS sind AWS-Container-Orchestrierungsplattformen, die unterschiedliche Anwendungsfälle abdecken. ECS ist für kleine Teams benutzerfreundlich, während EKS komplexe Anwendungen mit Kubernetes-Kompatibilität unterstützt.
- ECS lässt sich nahtlos mit AWS-Diensten integrieren und vereinfacht die Einrichtung.
- EKS bietet Flexibilität, Steuerung und Skalierungsmöglichkeiten für fortgeschrittene Anwendungen.
Die gestiegene Beliebtheit containerisierter Anwendungen hat die Notwendigkeit geeigneter Container-Orchestrierungsplattformen verdeutlicht, um Anwendungen in großem Umfang zu unterstützen. Container müssen während ihres gesamten Lebenszyklus verwaltet werden – und die Control-M-Integration mit Amazon ECS fügt der Enterprise-Workflow-Orchestrierung dem Containerlebenszyklus hinzu, sodass Teams ECS-Aufgaben innerhalb komplexer, systemübergreifender Daten- und Anwendungspipelines planen können. Diese Container-Orchestrierungsprodukte reichen von Open-Source-Lösungen wie Kubernetes und Rancher bis hin zu anbieterspezifischen Implementierungen wie:
- Amazon Elastischer Containerservice (ECS)
- Azure Kubernetes Service (AKS)
- Elastic Kubernetes Service (EKS)
All diese verschiedenen Plattformen haben ihre einzigartigen Vor- und Nachteile. Amazon selbst bietet eine umfangreiche Palette von Container-Management-Diensten und zugehörigen Tools wie das oben erwähnte ECS, EKS, AWS Fargate und die neueste Option, EKS Anywhere. AWS-Nutzer müssen diese Lösungen sorgfältig bewerten, bevor sie die richtige Container-Management-Plattform für ihre Bedürfnisse auswählen – und wir sind hier, um zu helfen!
Wie das Containermanagement funktioniert
Ein Container ist ein leichtes, eigenständiges, portables und ausführbares Paket, das alles enthält, was zum Ausführen einer Anwendung erforderlich ist – von der Anwendung selbst bis zu allen Konfigurationen, Abhängigkeiten, Systembibliotheken usw. Diese Containerisierung vereinfacht die Entwicklung und Bereitstellung von Anwendungen erheblich. Allerdings benötigen wir folgende Dinge, um Container auszuführen:
- Eine ausführbare Umgebung mit CPU-, RAM- und Speicherressourcen
- Netzwerke zur Kommunikation zwischen Containern, anderen Diensten und dem weiteren Internet
- Speicher und Datenbanken
- Caching, APIs, andere externe Dienste
- Überwachung anhand von Metriken, Anwendungs- und Systemprotokollen, Sicherheit
Während Container die Anwendung selbst kapseln, stellt das Containermanagement oder eine Orchestrierungsplattform die übrigen oben genannten Funktionen während des gesamten Lebenszyklus des Containers bereit. ECS und EKS sind die Hauptangebote von AWS, die darauf abzielen, diese Containermanagement-Funktionalität bereitzustellen. In den folgenden Abschnitten sehen wir, was genau diese beiden Angebote bieten.
ECS vs. EKS vs. Fargate
Was ist Amazon Elastic Container Service (ECS)?
Der Elastic Container Service kann als vereinfachte Version von Kubernetes verstanden werden – aber das ist irreführend. Der Elastic Container Service ist ein AWS-meinungsorientierter, vollständig verwalteter Container-Orchestrierungsdienst. ECS wurde mit Blick auf Einfachheit entwickelt, ohne auf Managementfunktionen zu verzichten. Es lässt sich problemlos mit AWS-Diensten wie AWS Application/Network Load Balancer und CloudWatch integrieren. Amazon Elastic Container Service nutzt seinen Scheduler, um Folgendes zu bestimmen:
- Wo ein Container ausgeführt wird
- Die Anzahl der Exemplare begann
- Wie Ressourcen verteilt werden
Wie im folgenden Bild gezeigt, folgt ECS einem einfachen, leicht verständlichen Modell. Jede Anwendung in Ihrem Stack (API, Daumen, Web) ist als Service in ECS definiert und plant (ausführt) Aufgaben (Instanzen) auf einem oder mehreren zugrundeliegenden Hosts, die die für jeden Dienst definierten Ressourcenanforderungen erfüllen.
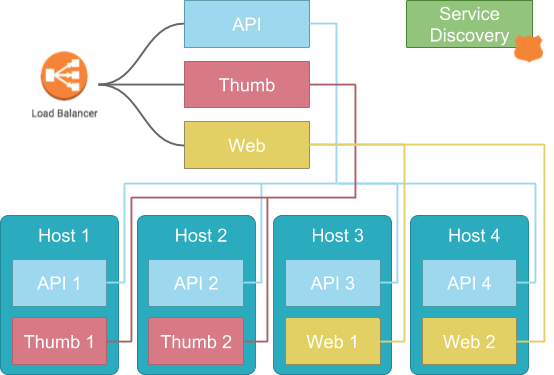
Dieses Modell ist relativ einfach zu verstehen und für containerisierte Workloads umzusetzen, da es einer traditionellen serverbasierten Implementierung sehr ähnelt. Daher wird die Migration von Anwendungen zu ECS zu einer einfachen Aufgabe, die nur die containerisierte Anwendung erfordert, das Container-Image in das Amazon Elastic Container Repository (ECR) zu pushen und dann den Dienst zu definieren, um das Image in ECS auszuführen. Die meisten Teams können sich problemlos an einen solchen Workflow anpassen. ECS bietet außerdem einfache, aber funktionale Management- und Überwachungstools, die den meisten Anforderungen entsprechen.
Was ist der Elastic Kubernetes Service (EKS)?
Der Elastic Kubernetes Service ist im Wesentlichen ein vollständig verwalteter Kubernetes-Cluster. Der Hauptunterschied zwischen ECS und EKS besteht darin, wie sie Dienste wie Netzwerke und Support-Komponenten handhaben.
- ECS ist auf von AWS bereitgestellte Dienste wie ALB, Route 53 usw. angewiesen.
- EKS verwaltet all diese Mechanismen intern, genau wie in jedem alten Kubernetes-Cluster.
Der Elastic Kubernetes Service bietet alle Funktionen und die Flexibilität von Kubernetes und nutzt dabei die verwaltete Natur des Services. All diese Vorteile gehen jedoch mit der erhöhten Komplexität der gesamten Anwendungsarchitektur einher. EKS führt das Kubernetes-Konzept der Pods ein, um Container bereitzustellen und zu verwalten, während ECS direkt einzelne Container zur Bereitstellung verwendet. Pods können entweder einen oder mehrere Container mit einem gemeinsamen Ressourcenpool enthalten und bieten deutlich mehr Flexibilität und feine Kontrolle über Komponenten innerhalb eines Services. Das untenstehende Bild zeigt, dass alle Services (z. B. Proxy, Service Discovery), die Container ausführen müssen, innerhalb des Kubernetes-Clusters sind. Nehmen wir an, unser Thumb-Service besteht aus einer Kombination aus drei separaten Komponenten:
- Eine Microservice-API
- Ein Bildprozessor
- Eine Speichermaschine
Kubernetes ermöglicht es uns, diese drei separaten Komponenten als separate Container innerhalb eines einzigen Pods auszuführen, der den Thumb-Dienst bildet.
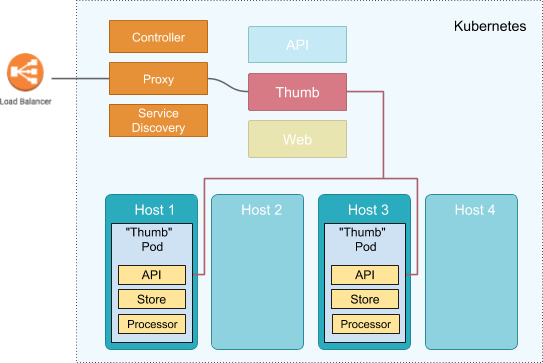
Container innerhalb der Pods laufen nebeneinander angeordnet. Darüber hinaus haben sie einfachen Zugang zueinander und können Ressourcen wie Speicher teilen, ohne auf komplexe Konfigurationen oder externe Dienste angewiesen zu sein. All diese Fakten ermöglichen es Nutzern, komplexere Anwendungsarchitekturen mit EKS zu erstellen. Zusätzlich ermöglicht EKS den Nutzern, auf das größere Kubernetes-Echo-System zuzugreifen und Add-ons wie:
- Der Anbieter von Netzwerkrichtlinien Calico
- Romana Layer-3-Netzwerklösung
- CoreDNS flexibler DNS-Dienst
- Viele weitere Drittanbieter-Add-ons und Integrationen
Da EKS auf Kubernetes basiert, haben Nutzer die Flexibilität, ihre Arbeitslasten zwischen verschiedenen Kubernetes-Clustern zu verschieben, ohne an einen bestimmten Anbieter oder eine Plattform gebunden zu sein .
Was ist Fargate?
Selbst mit verwalteten Diensten existieren weiterhin Server, und Nutzer können entscheiden, welche Arten von Rechenoptionen sie mit ECS oder EKS verwenden möchten. AWS Fargate ist eine serverlose, Pay-as-you-go-Compute-Engine, die es ermöglicht, sich auf den Aufbau von Anwendungen zu konzentrieren, ohne Server verwalten zu müssen. Das bedeutet, dass AWS die Verwaltung des zugrundeliegenden Servers übernimmt, ohne dass Nutzer einen Server erstellen, Software installieren und aktuell halten müssen. Mit AWS Fargate müssen Sie nur einen Cluster erstellen und eine Arbeitslast hinzufügen – dann fügt AWS automatisch vorkonfigurierte Server hinzu, die Ihren Arbeitslastanforderungen entsprechen. Fargate ist in den meisten Fällen die bessere Lösung. Es kostet nicht mehr als selbstverwaltete Server und spart meist Kosten, da nur für die genaue Nutzung berechnet wird. Daher müssen sich die Nutzer keine Sorgen um die ungenutzte Kapazität wie bei selbstverwalteten Servern machen, die ein manuelles Abschalten erfordern, um Kosten zu sparen. Hier jedoch einige bemerkenswerte Ausnahmen von Fargate:
- Fargate kann nicht in stark regulierten Umgebungen mit strengen Sicherheits- und Compliance-Anforderungen verwendet werden. Der Grund dafür ist, dass Nutzer den Zugriff auf die zugrunde liegenden Server verlieren, über die sie möglicherweise Kontrolle benötigen, um diese strengen regulatorischen Anforderungen zu erfüllen. Außerdem unterstützt Fargate keine Anforderungen an das Hosting von "dedicated tenancy".
- ECS und Fargate unterstützen nur den AWS VPC-Netzwerkmodus, der möglicherweise nicht geeignet ist, wenn eine tiefe Kontrolle über die Netzwerkschicht erforderlich ist.
- Fargate verteilt Ressourcen automatisch je nach Arbeitslast mit begrenzter Kontrolle über den genauen Mechanismus. Diese automatische Ressourcenzuweisung kann zu unerwarteten Kostensteigerungen führen, insbesondere in F&E-Umgebungen, in denen viele Arbeitslasten getestet werden. Daher sind selbstverwaltete Server mit Kapazitätsbeschränkungen für solche Szenarien eine bessere Lösung.
Wie sieht es mit EKS Anywhere aus?
EKS Anywhere erweitert die Funktionalität von EKS, indem es Nutzern erlaubt, Kubernetes-Cluster auf kundenverwalteter Infrastruktur mit Standardkonfigurationen zu erstellen und zu betreiben. Es stellt die notwendigen Werkzeuge zur Verfügung, um den Cluster über die EKS-Konsole zu verwalten. EKS Anywhere basiert auf der Amazon EKS-Distribution und stellt alle notwendigen und aktuellen Softwarelösungen bereit, die auf Ihrer Infrastruktur installiert ist. Darüber hinaus bietet es eine deutlich zuverlässigere Kubernetes-Plattform im Vergleich zu einem vollständig selbstverwalteten Kubernetes-Cluster. EKS Anywhere ist auch eine ausgezeichnete Option, um eine hybride Cloud-Architektur zu ermöglichen und gleichzeitig die betriebliche Konsistenz zwischen Cloud und On-Premises zu gewährleisten. Außerdem bietet EKS Anywhere die ideale Lösung, um Daten mit einer On-Premises-Infrastruktur zu speichern, bei der Datensouveränität oberste Priorität hat. Es nutzt AWS zur Verwaltung der Anwendungsarchitektur und -bereitstellung.
Wichtige Unterschiede zwischen ECS und EKS
Obwohl ECS und EKS beide hilfreiche Werkzeuge für das Containermanagement sind, haben sie Unterschiede. Um Ihnen zu helfen, die Stärken und Vorteile der Wahl des jeweils anderen zu bewerten, haben wir Details zusammengestellt, damit Sie die beiden leichter vergleichen können.
Plattformintegration:
- ECS: Integriert sich nahtlos in AWS-Dienste wie Elastic Load Balancer, AWS Fargate und Amazon RDS, was die Bereitstellung und Verwaltung vereinfacht.
- EKS: Basierend auf Kubernetes bietet es Flexibilität, Anwendungen sowohl lokal als auch in der Cloud auszuführen, erfordert jedoch mehr Aufwand zur Integration mit AWS-Diensten.
Skalierbarkeit:
- ECS: Skaliert Anwendungen automatisch je nach Nachfrage und unterstützt sowohl Fargate- als auch EC2-Starttypen für Flexibilität.
- EKS: Erfordert eine manuelle Konfiguration von Autoscaling-Gruppen und Kubernetes' Horizontal Pod Autoscaler, was die Verwaltung komplexer macht.
Sicherheit:
- ECS: Nutzt die robusten Sicherheitsfunktionen von AWS, einschließlich IAM-Rollen, Sicherheitsgruppen und VPC-Netzwerkisolation.
- EKS: Nutzt die nativen Sicherheitsfunktionen von Kubernetes wie RBAC, Network Policies und Secret Management, die fundierte Kubernetes-Kenntnisse erfordern.
Preismodelle:
- ECS: Gebühren basierend auf Ressourcen wie vCPU und Speicher, die von Containern verbraucht werden, ohne zusätzliche Servicegebühren.
- EKS: Berechnet eine Pauschalgebühr pro Cluster plus Ressourcenverbrauchskosten, was es potenziell teurer macht als ECS für größere Projekte mit vielen Clustern.
Komplexität:
- ECS: Ist einfacher einzurichten und zu verwalten, mit nahtloser Integration in AWS-Tools, was die betriebliche Komplexität reduziert.
- EKS: Erfordert ein tiefes Verständnis von Kubernetes, bietet mehr Kontrolle, erhöht aber die Verwaltungskomplexität.
Wahl zwischen Amazon ECS und EKS: Welches ist das Richtige für Sie?
EKS ist zweifellos die leistungsfähigere Plattform. Das bedeutet jedoch nicht, dass EKS de facto die Wahl für jede Workload ist. ECS ist aufgrund seiner Einfachheit und des Funktionsumfangs für viele Workloads dennoch geeignet.
Wann man ECS verwenden sollte
- ECS ist viel einfacher zu starten mit einer geringeren Lernkurve. Kleine Organisationen oder Teams mit begrenzten Ressourcen werden ECS als bessere Option zur Verwaltung ihrer Container-Workloads empfinden als den mit Kubernetes verbundenen Overhead.
- Engere AWS-Integrationen ermöglichen es den Nutzern, bereits vertraute Ressourcen wie ALB, NLB, Route 53 usw. zur Verwaltung der Anwendungsarchitekturen zu nutzen. Das hilft ihnen, die Anwendung schnell zum Laufen zu bringen.
- ECS kann der Sprungbrett für Kubernetes sein. Anstatt EKS auf einmal anzupassen, können Nutzer ECS nutzen, um eine Containerisierungsstrategie umzusetzen und die Workloads mit weniger Vorabinvestition in einen Managed Service zu verlagern.
Wann man EKS verwenden sollte
ECS hingegen kann mit begrenzten Konfigurationsoptionen manchmal zu einfach sein. Hier glänzt EKS. Es bietet deutlich mehr Funktionen und Integrationen, um Workloads in jedem Maßstab zu erstellen und zu verwalten.
- Pods werden für viele Arbeitslasten möglicherweise nicht benötigt. Pods bieten jedoch eine unvergleichliche Kontrolle über die Platzierung von Pods und das Teilen von Ressourcen. Dies kann bei den meisten dienstbasierten Architekturen von unschätzbarem Wert sein.
- EKS bietet deutlich mehr Flexibilität bei der Verwaltung der zugrundeliegenden Ressourcen und bietet die Möglichkeit, auf EC2, Fargate und sogar On-Premise über EKS Anywhere zu laufen.
- EKS ermöglicht die Nutzung beliebiger öffentlicher und privater Container-Repositories.
- Überwachungs- und Verwaltungstools von ECS sind auf die von AWS bereitgestellten beschränkt. Obwohl sie für die meisten Anwendungsfälle ausreichen, ermöglicht EKS bessere Management- und Überwachungsmöglichkeiten sowohl durch integrierte Kubernetes-Tools als auch durch leicht verfügbare externe Integrationen.
Alles in allem hängt die Wahl der Plattform von den spezifischen Bedürfnissen der Nutzer ab. Beide Optionen haben ihre Vor- und Nachteile, und jede davon kann je nach Arbeitsbelastung die richtige Wahl sein. Zusammenfassend ist es besser, sich für EKS zu entscheiden, wenn du mit Kubernetes vertraut bist und die Flexibilität und Funktionen nutzen möchtest, die es bietet. Andererseits kannst du ECS zuerst ausprobieren, wenn du gerade erst mit Containern anfängst oder eine einfachere Lösung suchst.
Verwandte Literatur
- BMC DevOps Blog
- AWS ECS vs. AWS Lambda: Was ist der Unterschied und wie man auswählt
- AWS vs Azure vs GCP: Vergleich der drei großen Cloud-Plattformen
- Kubernetes-Deployments vollständig erklärt
- Der Spring Framework Anfängerleitfaden: Funktionen, Architektur und Einstieg
- Erklärt: Monitoring & Telemetrie in DevOp
AWS-Leitfaden
- Ein Leitfaden für Anfänger zur Beherrschung des AWS Serverless-Anwendungsmodells
- AWS Well-Architected Framework: 6 Säulen und Best Practices
- AWS Global Cloud Infrastructure: Regionen, Zonen & mehr
- Was ist Amazon VPC? Amazon Virtual Private Cloud erklärt
- Was ist EFS? Amazon Elastic File System erklärt
- AWS-Management-Tools: Was verfügbar ist und wie man auswählt
- Was sind AWS-Organisationen? Schlüsselfunktionen, Vorteile und Best Practices
- Einführung in AWS Spot-Instanzen
- Einführung in AWS Reserved Instances
- Eine Einführung in AWS Route 53
- Was ist AWS Elastic Load Balancing?
- AWS ECS vs AWS Lambda: Was ist der Unterschied & Wie wählt man aus
- AWS ECS vs. EKS: Was ist der Unterschied und wie wählt man aus?
- Was ist AWS EBS (Elastic Block Store)?
- AWS Snowball Edge: Datenübertragung mit Edge Computing
- AWS Cloud Design Patterns
- AWS Cloud Datenbanken erklärt: Innovation in der Multi-Cloud
- AWS Braket Quantum Computing: So starten Sie
- AWS vs Azure vs GCP: Vergleich der drei großen Cloud-Plattformen
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.