





Auf einen Blick: Kubernetes und Docker Swarm sind führende Container-Orchestrierungstools, die das Anwendungsmanagement über Cluster hinweg automatisieren. Kubernetes ist ideal für komplexe, anspruchsvolle Anwendungen, während Docker Swarm Einfachheit für schnelle Deployments bietet.
- Kubernetes ist Open Source und funktionsreich und wird von der Cloud Native Computing Foundation unterstützt.
- Docker Swarm ist in Docker einheimisch und legt Wert auf Benutzerfreundlichkeit und schnelle Einrichtung.
Beim Bereitstellen von Anwendungen in großem Maßstab müssen Sie alle Ihre Architekturkomponenten mit aktuellen und zukünftigen Strategien planen und koordinieren. Container-Orchestrierungstools helfen dabei, dies zu erreichen, indem sie die Verwaltung von Anwendungs-Microservices über mehrere Cluster hinweg automatisieren. Zwei der beliebtesten Container-Orchestrierungstools sind Kubernetes und Docker Swarm.
Lassen Sie uns in diesem Artikel die wichtigsten Funktionen und Unterschiede zwischen Kubernetes und Docker Swarm vorstellen, damit Sie das richtige für Ihren Tech-Stack auswählen können.
Unterschiede zwischen Kubernetes und Docker Swarm
Kubernetes-Überblick
Kubernetes ist ein Open-Source-, cloudnatives Infrastrukturtool , das die Skalierung, Bereitstellung und Verwaltung containerisierter Anwendungen automatisiert – Apps, die in Containern liegen.
Google entwickelte ursprünglich Kubernetes und übergab es schließlich zur Verbesserung und Wartung an die Cloud Native Computing Foundation (CNCF). Zu den Top-Optionen für Entwickler gehört Kubernetes als eine funktionsreiche Container-Orchestrierungsplattform, die von:
- Regelmäßige Updates von CNCF
- Tägliche Beiträge der globalen Gemeinschaft
Überblick über Docker Swarm
Docker Swarm ist native für die Docker-Plattform. Docker wurde entwickelt, um die Anwendungseffizienz und Verfügbarkeit in verschiedenen Laufzeitumgebungen zu gewährleisten, indem containerisierte Anwendungs-Microservices über mehrere Cluster verteilt werden.
Verfügbarkeit
Docker Swarm, das wir in diesem Artikel betrachten, ist ein Container-Orchestrierungstool, das native Docker ist und Anwendungen ermöglicht, nahtlos über mehrere Knoten hinweg zu laufen, die die gleichen Container teilen. Im Wesentlichen nutzt man das Docker Swarm-Modell, um einen Cluster von Knoten auf Docker effizient zu verwalten, bereitzustellen und zu skalieren.
Kubernetes und Docker Swarm sind beide effektive Lösungen für:
- Massiver Anwendungseinsatz
- Implementierung
- Verwaltung
Beide Modelle teilen Anwendungen in Container auf, was eine effiziente Automatisierung von Anwendungsverwaltung und -skalierung ermöglicht. Hier ist eine allgemeine Zusammenfassung ihrer Unterschiede:
- Kubernetes konzentriert sich auf Open-Source- und modulare Orchestrierung und bietet eine effiziente Container-Orchestrierungslösung für Anwendungen mit hoher Nachfrage und komplexe Konfigurationen.
- Docker Swarm legt großen Wert auf Benutzerfreundlichkeit und eignet sich daher am besten für einfache Anwendungen, die schnell bereitzustellen und einfach zu verwalten sind.
Schauen wir uns nun die grundlegenden Unterschiede an, wie diese Cloud-Orchestrierungstechnologien funktionieren. In jedem Abschnitt betrachten wir zuerst K8s und dann Docker Swarm.
Installation
Mit mehreren Installationsoptionen kann Kubernetes problemlos auf jeder Plattform bereitgestellt werden, wobei empfohlen wird, vor der Installation ein grundlegendes Verständnis der Plattform und des Cloud-Computings zu haben.
Die Installation von Kubernetes erfordert das Herunterladen und Installieren von kubectl, der Kubernetes Command Line Interface (CLI):
- Unter Linux kannst du kubectl mit Curl, native oder einem anderen Paketverwaltungsverfahren als Snap-Anwendung installieren.
- Auf MacOS kann kubectl mit Curl, Homebrew oder MacPorts installiert werden.
- Unter Windows kannst du kubectl mit mehreren Optionen installieren, darunter curl , Powershell Gallery Package Manager, Chocolatey Package Manager oder Scoop Command Line Installer.
Detaillierte Schritte zur Installation von kubectl finden Sie hier.
Im Vergleich zu Kubernetes ist die Installation von Docker Swarm relativ einfach. Sobald die Docker Engine in einer Maschine installiert ist, ist das Deployment eines Docker Swarm so einfach wie folgt:
- Zuweisung von IP-Adressen an Hosts
- Öffnen der Protokolle und Ports zwischen ihnen
Bevor Sie Swarm initialisieren, weisen Sie zunächst einen Manager-Knoten und einen oder mehrere Worker-Knoten zwischen den Hosts zu.
Grafische Benutzeroberfläche (GUI)
Kubernetes bietet eine einfache Web-Benutzeroberfläche (Dashboard), die Ihnen hilft:
- Containerisierte Anwendungen auf einem Cluster bereitstellen
- Verwaltung von Clusterressourcen
- Sehen Sie sich ein Fehlerprotokoll und Informationen zum Zustand der Cluster-Ressourcen (einschließlich Deployments, Jobs und DaemonSets) für eine effiziente Fehlersuche an
Im Gegensatz zu Kubernetes verfügt Docker Swarm nicht über eine Web-UI von Anfang an, um Anwendungen bereitzustellen und Container zu orchestrieren. Mit seiner wachsenden Beliebtheit gibt es jedoch inzwischen mehrere Drittanbieter-Tools, die einfache bis funktionsreiche GUIs für Docker Swarm anbieten. Einige prominente UI-Tools für Docker Swarm sind:
- Portainer
- Dockstation
- Schwarmgrube
- Werft
Anwendungsdefinition und Bereitstellung
Eine Kubernetes-Bereitstellung beinhaltet die Beschreibung deklarativer Updates der Anwendungszustände, während Kubernetes Pods und ReplicaSets aktualisiert werden. Durch die Beschreibung des gewünschten Zustands eines Pods ändert ein Controller den aktuellen Zustand mit einer regulierten Geschwindigkeit auf den gewünschten Zustand. Mit Kubernetes-Deployments kann man alle Aspekte des Lebenszyklus einer Anwendung definieren. Diese Aspekte umfassen:
- Die Anzahl der Pods
- Zu verwendende Bilder
- Wie Pods aktualisiert werden sollten
In Docker Swarm deployen und definieren Sie Anwendungen mit vordefinierten Swarm-Dateien, um den gewünschten Zustand für die Anwendung zu deklarieren. Um die App zu deployen, müssen Sie nur die YAML-Datei auf Root-Ebene kopieren. Diese Datei, auch bekannt als Docker Compose File, ermöglicht es Ihnen, ihre Fähigkeiten der Multiple-Node-Maschinen zu nutzen, sodass Organisationen Container und Dienste auf:
- Mehrfachmaschinen
- Beliebig viele Netzwerke
Kubernetes erlaubt standardmäßig zwei Topologien. Diese gewährleisten hohe Verfügbarkeit, indem sie Cluster erstellen, um Single Point of Failure zu eliminieren.
- Man kann Stacked Control Plane-Knoten verwenden, die die Verfügbarkeit sicherstellen, indem man etcd-Objekte während eines Failovers mit allen verfügbaren Knoten eines Clusters kopositioniert.
- Oder du kannst externe ETCD-Objekte zur Lastverteilung verwenden, während du die Steuerebenenknoten separat steuerst.
Bemerkenswert ist, dass beide Methoden Kubeadm nutzen und einen Multi-Master-Ansatz nutzen, um eine hohe Verfügbarkeit zu gewährleisten, indem Etcd-Cluster-Knoten entweder extern oder intern innerhalb einer Kontrollebene gehalten werden.
Im Gegensatz zu Kubernetes bietet Docker Swarm keine Überwachungslösung direkt an. Daher müssen Sie sich auf Drittanbieteranwendungen verlassen, um die Überwachung von Docker Swarm zu unterstützen. Typischerweise gilt die Überwachung eines Docker Swarm als komplexer, da die Vielzahl an Cross-Node-Objekten und -Diensten im Vergleich zu einem K8s-Cluster umfangreich ist.
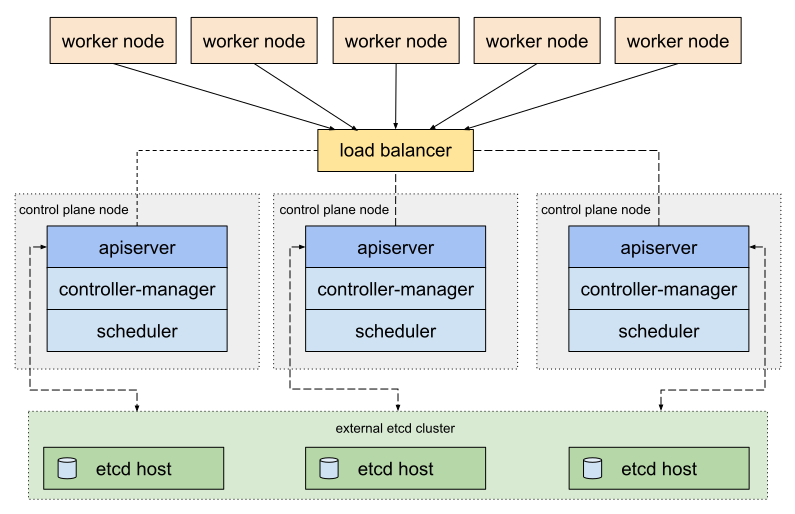
Externe Etcd-Topologie (Bildquelle)
Um die hohe Verfügbarkeit aufrechtzuerhalten, verwendet Docker Service-Replikation auf Swarm-Nodes-Ebene. Dabei bereitet ein Swarm Manager mehrere Instanzen desselben Containers mit Repliken von Services in jedem ein. Standardmäßig ein interner verteilter State Store:
- Kontrolliert die Swarm-Manager-Knoten, um einen gesamten Cluster zu verwalten
- Verwaltet Worker-Node-Ressourcen, um hochverfügbare, loadbalancierte Containerinstanzen zu bilden
Skalierbarkeit
Kubernetes unterstützt Autoscaling auf beiden:
- Die Cluster-Ebene durch Cluster-Autoskalierung
- Das Pod-Level mit Horizontal Pod Autoscaler
Im Kern fungiert Kubernetes als umfassendes Netzwerk für verteilte Knoten und bietet starke Garantien in Bezug auf einheitliche API-Sets und Clusterzustände. Skalierung in Kubernetes beinhaltet im Wesentlichen die Erstellung neuer Pods und deren Planung für Knoten mit verfügbaren Ressourcen.
Docker Swarm bereitet Container schneller ein. Dies ermöglicht dem Orchestrierungstool schnellere Reaktionszeiten, die eine Skalierung auf Abruf ermöglichen. Die Skalierung einer Docker-Anwendung für hohe Datenlasten erfordert die Replikation der Anzahl der Verbindungen zur Anwendung. Sie können Ihre Anwendung daher problemlos hoch- und herunterskalieren, um noch höhere Verfügbarkeit zu erreichen.
Netzwerke
Kubernetes schafft eine flache, Peer-to-Peer-Verbindung zwischen Pods und Knotenagenten für effiziente Inter-Cluster-Netzwerke. Diese Verbindung umfasst Netzwerkrichtlinien, die die Kommunikation zwischen Pods regulieren und jeweils unterschiedliche IP-Adressen zuweisen. Um Subnetz zu definieren, benötigt das Kubernetes-Netzwerkmodell zwei Classless Inter-Domain Router (CIDRs):
- Einer für die IP-Adressierung des Knotens
- Die andere für Dienstleistungen
Docker Swarm erstellt für jeden Knoten, der sich einem Schwarm anschließt, zwei Arten von Netzwerken:
- Ein Netzwerktyp beschreibt eine Überlagerung aller Dienste innerhalb des Netzwerks.
- Die andere erstellt eine Host-only-Bridge für alle Container.
Mit einem mehrschichtigen Overlay-Netzwerk wird eine Peer-to-Peer-Verteilung unter allen Hosts erreicht, die sichere und verschlüsselte Kommunikation ermöglicht.
Überwachung
Kubernetes bietet mehrere native Logging- und Überwachungslösungen für bereitgestellte Dienste innerhalb eines Clusters. Diese Lösungen überwachen die Anwendungsleistung durch:
- Inspektionsdienste, Pods und Container
- Beobachtung des Verhaltens eines gesamten Clusters
Darüber hinaus unterstützt Kubernetes auch die Integration von Drittanbietern, um die ereignisbasierte Überwachung zu unterstützen, darunter:
Dies sind einige Open-Source-Monitoring-Tools, die gemeinsam dazu beitragen, eine skalierbare Überwachungslösung für Docker Swarm zu erreichen:
Abschließende Gedanken
Der größere Zweck von Kubernetes und Docker Swarm überschneidet sich. Aber wie wir bereits dargelegt haben, gibt es grundlegende Unterschiede zwischen der Arbeitsweise dieser beiden. Letztlich lösen beide Optionen komplexe Herausforderungen, um Ihre digitale Transformation realistisch und effizient zu gestalten.
Zusätzliche Ressourcen
Für verwandte Lektüre entdecken Sie diese Ressourcen:
Kubernetes-Leitfaden
- Was ist Kubernetes (K8s)? Ein Tutorial zu den Grundlagen von Kubernetes
- Kubernetes Best Practices für verbesserte Cluster-Effizienz
- Best Practices: Wie man Anwendungen für Kubernetes architekt
- Kubernetes Pods: Eine Einführung
- Kubernetes ReplicaSets: Eine kurze Einführung
- Kubernetes-Deployments vollständig erklärt
- Wie man Kubernetes DaemonSets verwendet und verwaltet
- Wie Kubernetes-Dienste funktionieren
- Verwendung von Kubernetes Port, TargetPort und NodePort
- Erstellen und verwenden von ConfigMaps in Kubernetes
- Einführung in Kubernetes-Geheimnisse
- Kubernetes-Netzwerkgrundlagen
- Kubernetes-Ingress erklärt
- Einführung in Kubernetes Helm Charts
- Was ist das Kubernetes-Operator-Muster?
- Bereitstellung von PostgreSQL als StatefulSet in Kubernetes
- Kubernetes Custom Resource Definition (CRDs) erklärt
- 3 Kubernetes-Muster für Cloud-native Anwendungen
- Kubernetes Compute-Ressourcen erklärt
- Kubernetes-Sicherheit für DevOps-Pipelines
- Verwendung von Spinnaker mit Kubernetes für Continuous Delivery
- Kubernetes-Multi-Cluster: Wie und warum man sie verwendet.
- Kubernetes-Überwachung: Ein umfassender Leitfaden
- Kubernetes vs. Docker: Ein kurzer Vergleich
- Kubernetes vs. Docker Swarm: Vergleich von Container-Orchestrierungstools
- Kubernetes vs. OpenShift: Was ist der Unterschied?
- Kubernetes-Zertifizierungen: Wie und warum man zertifiziert wird
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.