




Auf einen Blick: Kubernetes-Sicherheit ist unerlässlich, um DevOps-Pipelines zu schützen, indem Sicherheitspraktiken während des gesamten Entwicklungslebenszyklus integriert werden. Wichtige Sicherheitsmaßnahmen umfassen die Sicherung von Cloud-Infrastruktur, Clustern, Containern und Anwendungscode.
- Implementieren Sie rollenbasierte Zugriffskontrolle (RBAC) und Pod-Sicherheitsrichtlinien.
- Scannen Sie regelmäßig Container-Bilder auf Schwachstellen und setzen Sie sicheres Bildsigning durch.
Sicherheit gehört zu den wichtigsten Überlegungen bei jeder Anwendungsentwicklung. Sicherheitsstandards und -praktiken sollten in alle Aspekte der Softwareentwicklung integriert werden, von Infrastruktur und Datenbanken bis hin zu Wartung und Management. Kubernetes unterstützt zahlreiche Sicherheitskonfigurationen, die zur Sicherung von Clustern und zugrundeliegenden Pods verwendet werden können. In diesem Artikel werden wir uns ansehen, welche Best Practices für Kubernetes-Sicherheit es gibt und wie man sie in DevOps integrieren kann.
Cloud-native Sicherheit
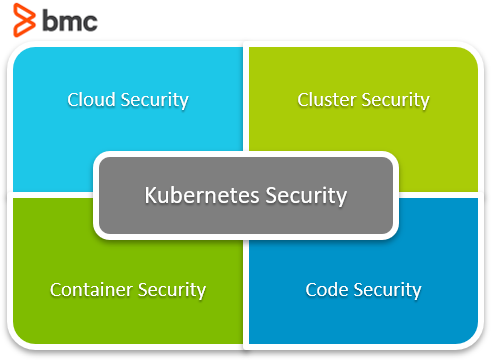
Beginnen wir mit einem Blick auf die cloud-native Sicherheitsarchitektur, wenn wir die Basis der Kubernetes-Sicherheit identifizieren. Die 4Cs in cloud-nativer Sicherheit beziehen sich auf die vier Sicherheitsschichten:
- Cloud
- Cluster
- Behälter
- Code
Jede Schicht wird auf der vorherigen Schicht aufgebaut und bietet maximale Sicherheit für einen Kubernetes-Cluster:
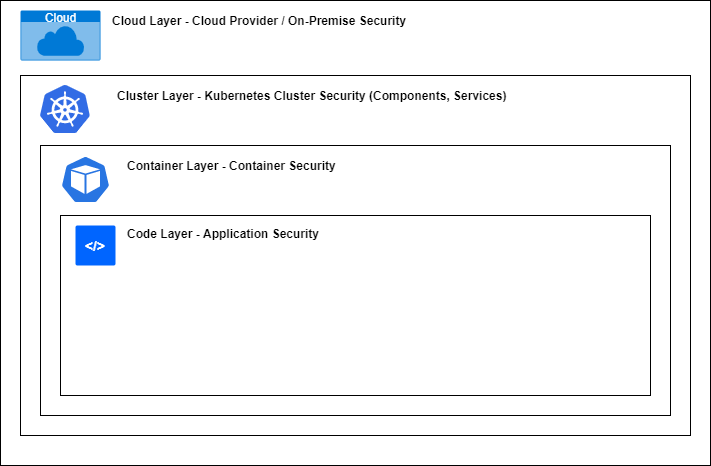
- Cloud. Diese Schicht stellt die zugrundeliegende physische Infrastruktur dar. Sie können Ihre Kubernetes-Anwendung entweder auf On-Premise-Hardware oder bei einem Drittanbieter installieren, aber Sie müssen die relevanten Sicherheitsbest-Practices befolgen, um die gesamte Infrastruktur zu sichern.
- Cluster. Ein Kubernetes-Cluster sollte sicher mit Cluster-Diensten wie der Kubernetes-API und allen Anwendungen innerhalb des Clusters konfiguriert sein. Die Sicherung von Anwendungen ist beim Umgang mit Microservices noch wichtiger, da eine kleine Schwachstelle in einem einzelnen Dienst den gesamten Cluster betreffen kann.
- Container. Erstellen Sie Ihre Container mit dem kleinstmöglichen Image, indem Sie strenge Benutzerrechte durchsetzen und alle unnötigen Bibliotheken und Funktionen entfernen. Zusätzlich müssen alle Container regelmäßig gescannt werden, um etwaige Schwachstellen zu identifizieren.
- Code. Der Anwendungscode kann aufgrund von Produktionsfehlern und dem Versäumnis, Sicherheitspraktiken während Entwicklung, Bereitstellung und Verwaltung die größte Angriffsfläche sein. Einfache Maßnahmen wie das Entfernen ungenutzter Ports, Verschlüsselung von Datenübertragungen, regelmäßiges Testen und Scannen können viele Sicherheitsprobleme im Anwendungscode mindern.
Best Practices für Kubernetes-Sicherheit
Schauen wir uns einige Best Practices und Empfehlungen zur Schaffung einer sicheren Kubernetes-Umgebung an.
Best Practices für Cloud-Sicherheit (Infrastruktur)
- Zugriff auf das Kontrollpanel. Nur eine ausgewählte Gruppe von Benutzern von einem autorisierten Standort (auf der Whitelist gelistete IP) sollte mit dem Kubernetes-Kontrollpanel interagieren. Jeder öffentliche Zugriff sollte deaktiviert werden.
- Knotenzugriff. Der Zugriff auf Kubernetes-Knoten sollte kontrolliert werden, indem nur Verbindungen von Kubernetes-Diensten wie NodePort oder LoadBalancer akzeptiert werden, die auf bestimmte Ports und Protokolle beschränkt sind. Öffentlicher Zugriff auf Knoten sollte, wenn möglich, ebenfalls entmutigt werden.
- Cloud-Anbieter-API. Bei der Interaktion mit Cloud-Provider-APIs über Kubernetes sollten nur Rollen und Richtlinien zugewiesen werden, die die Rechte auf die Kernfunktionen beschränken, die Kubernetes benötigt, wie zum Beispiel die Bereitstellung neuer Knoten.
- Kubernetes usw. Der Zugriff auf den Datastore sollte auf das Kubernetes-Kontrollpanel beschränkt und mit TLS konfiguriert werden. Außerdem sollte der Datastore für zusätzliche Sicherheit verschlüsselt sein.
Best Practices für Cluster-Sicherheit
- Rollenbasierte Zugriffskontrolle (RBAC). Der Zugang für alle Dienste sollte auf autorisierte Benutzer und Rollen mit spezifischen IP-Adressen beschränkt sein.
- Pod-Sicherheitsrichtlinien. Standardisierte Pod-Sicherheitsrichtlinien in der gesamten Clusterumgebung durchsetzen.
- Netzwerksicherheitsrichtlinien. Durchsetzen Sie Netzwerkrichtlinien für alle netzwerkbezogenen Ressourcen, um die Datensicherheit zu gewährleisten.
- Datenverschlüsselung. Standardmäßig verschlüsseln Sie alle möglichen Datenspeicher von etcd auf die Volumen, in denen sensible Daten gespeichert sind.
Best Practices zur Containersicherheit
- Schwachstellen-Scan. Scanne und identifizieren Sie alle Sicherheitsprobleme im Zusammenhang mit den Container-Images und beheben Sie diese, bevor Sie den Container erstellen.
- Bildsigning. Erzwinge Bildsigning, sodass der Cluster nur signierte vertrauenswürdige Bilder bereitstellen kann.
- Benutzerkontrolle. Alle privilegierten Benutzer sollten entfernt werden, und nur Benutzer mit begrenzten Rechten sollten im Container enthalten sein (Benutzer vs. Root).
- Abhängigkeitsmanagement. Alle unnötigen Funktionen oder Softwareabhängigkeiten sollten aus dem Basisimage selbst entfernt werden.
Best Practices für Codesicherheit
- Verschlüsselte Kommunikation. Integrieren Sie Verschlüsselung in den gesamten Netzwerkverkehr, um Datenlecks zu minimieren.
- Anwendungszugriff. Stellen Sie eine begrenzte Anzahl von Anwendungsendpunkten und Ports frei und setzen Sie die Authentifizierung durch, um die Angriffsfläche zu verringern.
- Abhängigkeitsmanagement. Wie beim Container-Basis-Image sollten alle unnötigen Drittanbieter-Frameworks und -Bibliotheken entfernt werden, um das Risiko von Drittanbieter-Schwachstellen in der Anwendung zu verringern.
- Entwicklungsmethodik. Sicherheits-Best Practices sollten im Rahmen des DevSecOps-Prozesses in das SDLC integriert werden, mit regelmäßigem Schwachstellenscanning und Code-Reviews. Dies würde Entwicklern helfen, Sicherheitsprobleme vor der Veröffentlichung des Produkts zu identifizieren und zu beheben.
Integration von Kubernetes-Sicherheit in eine DevOps-Pipeline
Es gibt zwei wichtige Überlegungen, mit denen jede Organisation bei der Implementierung von Kubernetes-Sicherheit konfrontiert sein muss:
- Selbstkonfiguration. Kubernetes besteht aus mehreren Funktionen, um Sicherheitsbest-Practices durchzusetzen. Wichtig ist, dass keine davon standardmäßig konfiguriert ist, sodass der Clusteradministrator sie manuell im Cluster konfigurieren muss.
- Mangelndes Wissen. Es erfordert ein tiefgehendes Verständnis der Kubernetes-Umgebung und der Anwendung, um alle Sicherheitsfunktionen, Richtlinien und Best Practices korrekt zu konfigurieren.
Die beste Option, um die oben genannten Probleme zu überwinden, wäre die Integration von Kubernetes-Sicherheits-Best Practices in eine DevOps-Pipeline. Sie ermöglicht es Entwicklern, beides:
- Erhalten Sie einen umfassenderen Überblick über die gesamte Anwendungsarchitektur
- Integration von Sicherheitspraktiken schrittweise in eine Kubernetes-Umgebung mit schrittweisen Änderungen
Wir können die Kubernetes-DevOps-Pipeline in drei verschiedene Abschnitte reduzieren, um die Sicherheitspraktiken besser umzusetzen.
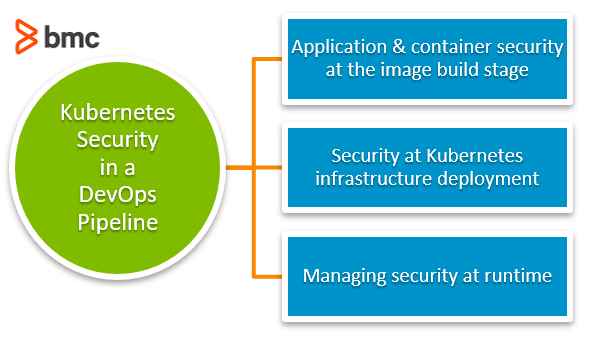
Schauen wir uns jede an.
Anwendungs- und Containersicherheit in der Image-Build-Phase
Es gibt eine Reihe von Best Practices für Anwendungssicherheit, wie zum Beispiel:
- Datenverschlüsselungen
- Benutzerrechte
- Token-Management
- Bedrohungsbewertungen
- Code-Überprüfungen
Diese sollten organisch in die Entwicklung integriert werden, von der Anfangsphase der Anwendungsentwicklung an. Da die Anwendung die Kernkomponente des Containers ist, kann eine unsichere Anwendung den gesamten Produktions-Kubernetes-Cluster Angriffen aussetzen – selbst wenn alle anderen Aspekte sicher sind. Beim Erstellen des Container-Images verwenden Sie ein aktualisiertes Basis-Image ohne Sicherheitslücken und entfernen Sie alle unnötigen Komponenten oder Funktionen davon. Angenommen, wir können ein kleineres Basis-Image wie Alpine Linux anstelle von Ubuntu verwenden, ohne die Funktionalität oder Leistung der Anwendung zu beeinträchtigen. In diesem Fall sollten wir immer das kleinere Basis-Image verwenden. Beides:
- Verringert die Angriffsfläche
- Das schafft einen viel leichteren Behälter
Dann sollten wir alle Anwendungsabhängigkeiten sorgfältig durchgehen, um Schwachstellen mit einem Tool wie Synk zu identifizieren und sie zu adressieren. Ein weiteres Anliegen sind die Ports, die über den Container freigegeben werden. Wir sollten nur die notwendigen Ports offenlegen und für alle Anfragen eine Authentifizierung verlangen. Am Ende können wir ein Container-Image erstellen, das bereit ist, in Kubernetes bereitgestellt zu werden. Eine weitere Best Practice ist es, einen Penetrationstest der Anwendung in einer Staging-Umgebung durchzuführen und das Image zu signieren, bevor es in den Produktionscluster gepusht wird.
Sicherheit bei Kubernetes-Infrastrukturbereitstellungen
Sie müssen fundierte Kenntnisse von Kubernetes haben, um den Cluster beim Deployment eines Kubernetes-Clusters richtig konfigurieren zu können. Als Faustregel sollten wir versuchen, keine Standardkonfigurationen zu verwenden. Wir müssen außerdem:
- Benutzerberechtigungen im Cluster scopen
- Richte eine ordentliche Netzwerkverbindung mit Ingress- und Load Balancern ein, um den Netzwerkverkehr innerhalb des Clusters zu steuern
- Schaffen Sie Netzwerksegmentierung, um maximale physische Sicherheit zu gewährleisten
Außerdem wird ein ordnungsgemäßes Netzwerken die Notwendigkeit beseitigen, Knoten direkt mit dem Internet zu öffnen. Mit konfigurierten Pod-Richtlinien können wir sicherstellen, dass nur Pods erstellt werden, die der erforderlichen Richtlinie entsprechen, und keine Rogue-Pods. Netzwerkrichtlinien helfen Ihnen bei der Kontrolle:
- Der Verkehrsfluss zu den Pods
- Wie ein Pod mit anderen Netzwerkobjekten, Pods usw. kommunizieren kann.
Ein weiterer wichtiger Aspekt ist die Cloud-Sicherheit. Obwohl wir einen sicheren Kubernetes-Cluster konfigurieren, können unsere Anwendungen Angriffen ausgesetzt sein, wenn die zugrundeliegende Infrastruktur oder der Cloud-Anbieter unsicher ist. Daher sollten Administratoren die zugrundeliegende Infrastruktur vor der Einführung der Infrastruktur mit angemessenen Zugriffskontrollen und Authentifizierungsmechanismen sichern, sodass nur autorisierte Benutzer die Infrastruktur ändern können. Schließlich müssen die Administratoren die Image-Registrierungen so durchsetzen, dass nur signierte Images aus autorisierten Container-Registern im Cluster bereitgestellt werden können. Es ist außerdem unerlässlich, kontinuierliche Überwachung und Schwachstellen-Scanning sowohl für Container als auch für Cluster zu konfigurieren. Es dient als Frühwarnsystem, um Probleme zu identifizieren und zu beheben. Ein sicheres Container-Image, das in der Build-Phase erstellt wird, kombiniert mit einer sicheren Cluster-Umgebung, bietet eine solide Grundlage für Kubernetes-Sicherheit.
Sicherheitsmanagement zur Laufzeit
Dieser letzte Abschnitt behandelt das Management der Sicherheit zur Laufzeit. Nutzer müssen auch nach der Bereitstellung Sicherheitspraktiken aufrechterhalten, sonst werden die Anwendung und der Cluster im Laufe der Zeit verwundbar. Außerdem müssen Sie alle Sicherheitsschichten vom Code bis zur Cloud-Schicht zur Laufzeit im Blick behalten. Die Produktionsfehler einer Anwendung, die in der Produktion entdeckt werden, können ebenfalls Schwachstellen verursachen. Daher sollte ein geeigneter Prozess vorhanden sein, um schnell eine Fehlerbehebung bereitzustellen. Außerdem können Cluster schnell zu komplexen Strukturen mit mehreren Anwendungen und Diensten werden. Um die Sicherheit dieser komplexen Cluster aufrechtzuerhalten, benötigen Sie:
- Strenge fortschrittliche Netzwerksteuerungsrichtlinien
- Multi-Tenant-Unterstützung
- Korrekt konfigurierte Firewalls
- Verschlüsselungsstandards
Im Falle einer Schwachstelle sollten die betroffenen Pods schnell isoliert und entfernt werden, während neue Ersatzpods mit behobenen Schwachstellen erstellt werden. Zuletzt müssen Sie sich auf eine angemessene Gesundheitsüberwachungs- und Log-Management-Lösung verlassen, um all diese Probleme zu erkennen. Insgesamt helfen diese Sicherheitspraktiken den Nutzern, die Kubernetes-Sicherheit zur Laufzeit sicherzustellen.
Kubernetes-Sicherheit kennt keinen Stopppunkt
Kubernetes-Sicherheit ist ein umfangreiches Thema. Kurz gesagt, der Prozess der Sicherung einer Anwendung beginnt mit der Initialisierung und setzt sich bis zum EOL der Anwendung fort. Die Sicherung von Kubernetes geht Hand in Hand mit der Absicherung der Anwendung, da Anwendungsschwachstellen den Cluster beeinflussen können. Wie ich hier dargelegt habe, ist der beste Ansatz, Sicherheitspraktiken in den DevOps-Prozess einzubeziehen und dabei alle Aspekte des Kubernetes-Clusters und der Anwendung zu berücksichtigen, um die Sicherheit aufrechtzuerhalten.
Verwandte Literatur
Kubernetes-Leitfaden
- Was ist Kubernetes (K8s)? Ein Tutorial zu den Grundlagen von Kubernetes
- Kubernetes Best Practices für verbesserte Cluster-Effizienz
- Best Practices: Wie man Anwendungen für Kubernetes architekt
- Kubernetes Pods: Eine Einführung
- Kubernetes ReplicaSets: Eine kurze Einführung
- Kubernetes-Deployments vollständig erklärt
- Wie man Kubernetes DaemonSets verwendet und verwaltet
- Wie Kubernetes-Dienste funktionieren
- Verwendung von Kubernetes Port, TargetPort und NodePort
- Erstellen und verwenden von ConfigMaps in Kubernetes
- Einführung in Kubernetes-Geheimnisse
- Kubernetes-Netzwerkgrundlagen
- Kubernetes-Ingress erklärt
- Einführung in Kubernetes Helm Charts
- Was ist das Kubernetes-Operator-Muster?
- Bereitstellung von PostgreSQL als StatefulSet in Kubernetes
- Kubernetes Custom Resource Definition (CRDs) erklärt
- 3 Kubernetes-Muster für Cloud-native Anwendungen
- Kubernetes Compute-Ressourcen erklärt
- Kubernetes-Sicherheit für DevOps-Pipelines
- Verwendung von Spinnaker mit Kubernetes für Continuous Delivery
- Kubernetes-Multi-Cluster: Wie und warum man sie verwendet.
- Kubernetes-Überwachung: Ein umfassender Leitfaden
- Kubernetes vs. Docker: Ein kurzer Vergleich
- Kubernetes vs. Docker Swarm: Vergleich von Container-Orchestrierungstools
- Kubernetes vs. OpenShift: Was ist der Unterschied?
- Kubernetes-Zertifizierungen: Wie und warum man zertifiziert wird
Diese Beiträge sind meine eigenen und spiegeln nicht unbedingt die Position, Strategien oder Meinung von BMC wider.